Simulador What If?
Simulação de um ataque hipotético contra a configuração atual do Anti-DDoS.
O What If? responde a uma pergunta difícil de testar em produção: se um ataque assim chegasse agora, o que o meu Anti-DDoS faria?
Ele executa a mesma cadeia de decisão usada na detecção real — thresholds candidatas, decodificadores excedidos, resposta acionada e ações na ordem em que sairiam — mas em modo somente leitura. Nenhuma anomalia é criada, nenhum ataque é gravado e nenhuma rota é anunciada. É a forma segura de validar um ajuste de threshold antes de confiar nele.
Como acessar
O simulador é um atalho fixo no rodapé do menu lateral do Anti-DDoS, disponível em qualquer tela do módulo:
Montando o cenário
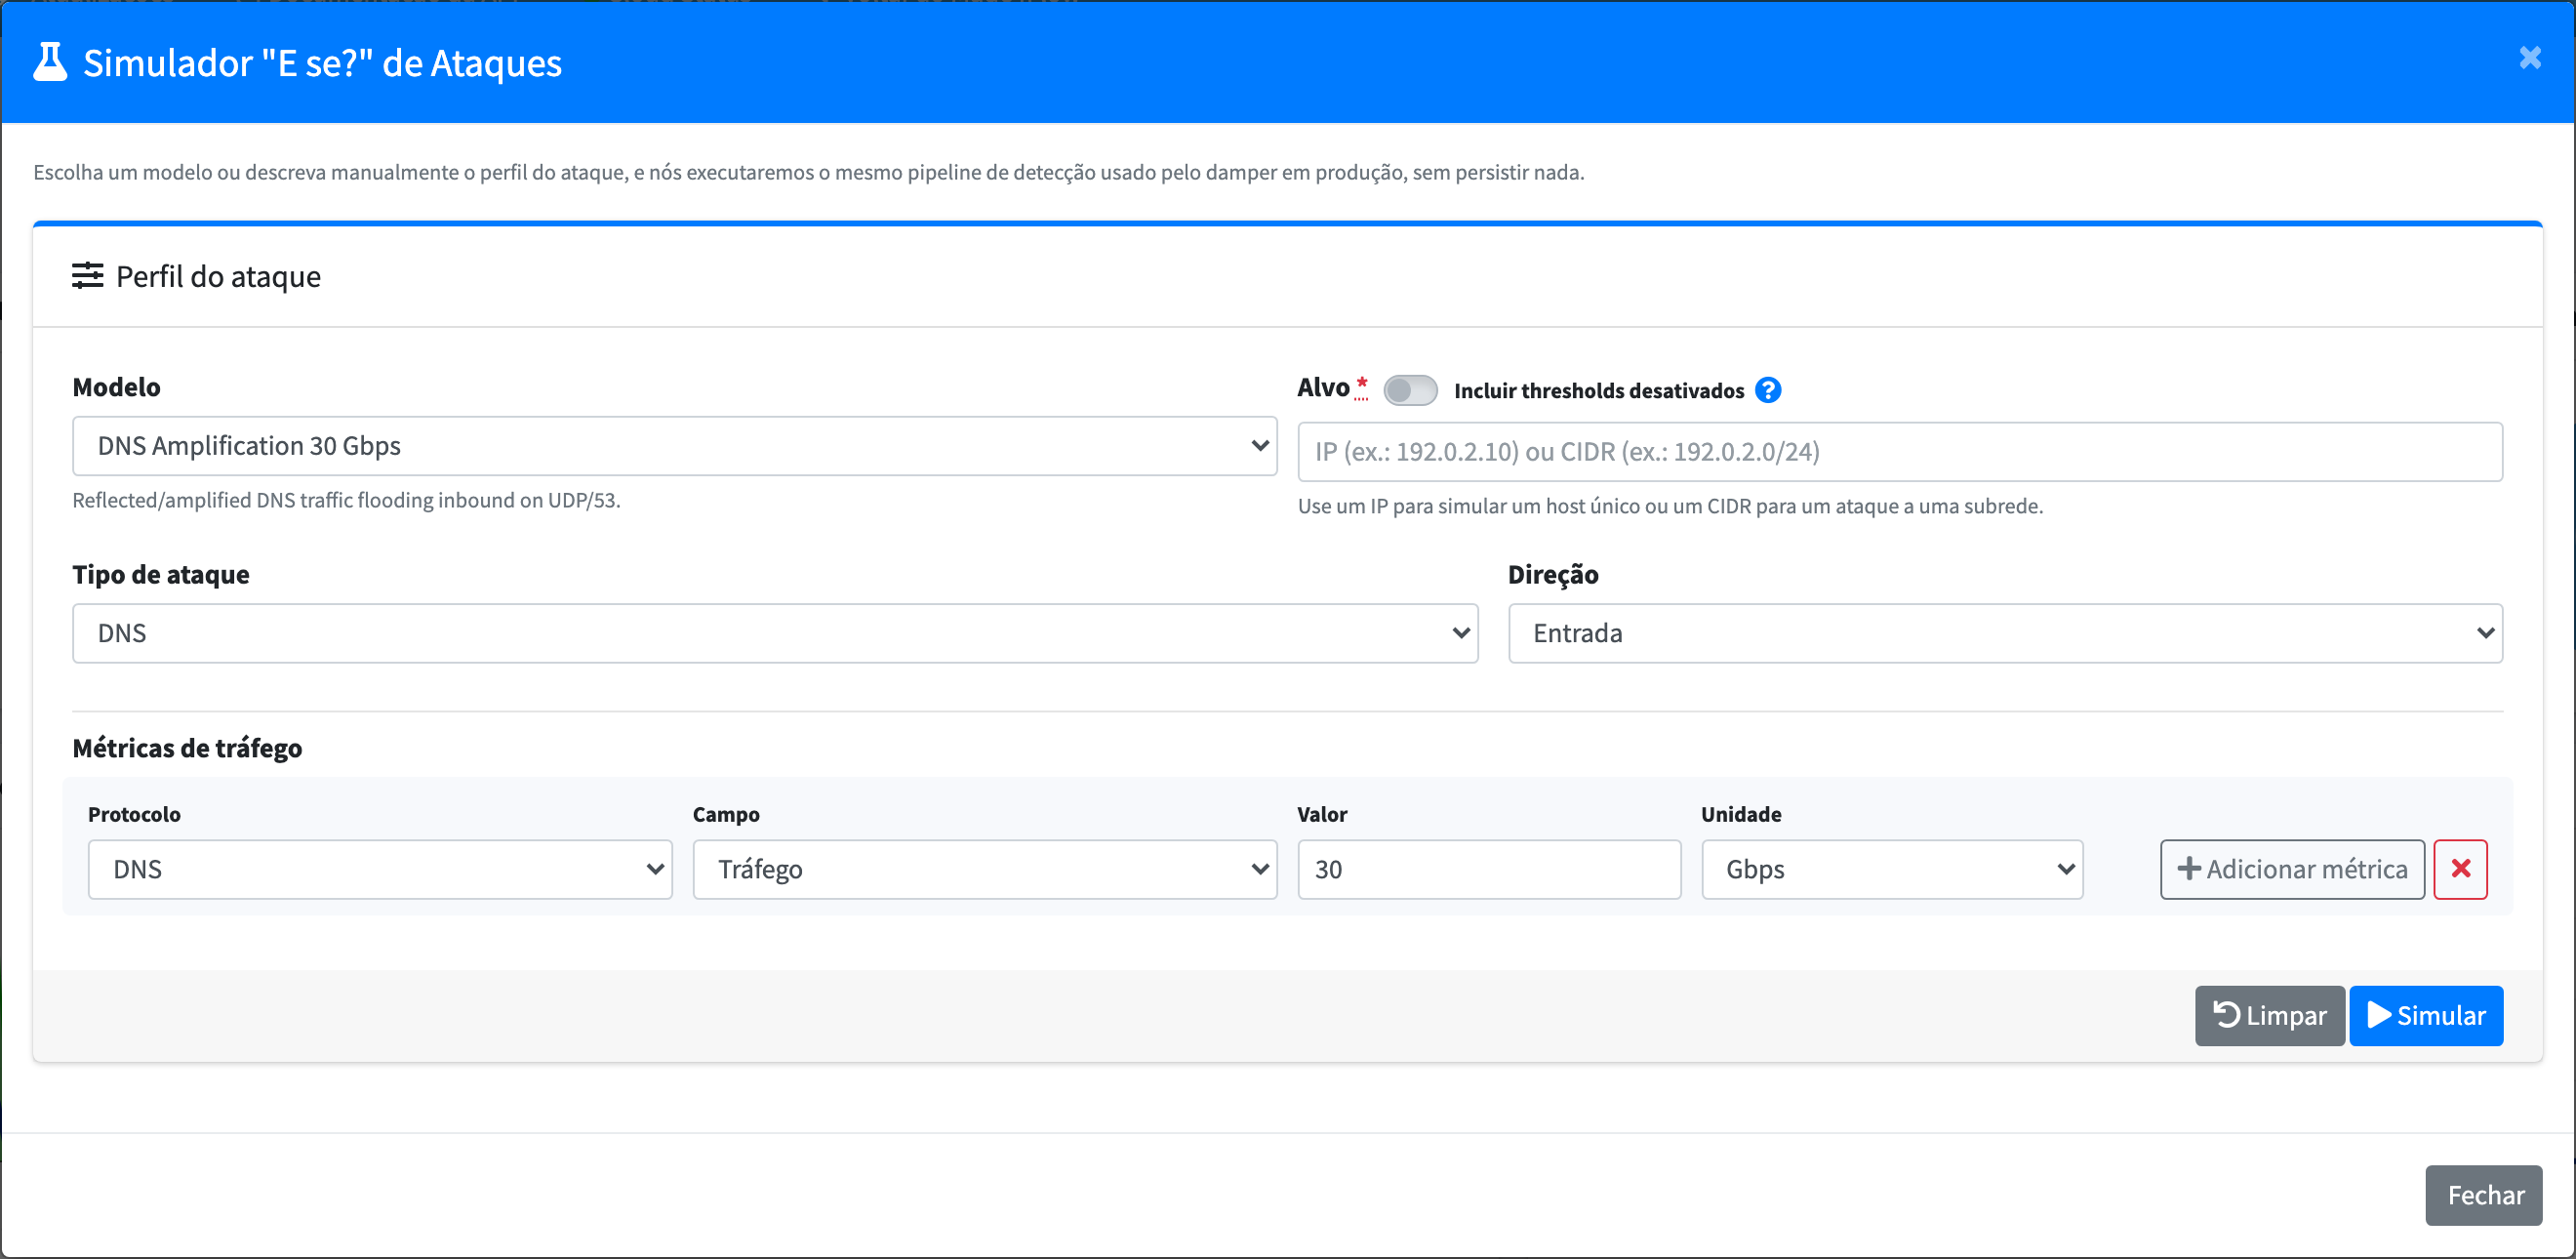
Você descreve o ataque hipotético informando:
- alvo — o IP ou prefixo atacado (é ele que determina quais thresholds são candidatas, pela associação de prefixos);
- tipo de ataque e direção do tráfego;
- as métricas do ataque — volume em Mbps/Gbps e taxa em pps/Mpps;
- se decodificadores desabilitados também devem ser considerados.
Perfis prontos

O seletor de perfis já traz cenários típicos com valores realistas, entre eles:
- DNS Amplification 30 Gbps
- NTP Amplification 15 Gbps
- SSDP Amplification 10 Gbps
- TCP SYN Flood 5 Mpps
- Generic UDP Flood 20 Gbps
- ICMP Flood 2 Mpps
- IP Fragmentation 8 Gbps
- Generic TCP Flood 3 Mpps
Escolher um perfil preenche as métricas automaticamente; a partir daí, ajuste o que quiser.
Lendo o resultado
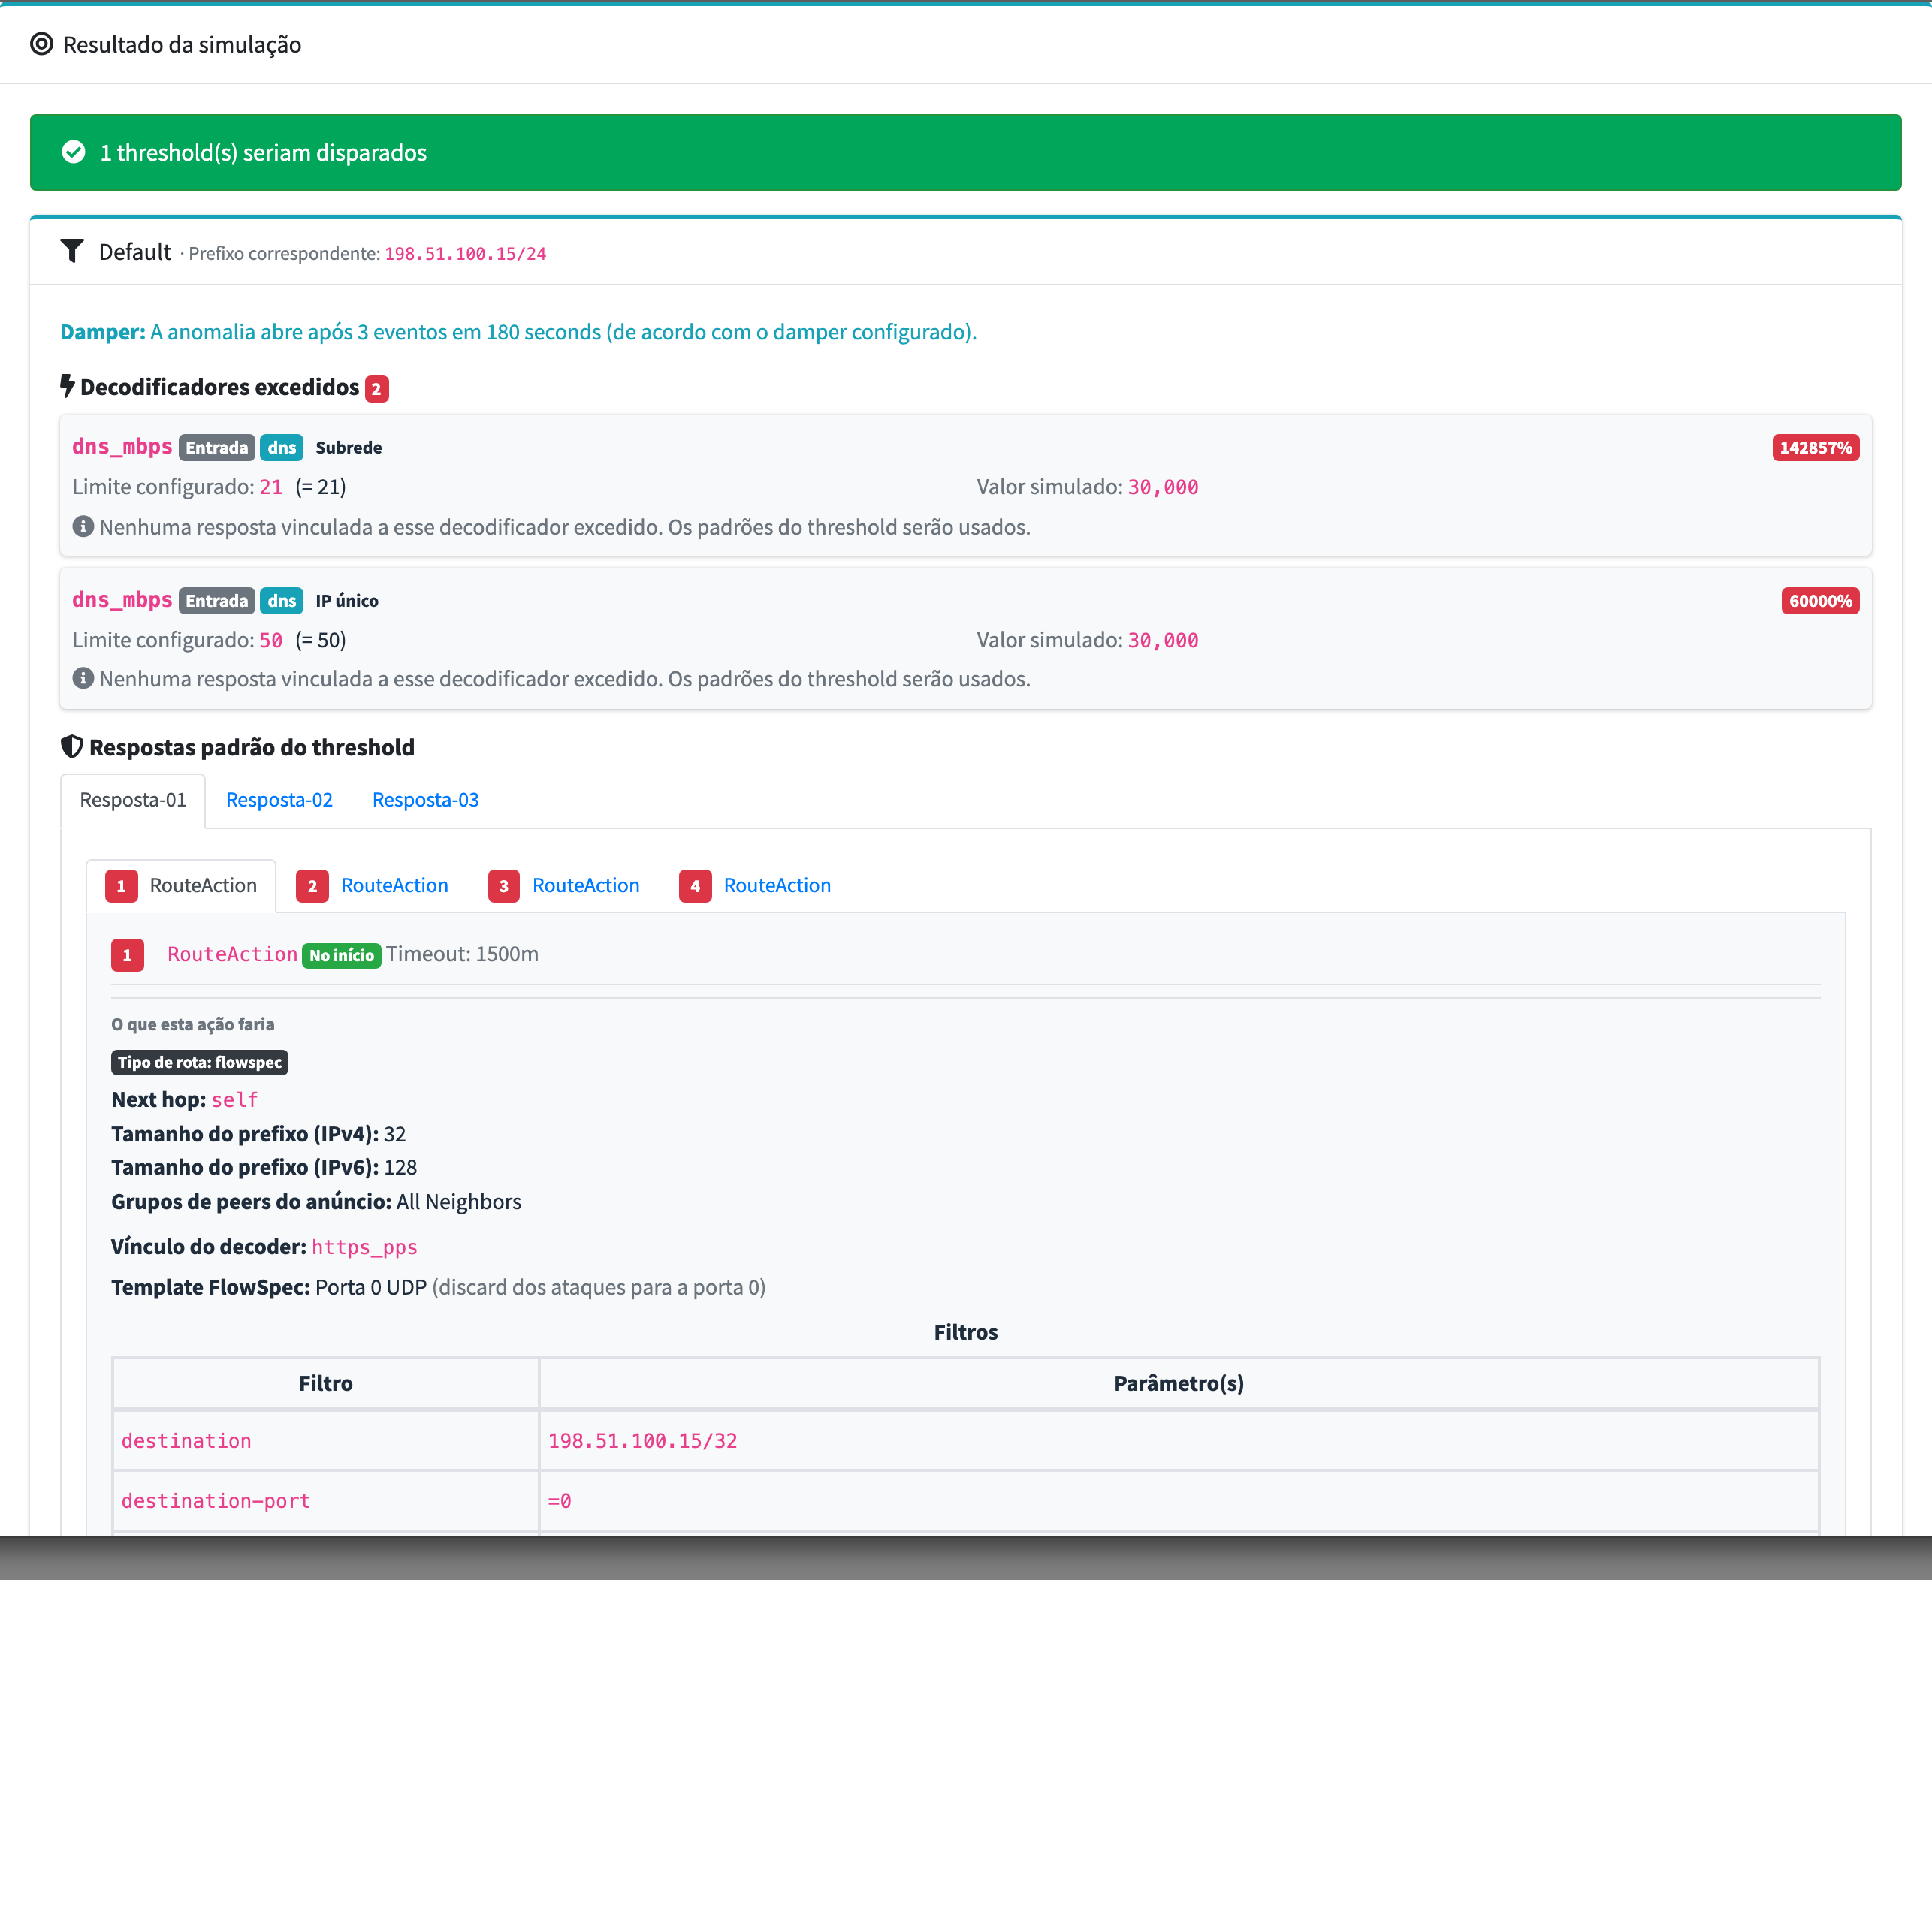
O resultado mostra, na ordem em que aconteceriam:
- as thresholds que se aplicam ao alvo informado;
- os decodificadores excedidos e por quanto;
- a resposta que seria acionada — a do decodificador, quando houver, ou a resposta padrão da threshold;
- as ações dessa resposta, na ordem de execução, incluindo o FlowSpec que seria anunciado.
Se o resultado vier vazio, o cenário não dispararia nada: ou o alvo não pertence a nenhum prefixo cadastrado, ou os valores estão abaixo dos limites configurados.
A simulação sempre lê a configuração mais recente. Se você acabou de editar uma threshold, o resultado já reflete a alteração — mesmo que ela ainda não tenha sido distribuída aos daemons em Status do sistema. Para saber o que está valendo na detecção real, confira as alterações pendentes lá.
Um bom fluxo de ajuste é: calcular limites com o Smart Baseline, simular aqui os vetores que você quer cobrir e só então aplicar as alterações.