Whitelist de prefixos
Prefixos ignorados pela detecção do Anti-DDoS.
A Whitelist é a lista de prefixos que o Anti-DDoS deve ignorar na detecção. Tráfego cujo alvo está na whitelist não gera ataque, não abre anomalia e, consequentemente, nunca dispara mitigação.
Ela é útil para redes que legitimamente ultrapassam os limites das thresholds e não devem ser mitigadas — servidores de CDN e cache internos, faixas de teste, laboratórios, e blocos de clientes com contrato específico.
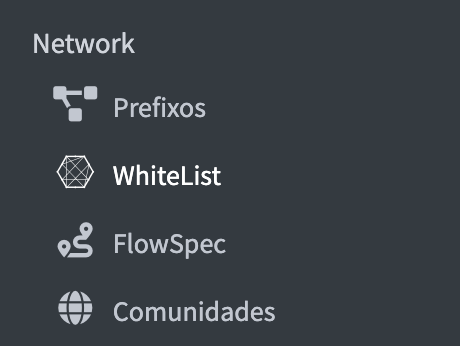
A tela fica em Network -> WhiteList:
Listagem
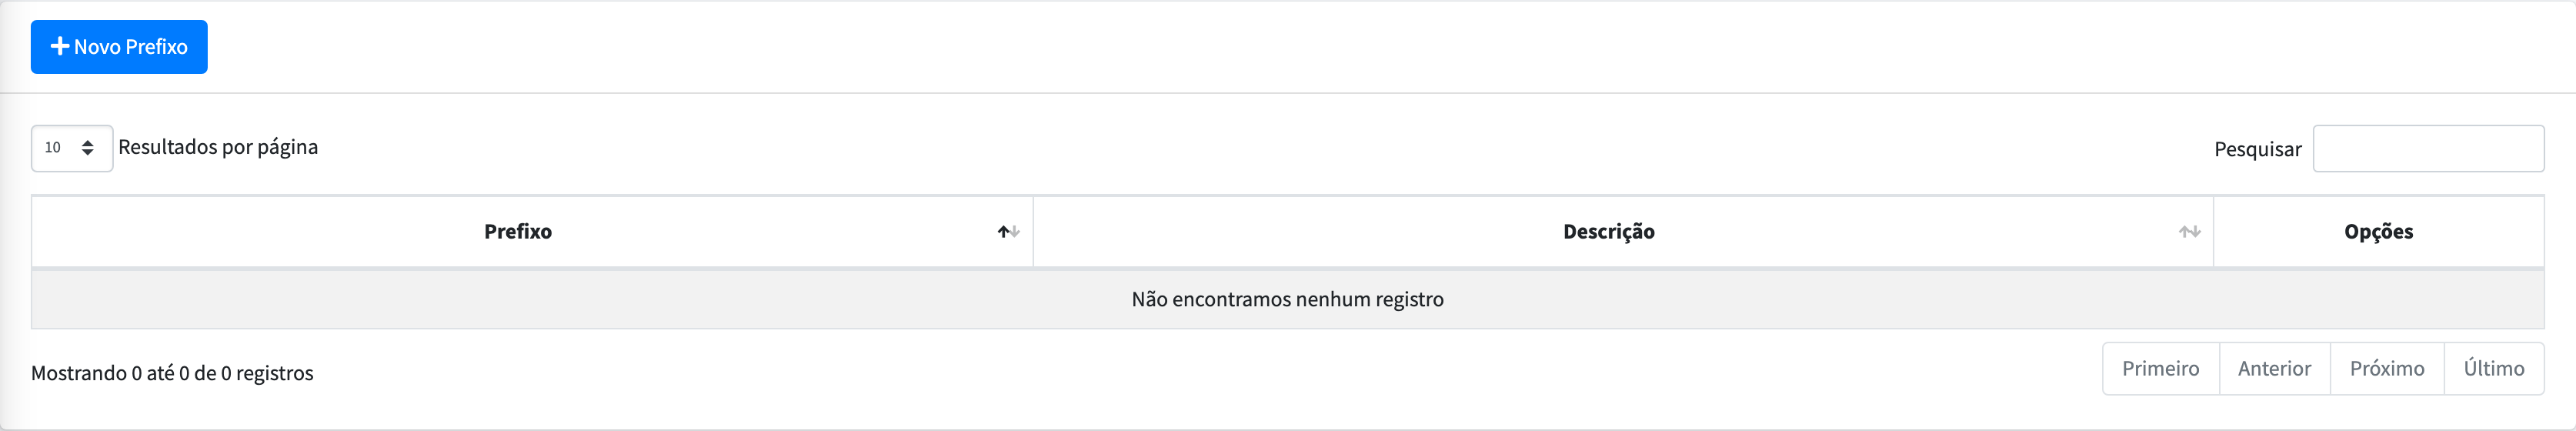
A tabela tem três colunas — Prefixo, Descrição e Opções (editar e excluir). O campo Pesquisar filtra a lista e o seletor de Resultados por página aceita de 10 a 100 registros.
Cadastrar um prefixo
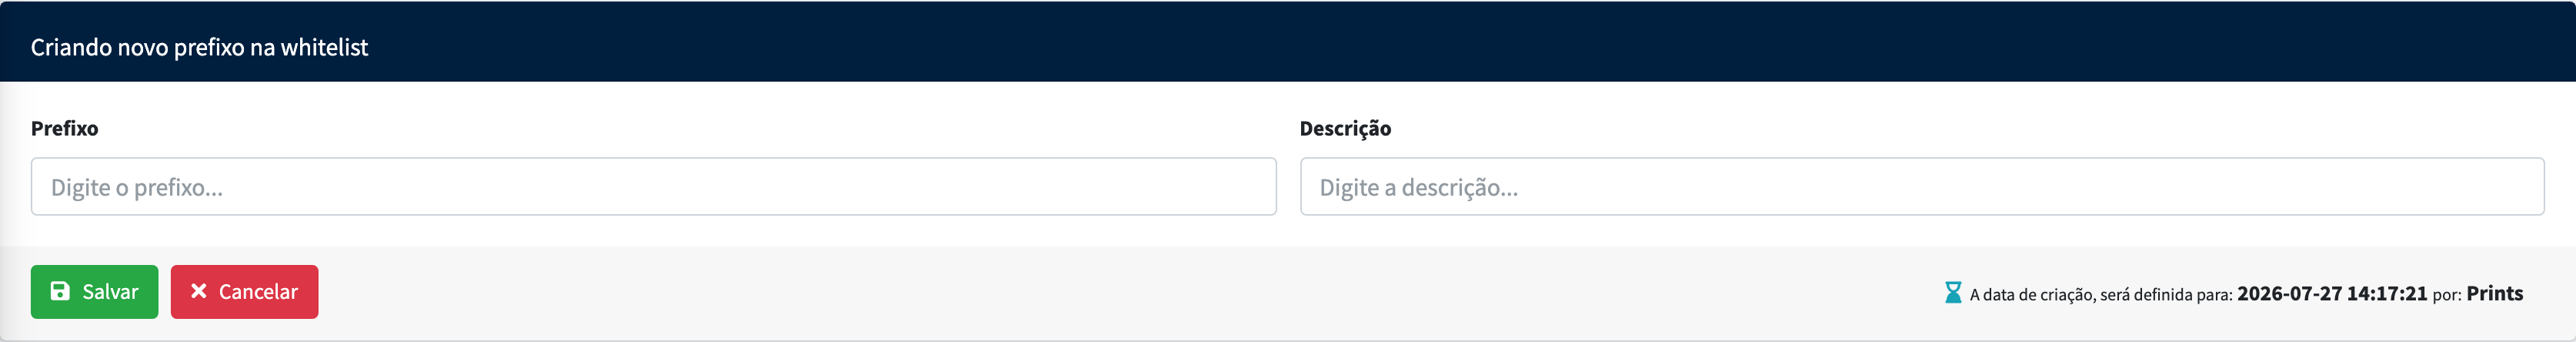
Clique em Novo Prefixo, informe o bloco com a máscara (por exemplo 198.51.100.0/24) e uma descrição que explique por que ele está isento. A descrição não é obrigatória, mas é o que evita que alguém remova a entrada meses depois sem saber o motivo.
A whitelist desliga a detecção para aquele bloco por completo — não é um ajuste de sensibilidade. Se o objetivo é apenas tolerar mais tráfego, o caminho correto é elevar os limites da threshold ou mover o prefixo para uma threshold própria, como em Como separar prefixos por threshold.
Para conferir quais prefixos estão sendo monitorados — o oposto da whitelist —, veja Prefixos no Anti-DDoS.