Classificando interfaces
Documentação: Classifying Interfaces.
Classificando interfaces no Made4Flow
Como classificar interfaces no Made4Flow
A classificação diz ao Made4Flow que tipo de link cada interface representa — Trânsito, IX/PTT, CDN, Cliente e assim por diante. É ela que permite separar o tráfego por tipo nos gráficos e que define como a análise de spoofing é aplicada em cada interface.
Onde classificar
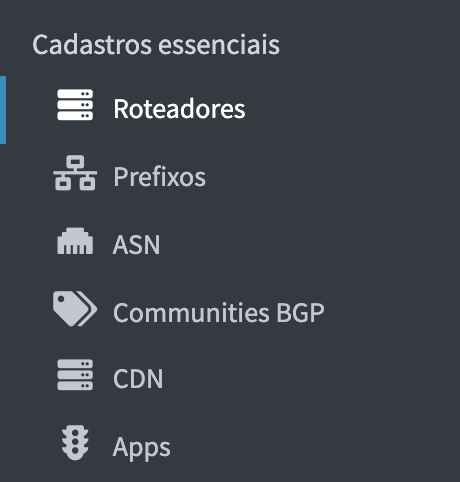
A classificação fica dentro do cadastro do roteador. No menu lateral, em Cadastros essenciais, escolha Roteadores:
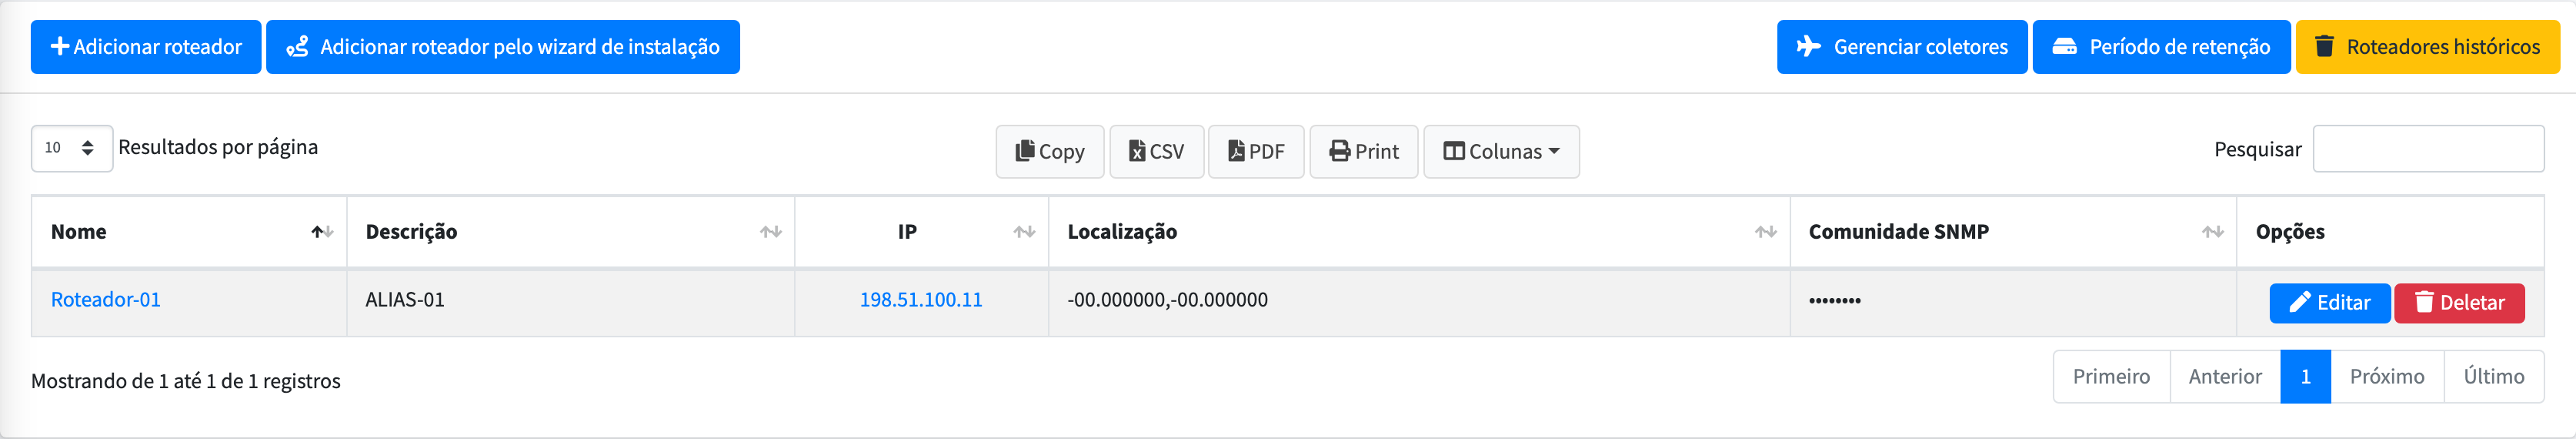
Na lista, clique em Editar no roteador cujas interfaces você quer classificar:
A listagem de interfaces
Já dentro da edição do roteador, role até Listagem de interfaces. A barra de ações traz Buscar interfaces via SNMP, para atualizar a lista a partir do equipamento, além de Monitorar todos, Desmonitorar todos e Adicionar interface. À direita ficam os filtros que mostram ou escondem interfaces monitoradas, não monitoradas e desabilitadas:

A tabela lista cada interface com seu índice, nome, alias, última velocidade e situação de monitoramento. A classificação é feita na coluna Tipo de Interface, que tem um seletor por linha:
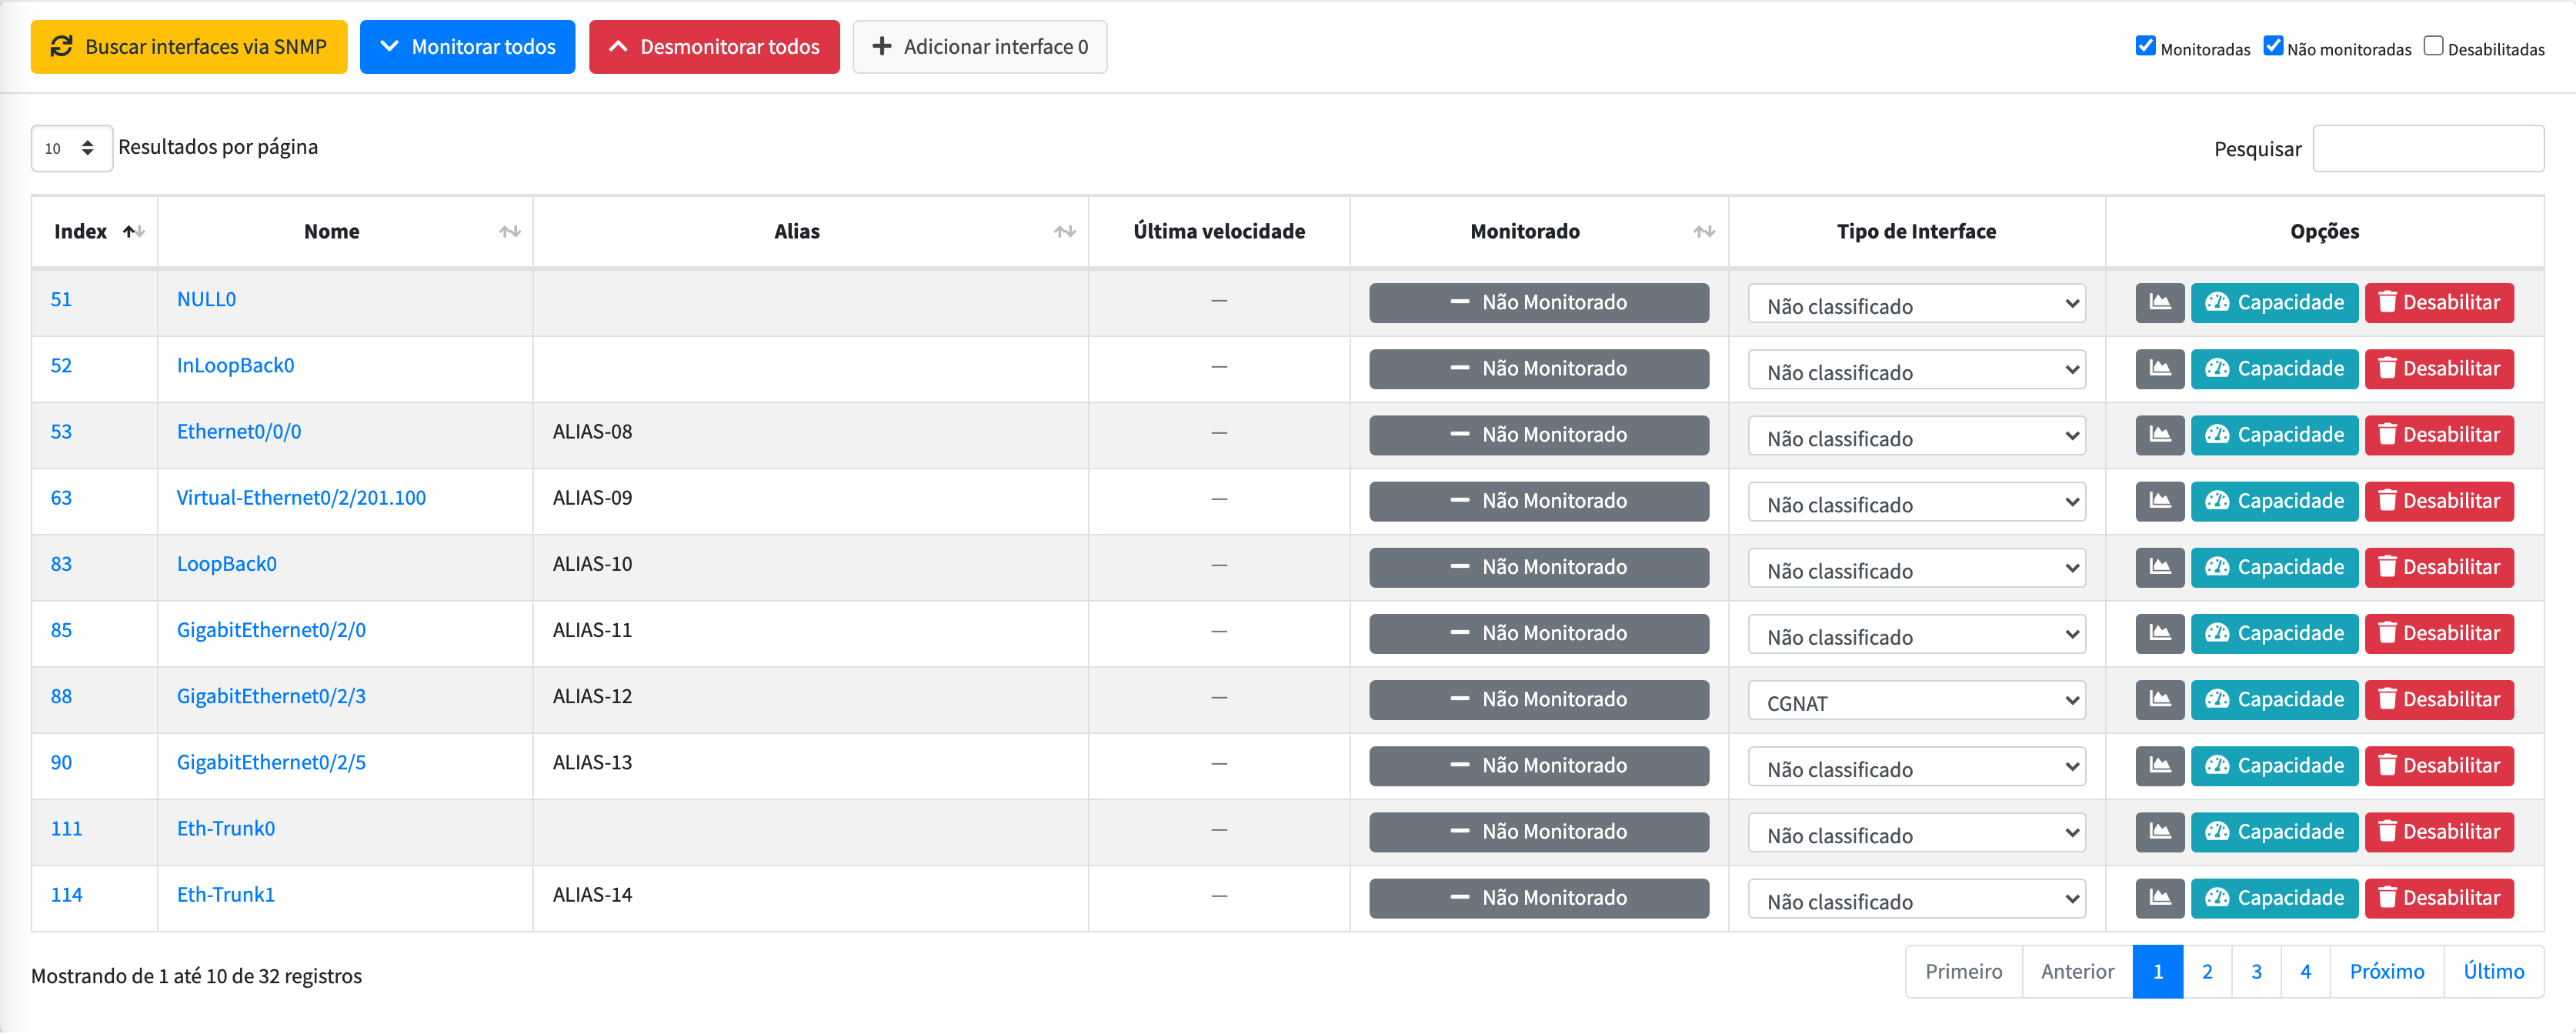
Em Opções, cada linha ainda oferece o atalho para o gráfico da interface, o botão Capacidade e a opção de desabilitá-la.
Os tipos disponíveis
O seletor traz os seguintes tipos:
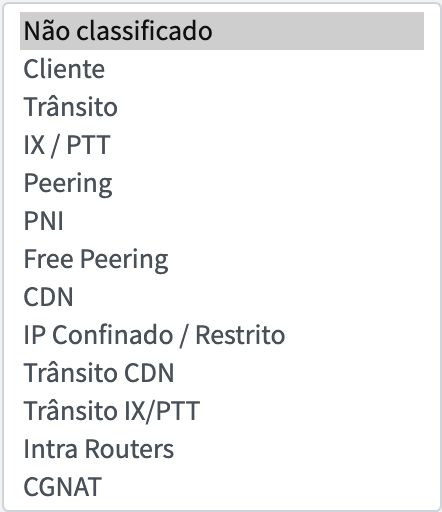
Cada tipo está descrito em detalhe em Classificação de interfaces.
A escolha é aplicada assim que você a faz na coluna — não há um botão de salvar separado para a classificação.
O resultado nos gráficos
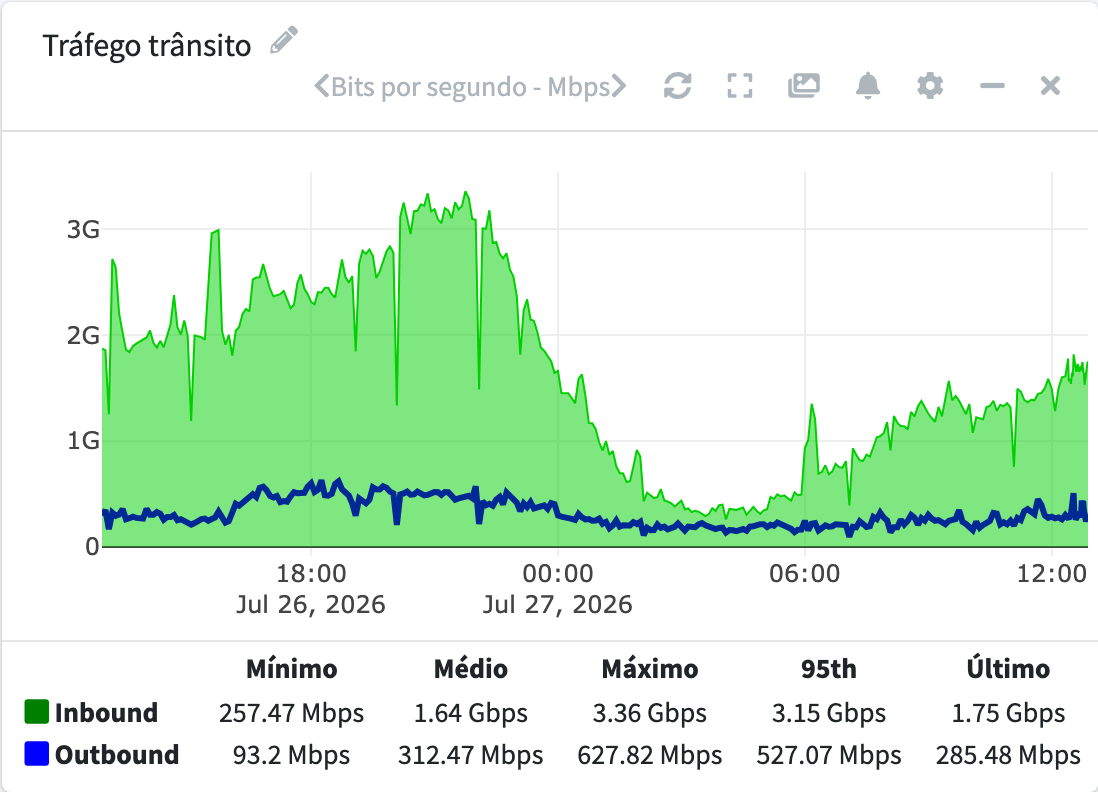
Com as interfaces classificadas, a dashboard principal passa a separar o tráfego por tipo, com gráficos próprios de PTT, trânsito e CDN: