Spoofing
Documentação: Spoofing.
O que é Spoofing?
É a técnica de enviar pacotes com o endereço IP de origem falsificado. Normalmente é usada em ataques de negação de serviço (DoS — Denial of Service): se os equipamentos da rede onde os pacotes foram gerados não verificam a origem, qualquer ação posterior para identificá-los ou bloqueá-los fica muito mais difícil.
Para entender o tema em detalhe, consulte: https://bcp.nic.br/antispoofing#entenda
Qual é o impacto do Spoofing?
Redes que permitem spoofing contribuem para a proliferação de ataques de negação de serviço na internet, gerando tráfego indevido que satura backbones e redes e causa prejuízo financeiro a outras entidades.
Como o Made4Flow define Spoofing
Para identificar spoofing em uma rede, o Made4Flow leva em consideração dois pontos:
- Os prefixos cadastrados
- O tipo de classificação da interface
Em interfaces externas — classificadas como Trânsito, por exemplo — se um tráfego sai (OUT) e o IP de origem não está em nenhum prefixo cadastrado, esse tráfego é contabilizado como spoofing.
Em interfaces internas, classificadas como Cliente, a lógica se inverte: se um tráfego é recebido na entrada (IN) e o IP de origem é diferente dos prefixos cadastrados, ele é contabilizado como spoofing.
Como acessar a dashboard de Spoofing
Acesse pelo menu -> Análises -> Spoofing
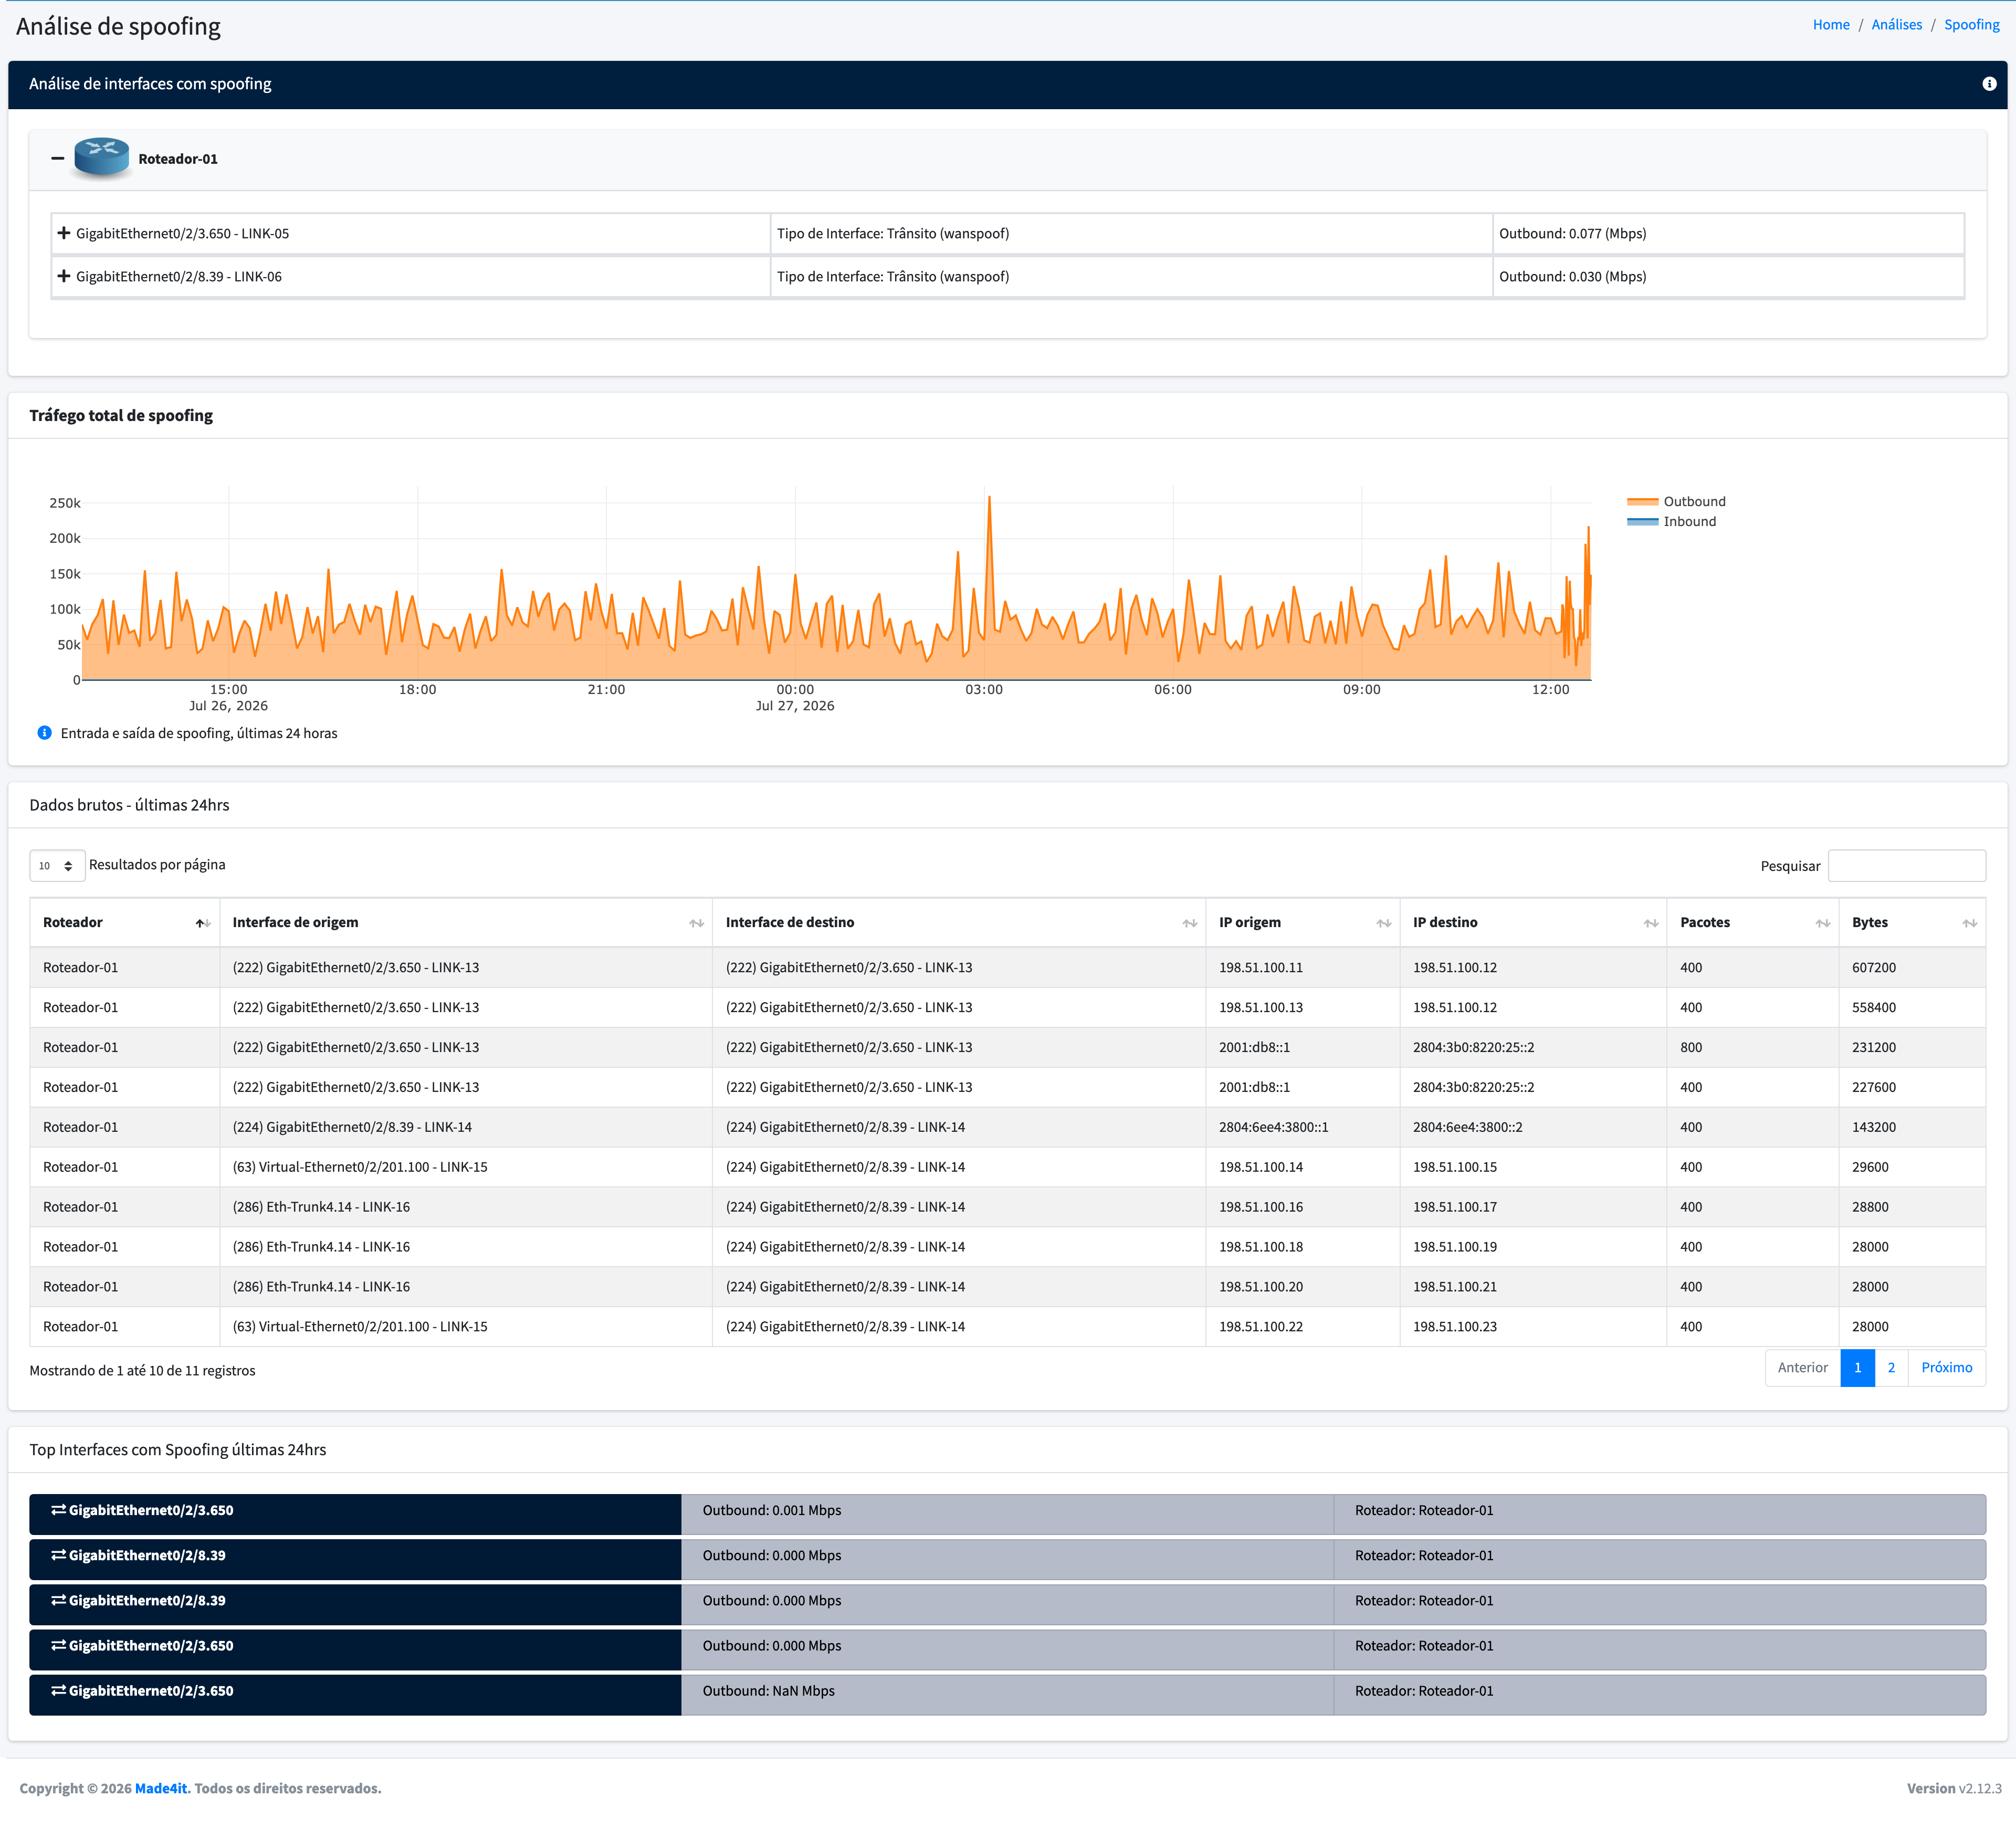
A tela reúne quatro blocos: a análise por interface, o gráfico de tráfego total, o relatório de dados brutos e o ranking de interfaces.
Explicando a dashboard
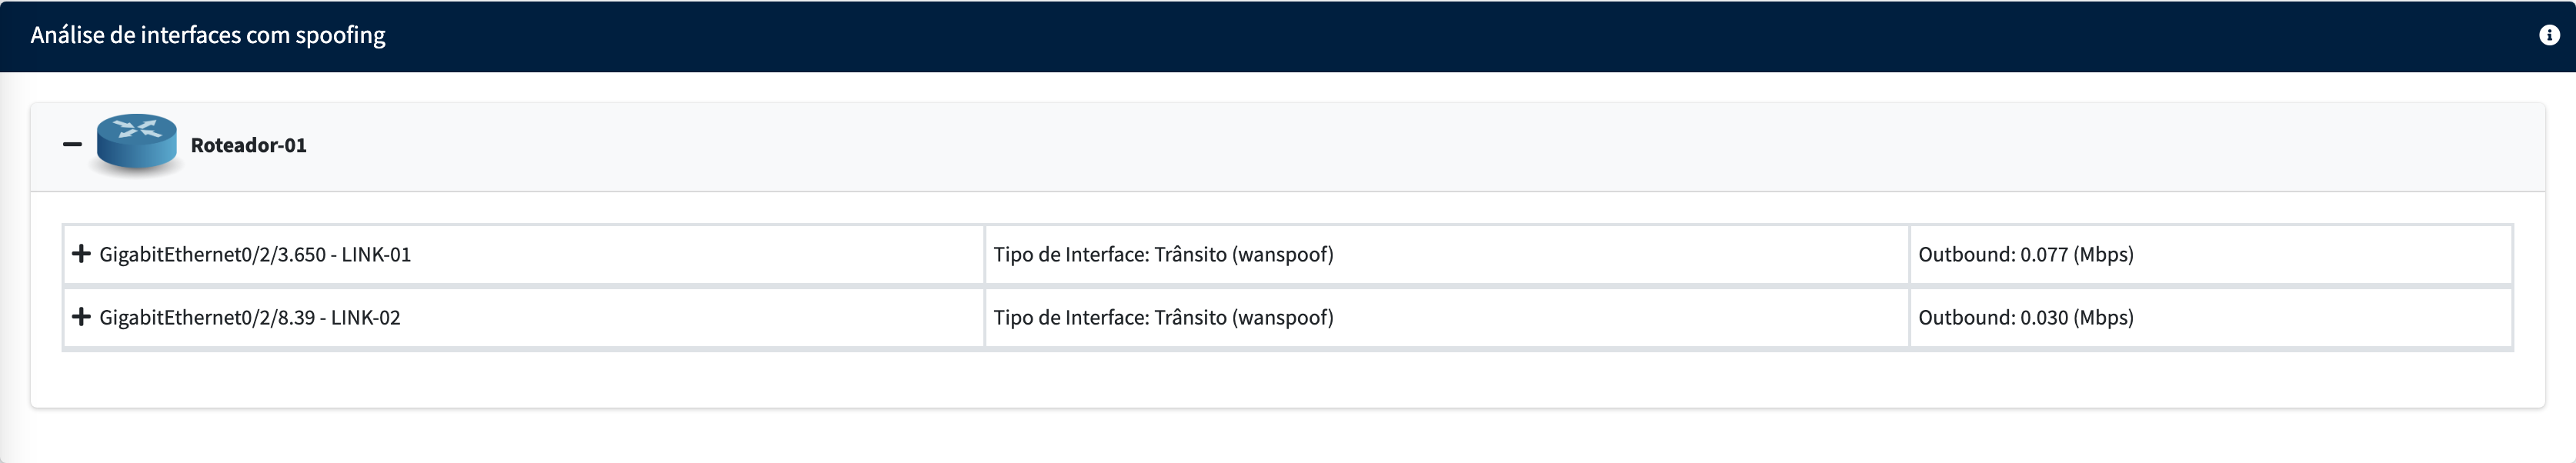
Na parte superior fica a Análise de interfaces com spoofing, uma visão por roteador que pode ser expandida até o nível de interface:

Ao clicar no + ao lado do roteador, a visão se expande e lista as interfaces com spoofing, mostrando o tipo de classificação de cada uma e o tráfego de saída em Mbps:
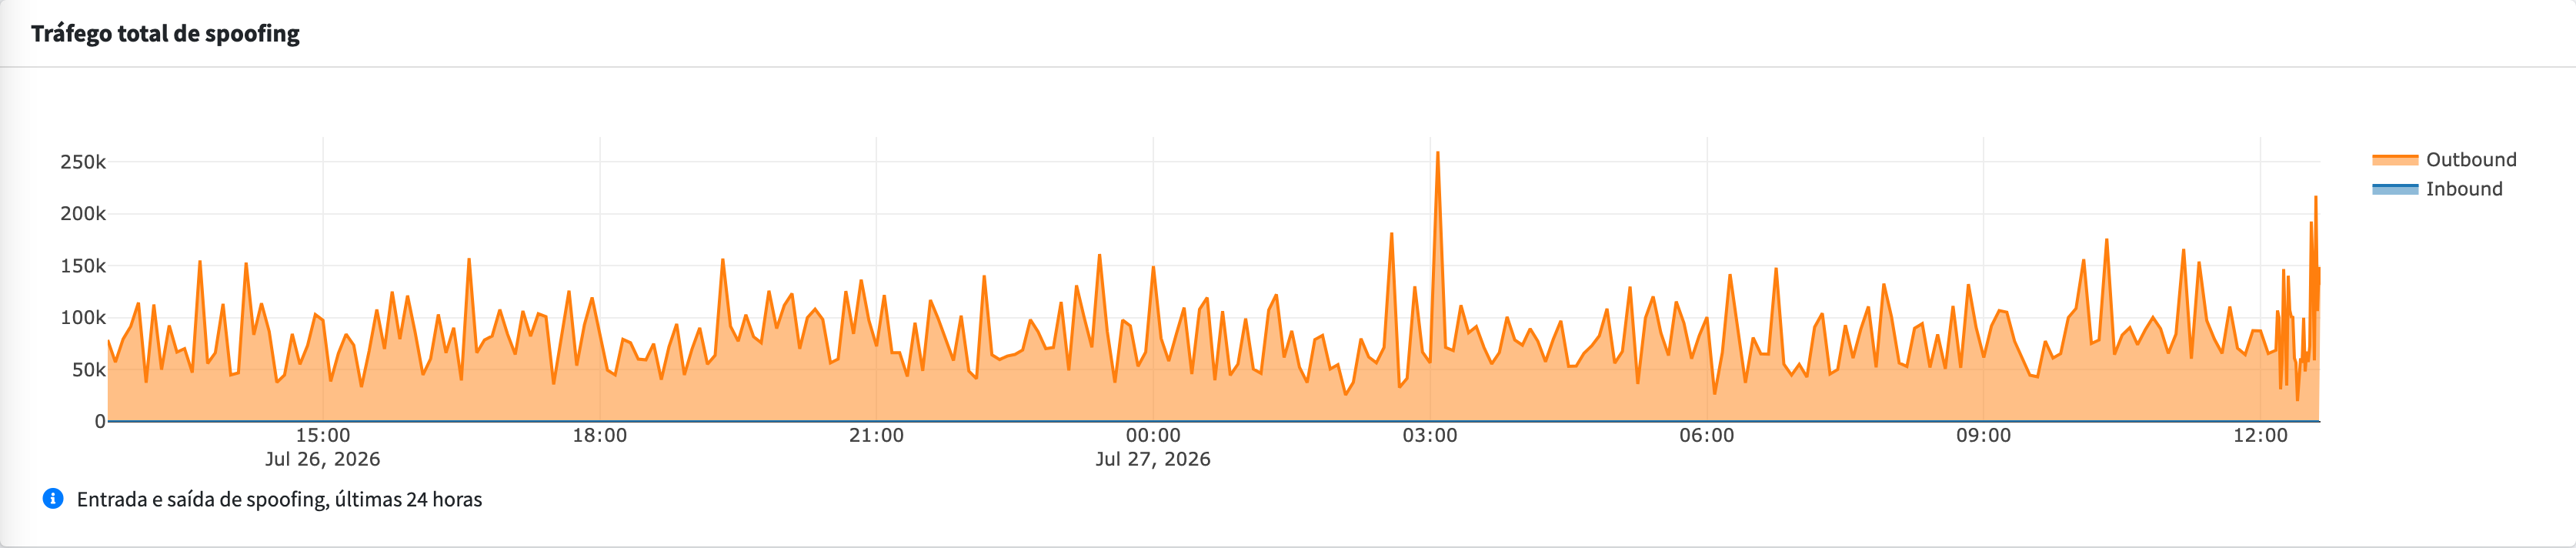
O gráfico Tráfego total de spoofing mostra a entrada e a saída de spoofing de todos os roteadores nas últimas 24 horas:
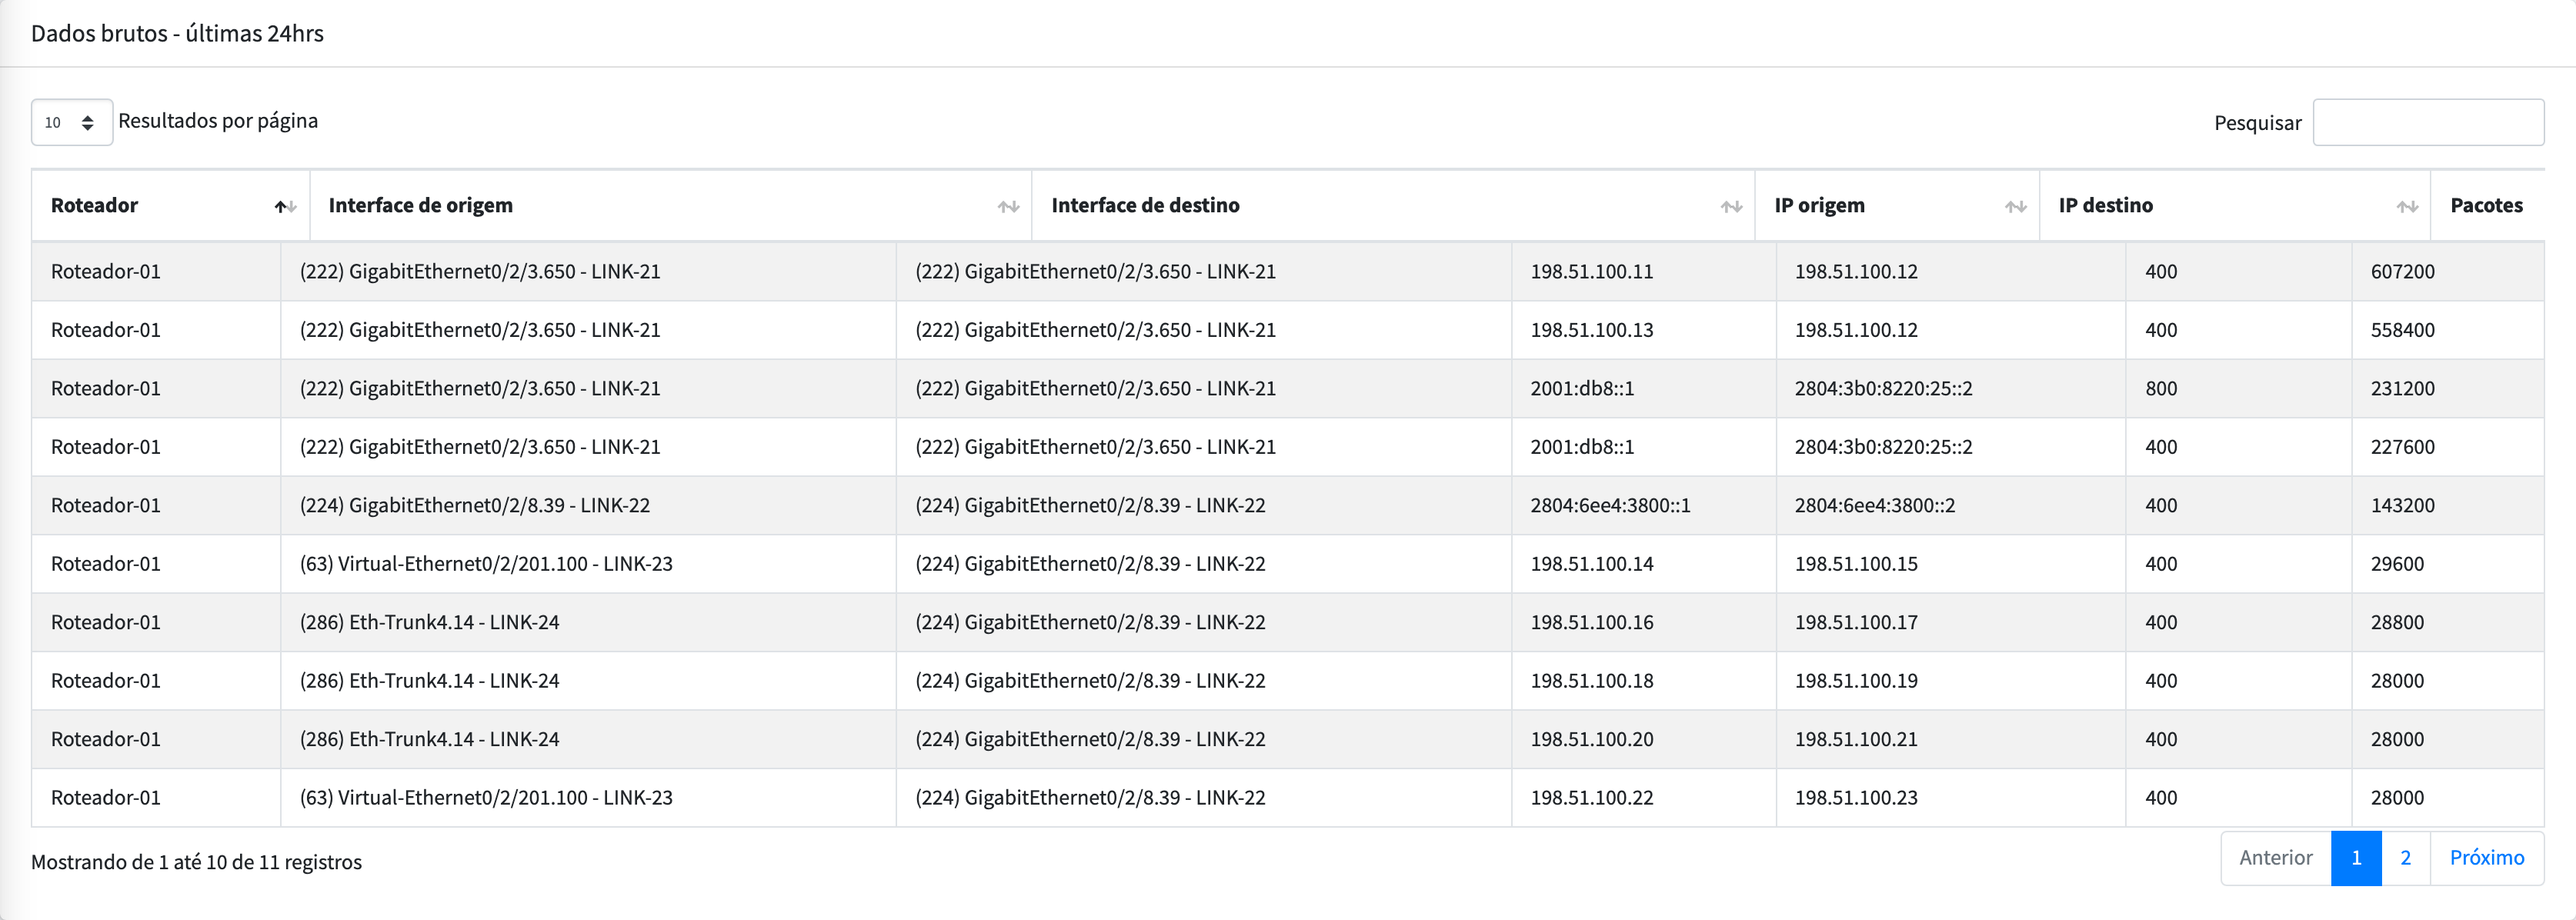
O relatório Dados brutos - últimas 24hrs mostra por quais interfaces o tráfego de spoofing foi gerado e para qual interface ele foi enviado, com os IPs de origem e destino, os pacotes e os bytes de cada fluxo:
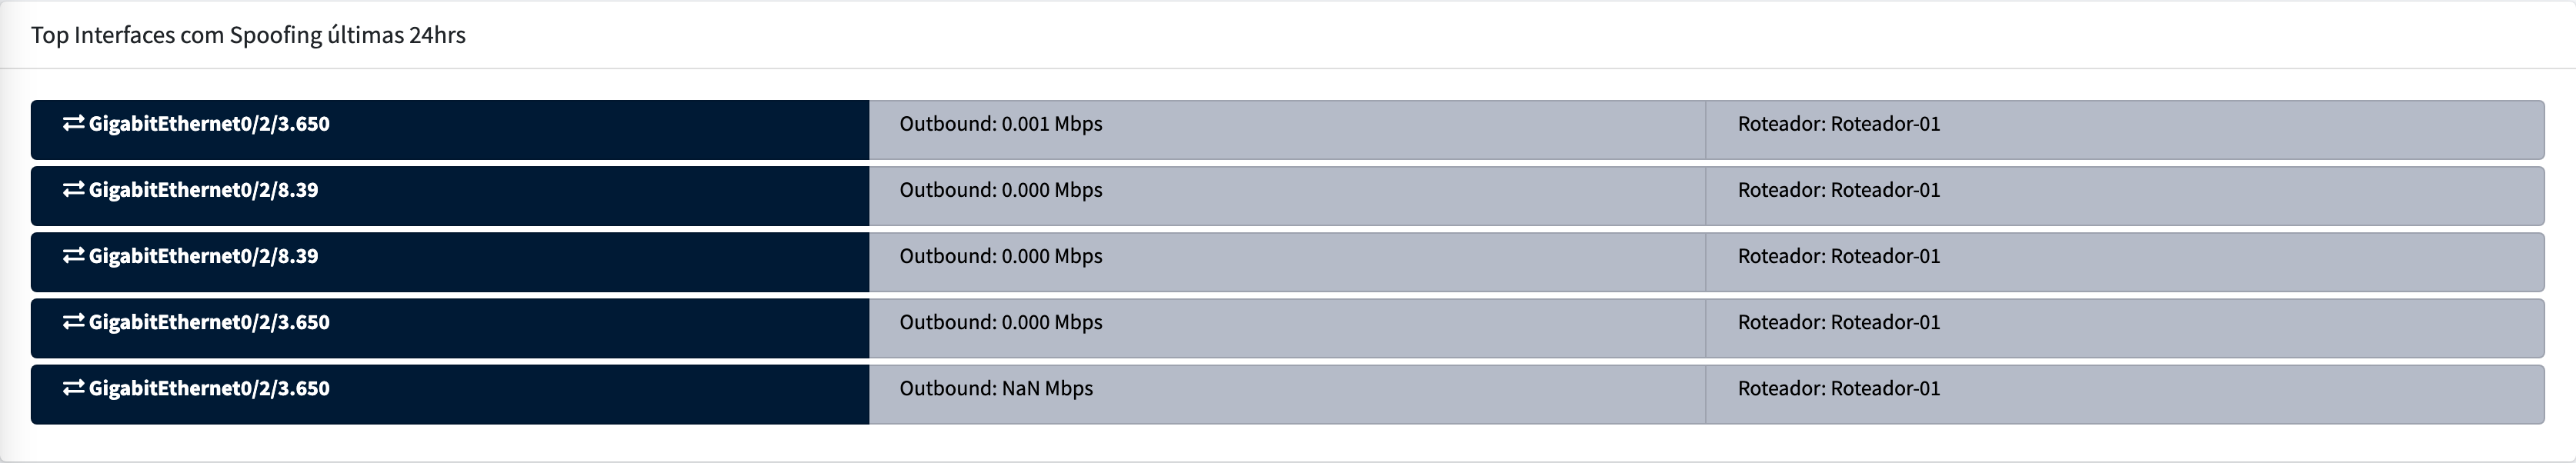
Na parte inferior, Top Interfaces com Spoofing últimas 24hrs ranqueia as interfaces com mais tráfego de spoofing: