Decodificadores personalizados
Criação de decodificadores próprios para detectar vetores específicos.
Um decodificador é o critério que o Anti-DDoS usa para classificar um pedaço do tráfego. Ele é o que está por trás das linhas de uma threshold: Total, TCP, UDP, ICMP, DNS, QUIC e os demais são decodificadores prontos, cada um com o seu limite em Mbps e em PPS.
Quando um vetor de ataque não é coberto pelos decodificadores nativos, você pode criar o seu — um decodificador personalizado — descrevendo o tráfego por uma expressão de filtro. Depois de criado, ele aparece na lista de decodificadores das thresholds e passa a ter limite e resposta próprios.
A tela fica em Parâmetros e ações -> Decodificadores:
Listagem
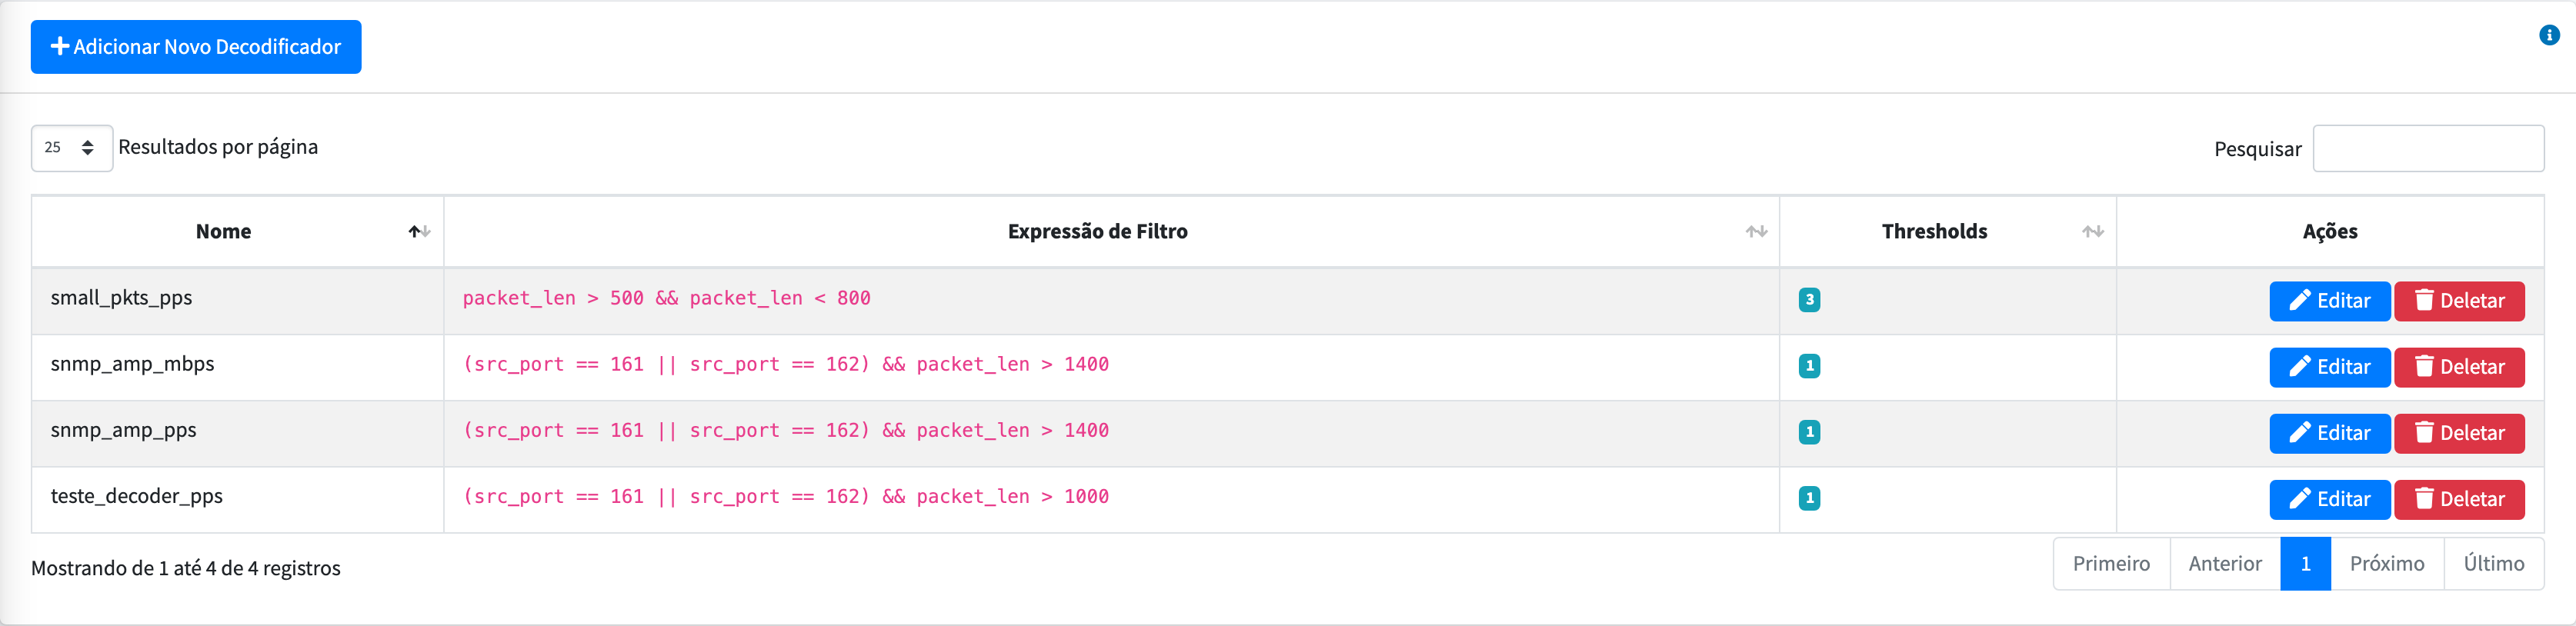
A tabela mostra o Nome, a Expressão de Filtro, quantas Thresholds já usam aquele decodificador e as Ações de editar e deletar.
Deletar um decodificador que está em uso remove também as linhas correspondentes nas thresholds que o utilizam. Confira a coluna Thresholds antes.
O decoder INVALID
Disponível a partir da versão 2.13.0.
A configuração padrão do Anti-DDoS traz o decoder INVALID, que pega o tráfego que praticamente não deveria existir numa rede saudável: porta 0 em TCP ou UDP (de origem ou de destino) e protocolo IP 0. Ele vem cadastrado como dois decodificadores personalizados, invalid_pps e invalid_mbps, com a mesma expressão:
protocol == 0 || ((protocol == 6 || protocol == 17) && (src_port == 0 || dst_port == 0))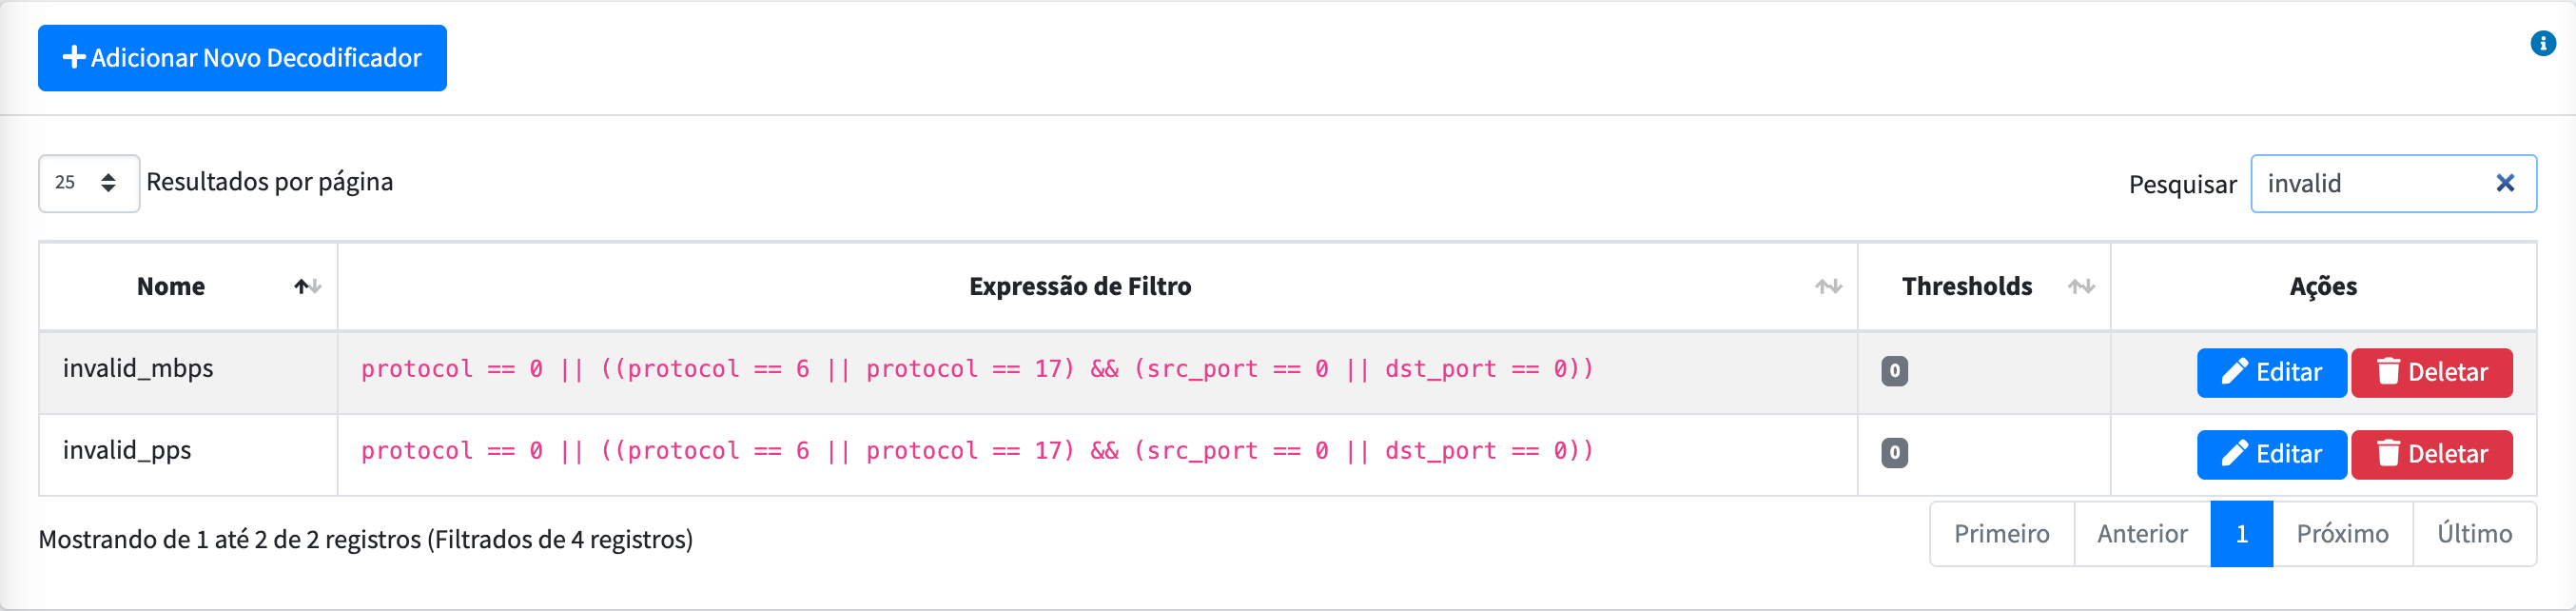
Eles chegam disponíveis, mas sem uso: nenhuma threshold passa a usá-los sozinha. Para ativá-los em uma threshold, adicione-os com Novo decodificador ou use Preencher com decodificadores padrão na edição da threshold — nesse caso eles entram com 1000 PPS e 10 Mbps, os mesmos valores do decoder de porta 0. Se já existir um decodificador seu com o nome invalid_pps ou invalid_mbps, ele é mantido como está.
Criar um decodificador
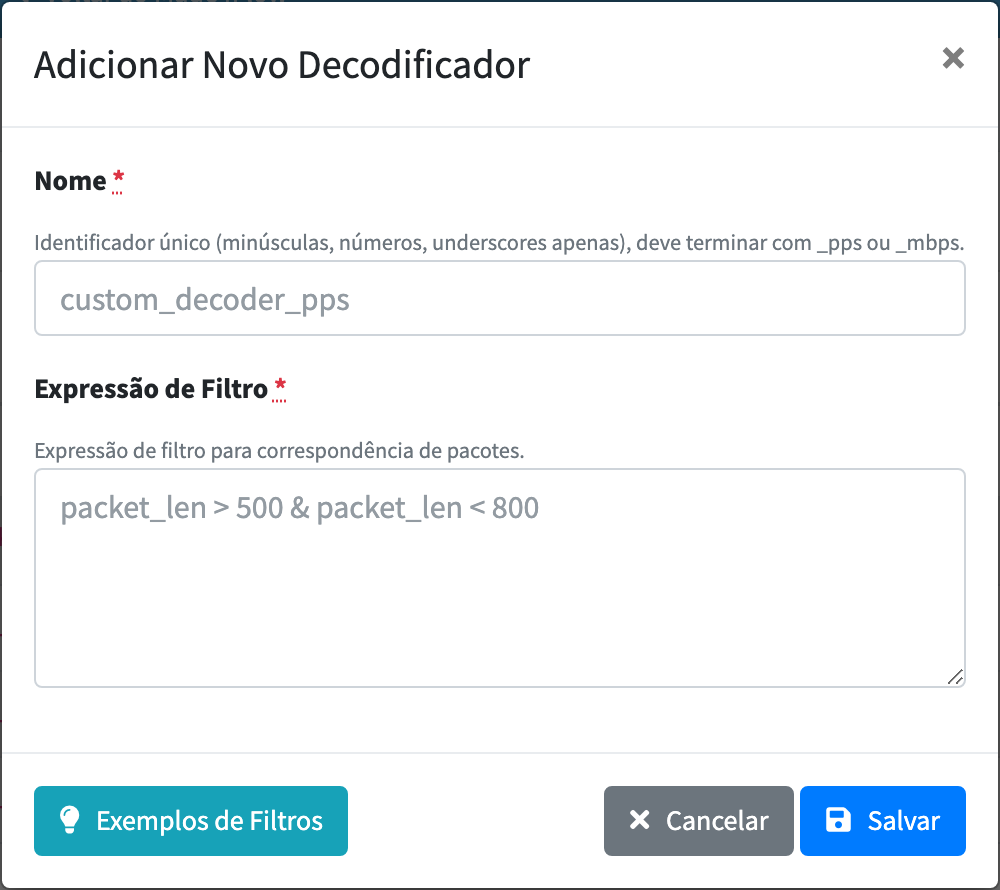
São apenas dois campos:
- Nome — como ele aparecerá nas thresholds e nos detalhes da anomalia. Use algo que descreva o vetor (
DNS ANY,NTP monlist,SSDP amplification). - Expressão de Filtro — a regra que seleciona o tráfego, na sintaxe de filtro do
nfdump.
Exemplos de filtros
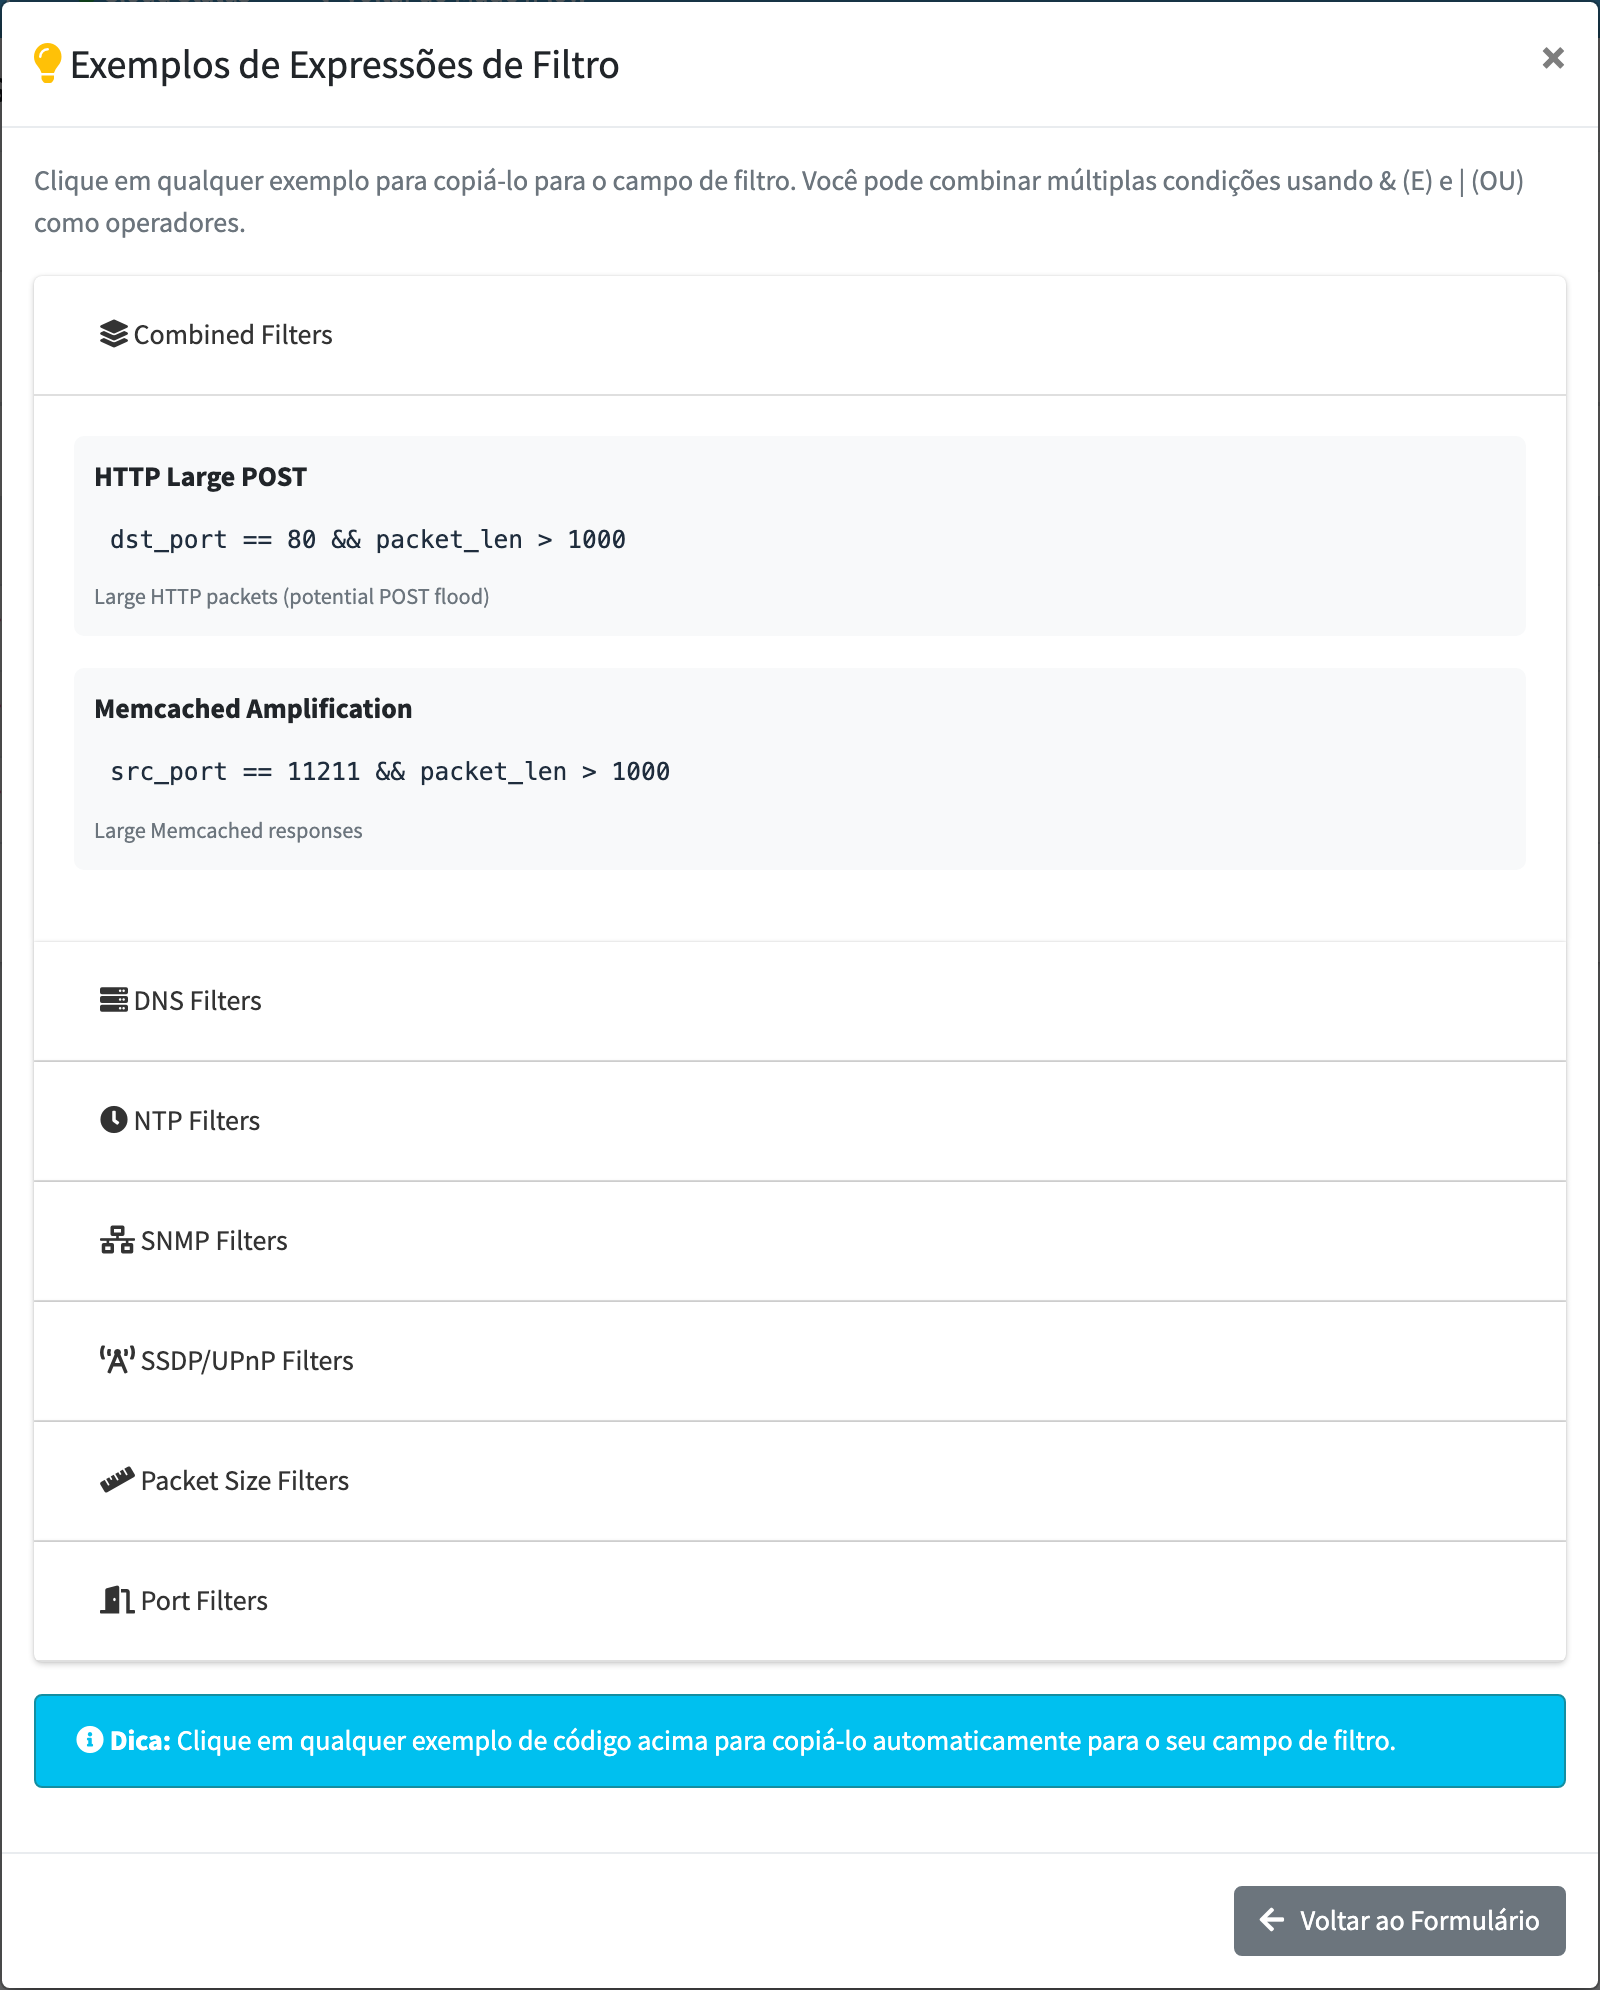
O botão Exemplos de Filtros, dentro do formulário, abre um catálogo de expressões prontas organizado por categoria:
| Categoria | Para que serve |
|---|---|
| Combined Filters | Expressões que combinam mais de uma condição com and / or. |
| DNS Filters | Vetores de DNS, incluindo respostas de amplificação. |
| NTP Filters | Amplificação por NTP. |
| SNMP Filters | Amplificação por SNMP. |
| SSDP/UPnP Filters | Amplificação por SSDP e UPnP. |
| Packet Size Filters | Seleção por tamanho de pacote — útil para SYN flood e floods de pacotes pequenos. |
| Port Filters | Portas específicas de origem ou destino. |
Clique em um exemplo para copiá-lo para o campo de expressão e ajuste o que for necessário. Voltar ao Formulário retorna sem perder o que já foi digitado.
Usando o decodificador
Depois de salvo, o decodificador precisa ser adicionado às thresholds em que deve valer:
- abra a threshold em Parâmetros e ações -> Thresholds -> Editar;
- clique em Novo decodificador na aba desejada (Subnet detection ou IP Único detection);
- escolha o decodificador criado, defina valor, unidade, direção e a resposta que deve ser acionada.
Antes de colocar em produção, vale simular: o simulador What If? mostra quais decodificadores e respostas disparariam para um perfil de ataque hipotético, sem gravar nada.