Anomalias ativas
Acompanhamento das anomalias em andamento no Anti-DDoS.
Uma anomalia é aberta quando o tráfego de um IP ou subnet ultrapassa um dos limites configurados na threshold associada ao prefixo e o damper confirma a repetição. Enquanto ela estiver aberta, o sistema mantém as respostas de mitigação ativas.
A tela de Anomalias ativas é onde se acompanha o que está acontecendo agora. Ela fica em Dashboard -> Anomalias Ativas:
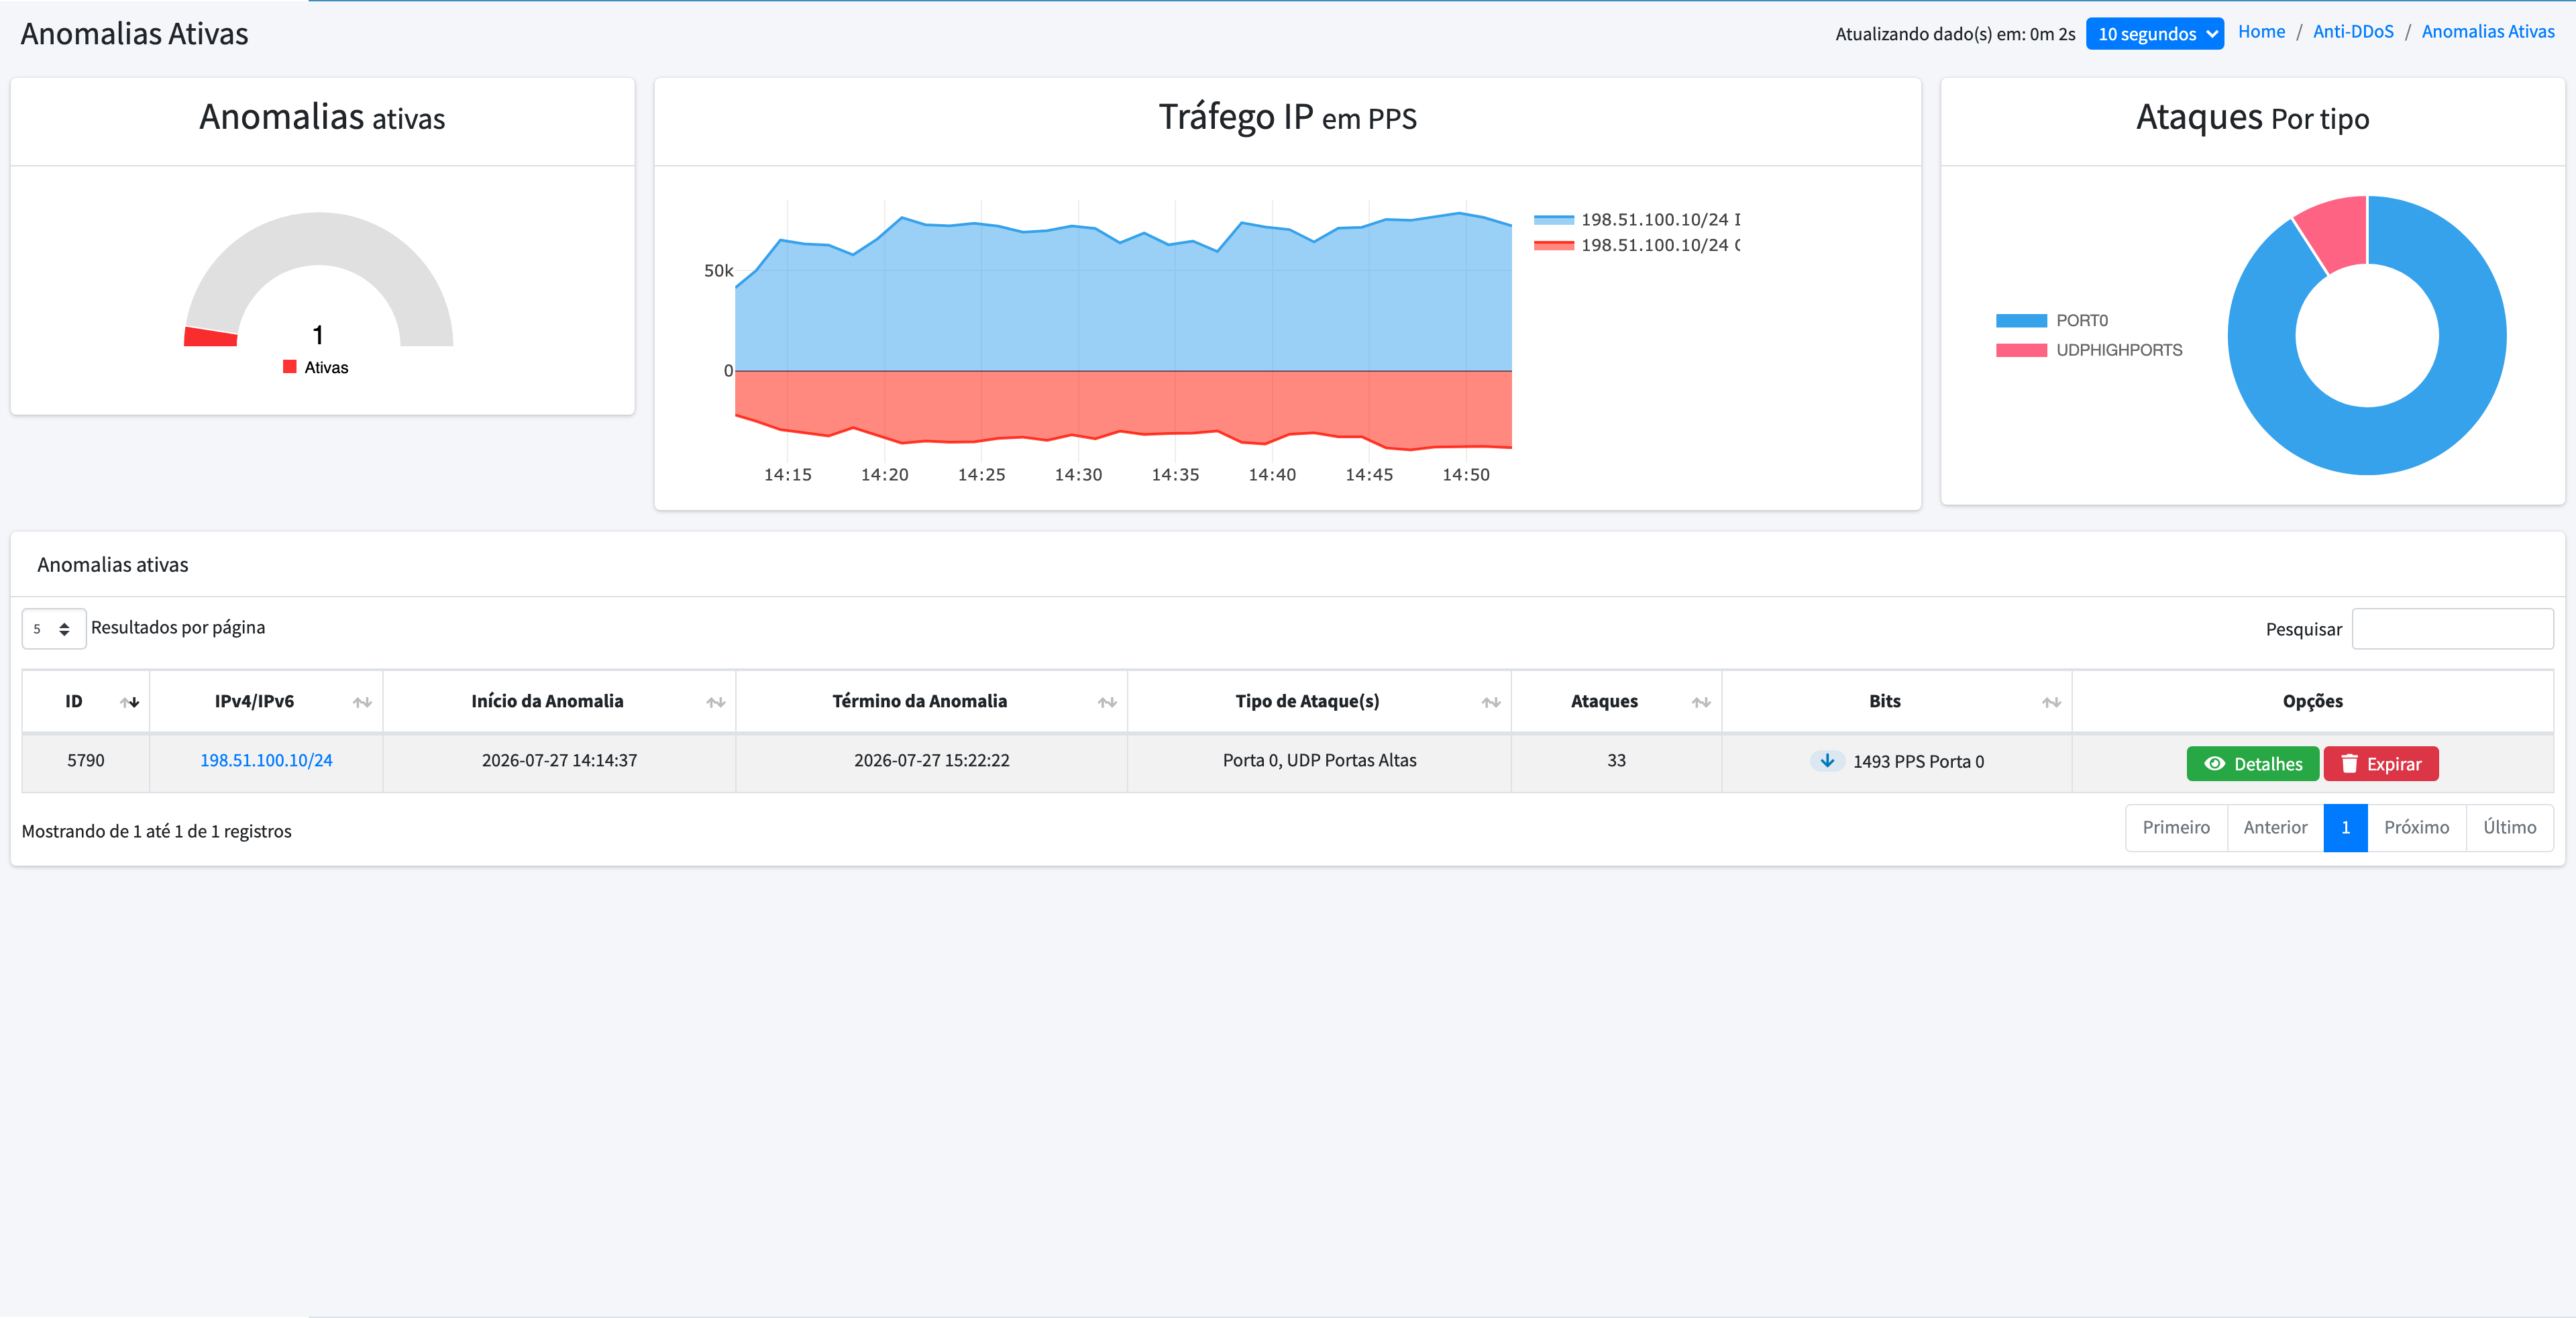
Tabela de anomalias ativas
Cada linha é uma anomalia em andamento:
| Coluna | O que mostra |
|---|---|
| ID | Identificador da anomalia, usado também na busca global e nos logs. |
| IPv4/IPv6 | O IP ou a subnet alvo do ataque. |
| Início da Anomalia | Quando o limite foi ultrapassado pela primeira vez. |
| Término da Anomalia | Previsão de encerramento, calculada pelo tempo de anomalia da threshold. |
| Tipo de Ataque(s) | Os vetores identificados (Genérico, Porta 0, UDP Portas Altas, TCP Portas Altas, etc.). |
| Ataques | Quantos ataques individuais foram agrupados nessa anomalia. |
| Bits | O valor que estourou o limite, com a opção correspondente. |
| Opções | Detalhes e Expirar. |
O botão Detalhes abre a análise completa da anomalia, com gráficos, forense de pacotes, geografia e o playbook de resposta.
O botão Expirar encerra a anomalia manualmente, antes do tempo previsto. Use quando o ataque já passou e você quer que as ações de mitigação sejam revertidas imediatamente — as rotas anunciadas por ela entram em Aborting e são retiradas (veja a legenda das ações).
Gráficos de apoio
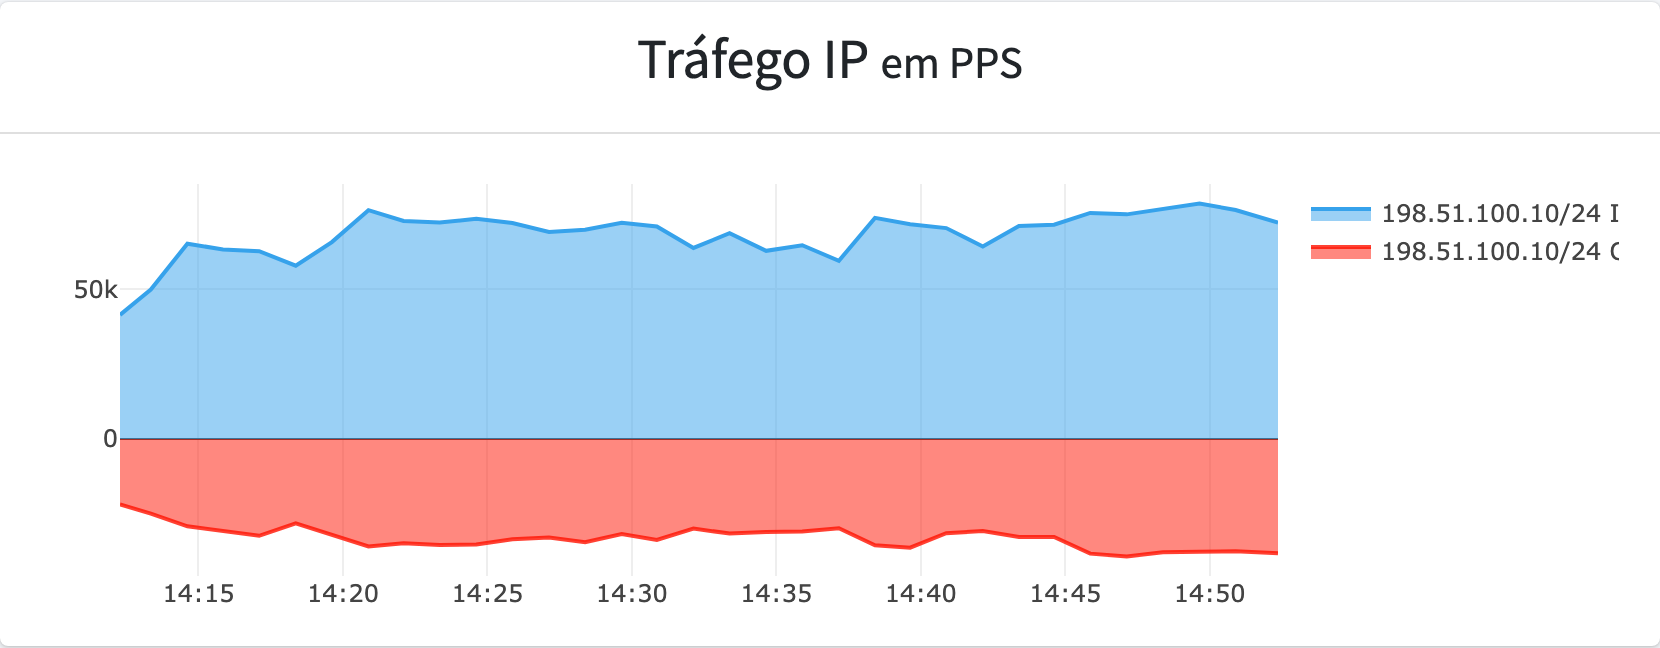
- Tráfego IP em PPS — a taxa de pacotes dos alvos atacados, para dimensionar a intensidade do evento.
- Ataques por tipo — a distribuição dos vetores no período.
Últimas 10 anomalias detectadas
Logo abaixo, a tabela das últimas 10 anomalias detectadas traz também as que já encerraram. Serve para perceber rapidamente se um mesmo alvo está sendo atacado repetidamente — caso em que vale revisar a threshold ou separar o prefixo em uma threshold própria, como descrito em Como separar prefixos por threshold.
O histórico completo, com exportação, fica em Histórico de anomalias.