Configurações do Anti-DDoS
Dampers, retenção de dados e limpeza de dados retroativos.
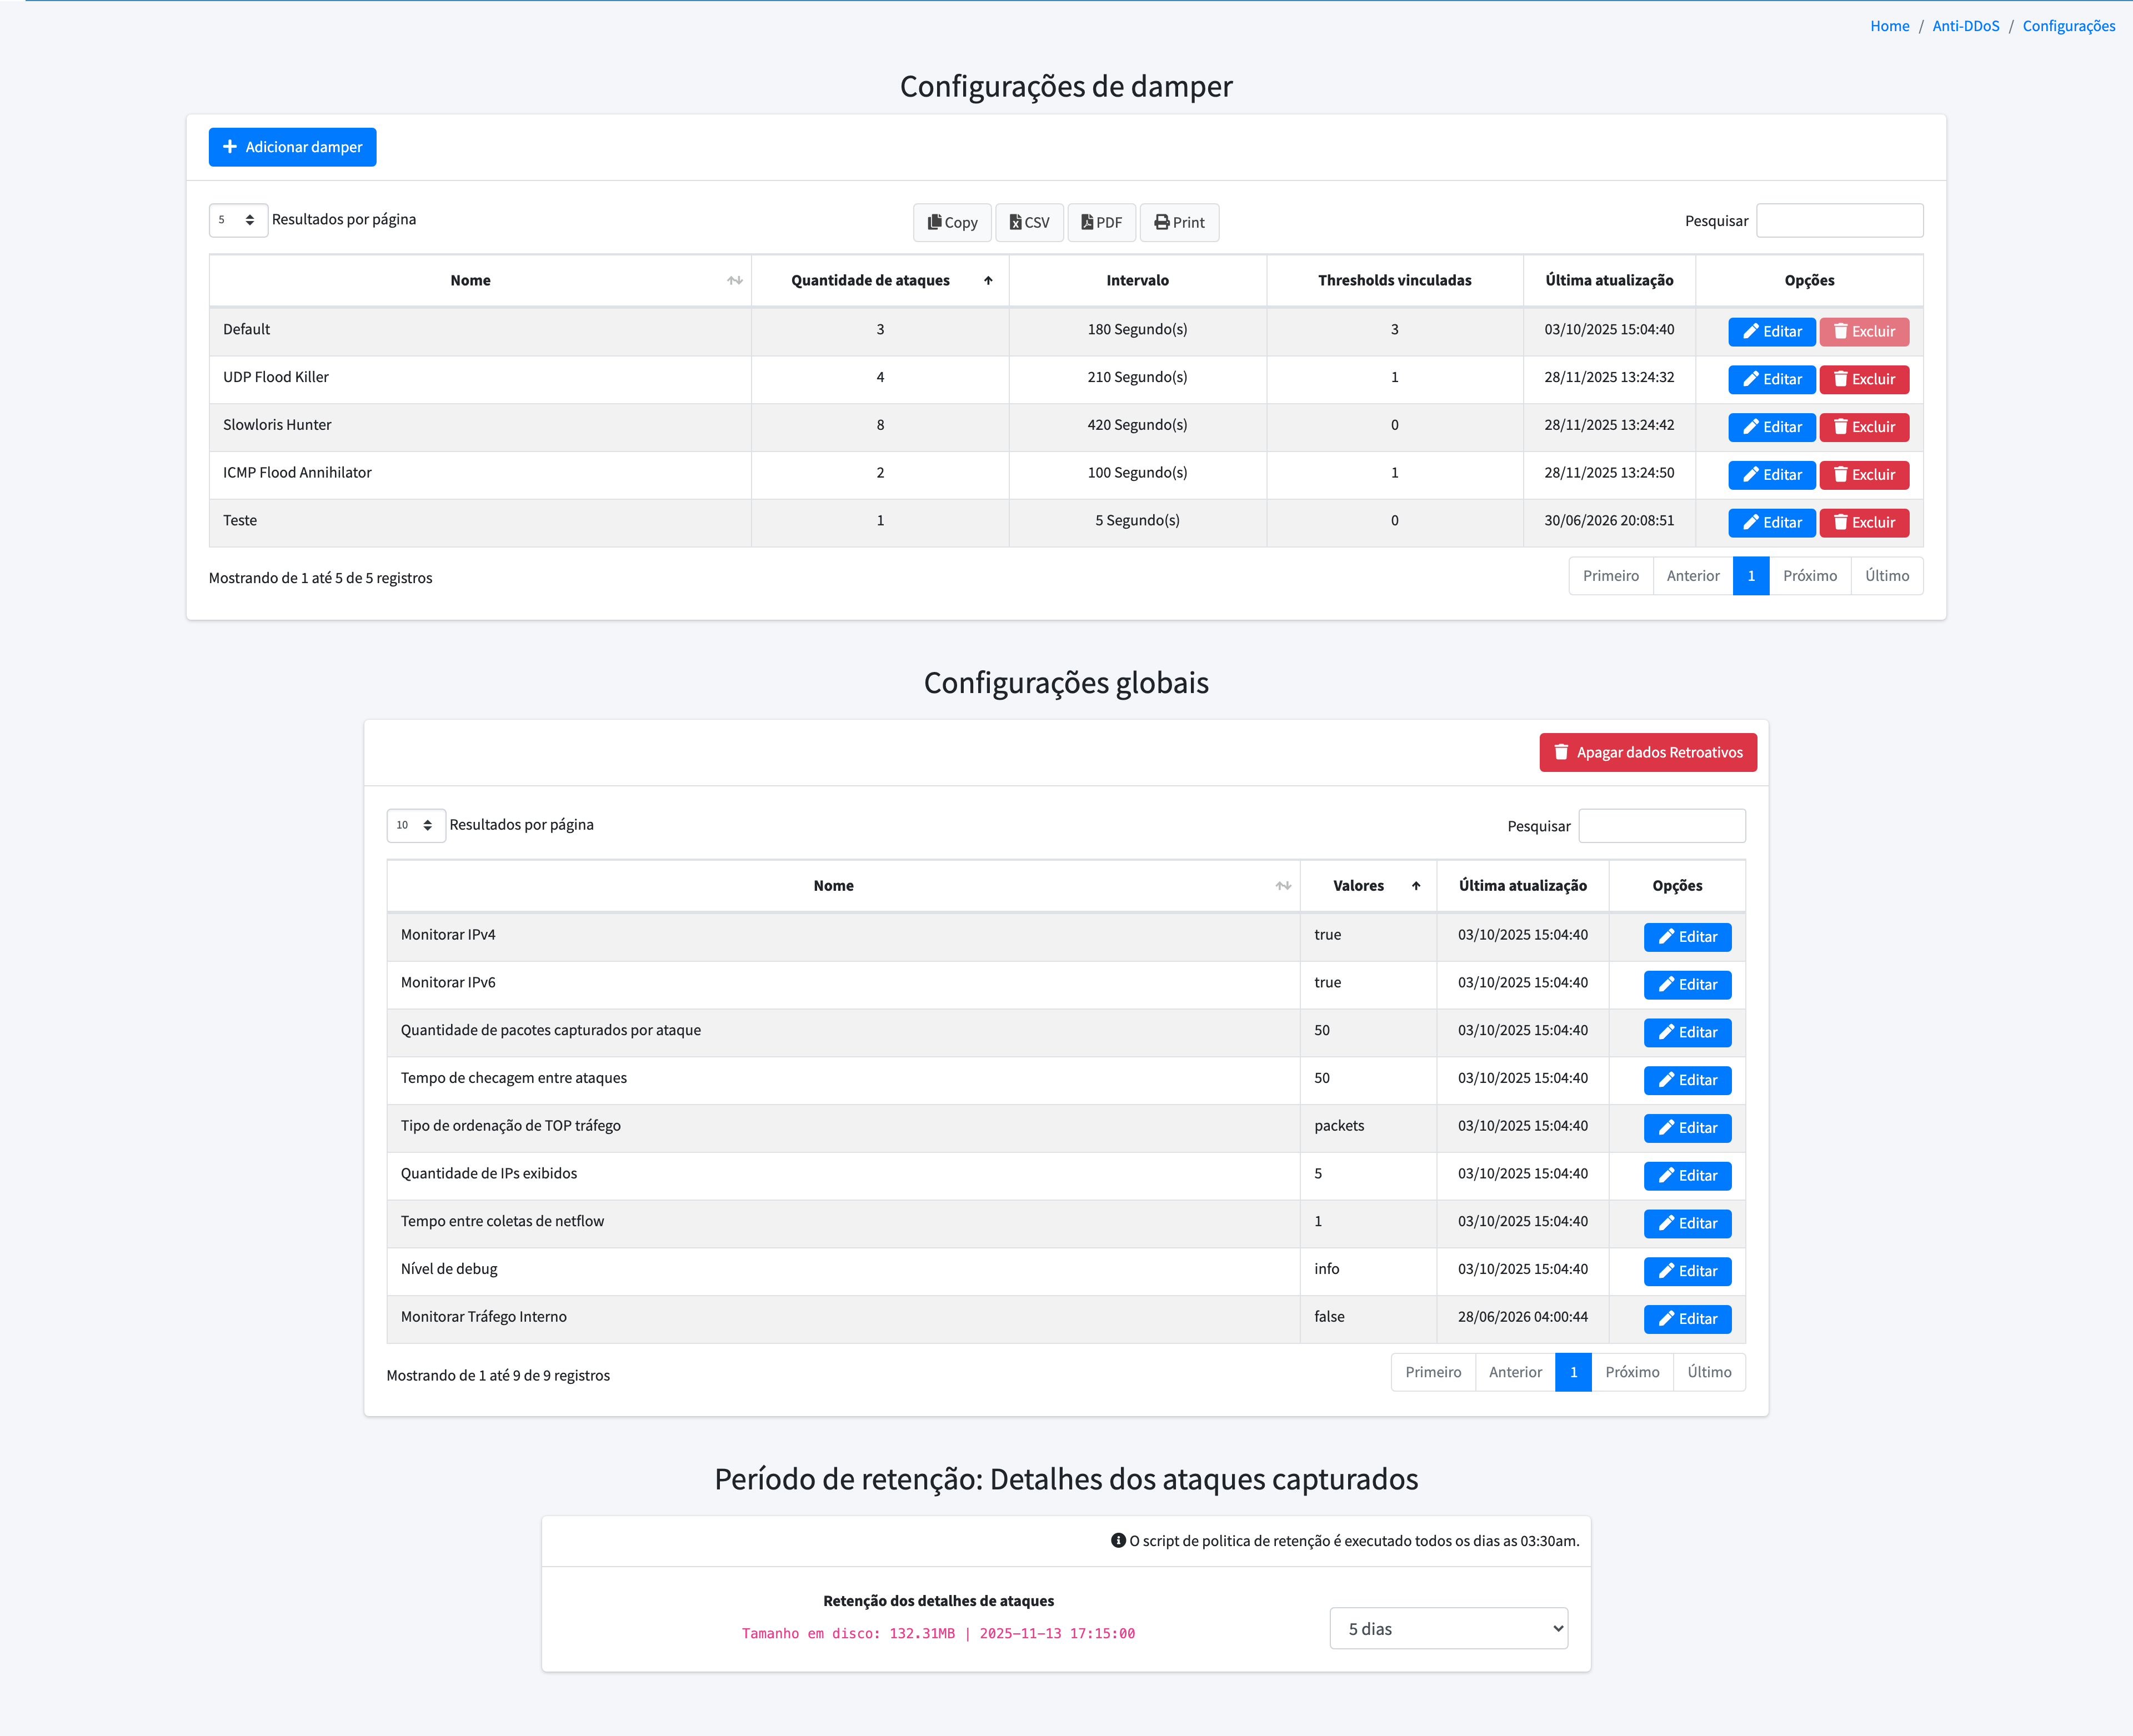
Esta tela reúne três coisas que afetam o módulo inteiro: os dampers (amortecedores), a retenção dos dados de ataque e a limpeza de dados retroativos.
Ela fica em Configurações -> Anti-DDoS:
Dampers (amortecedores)
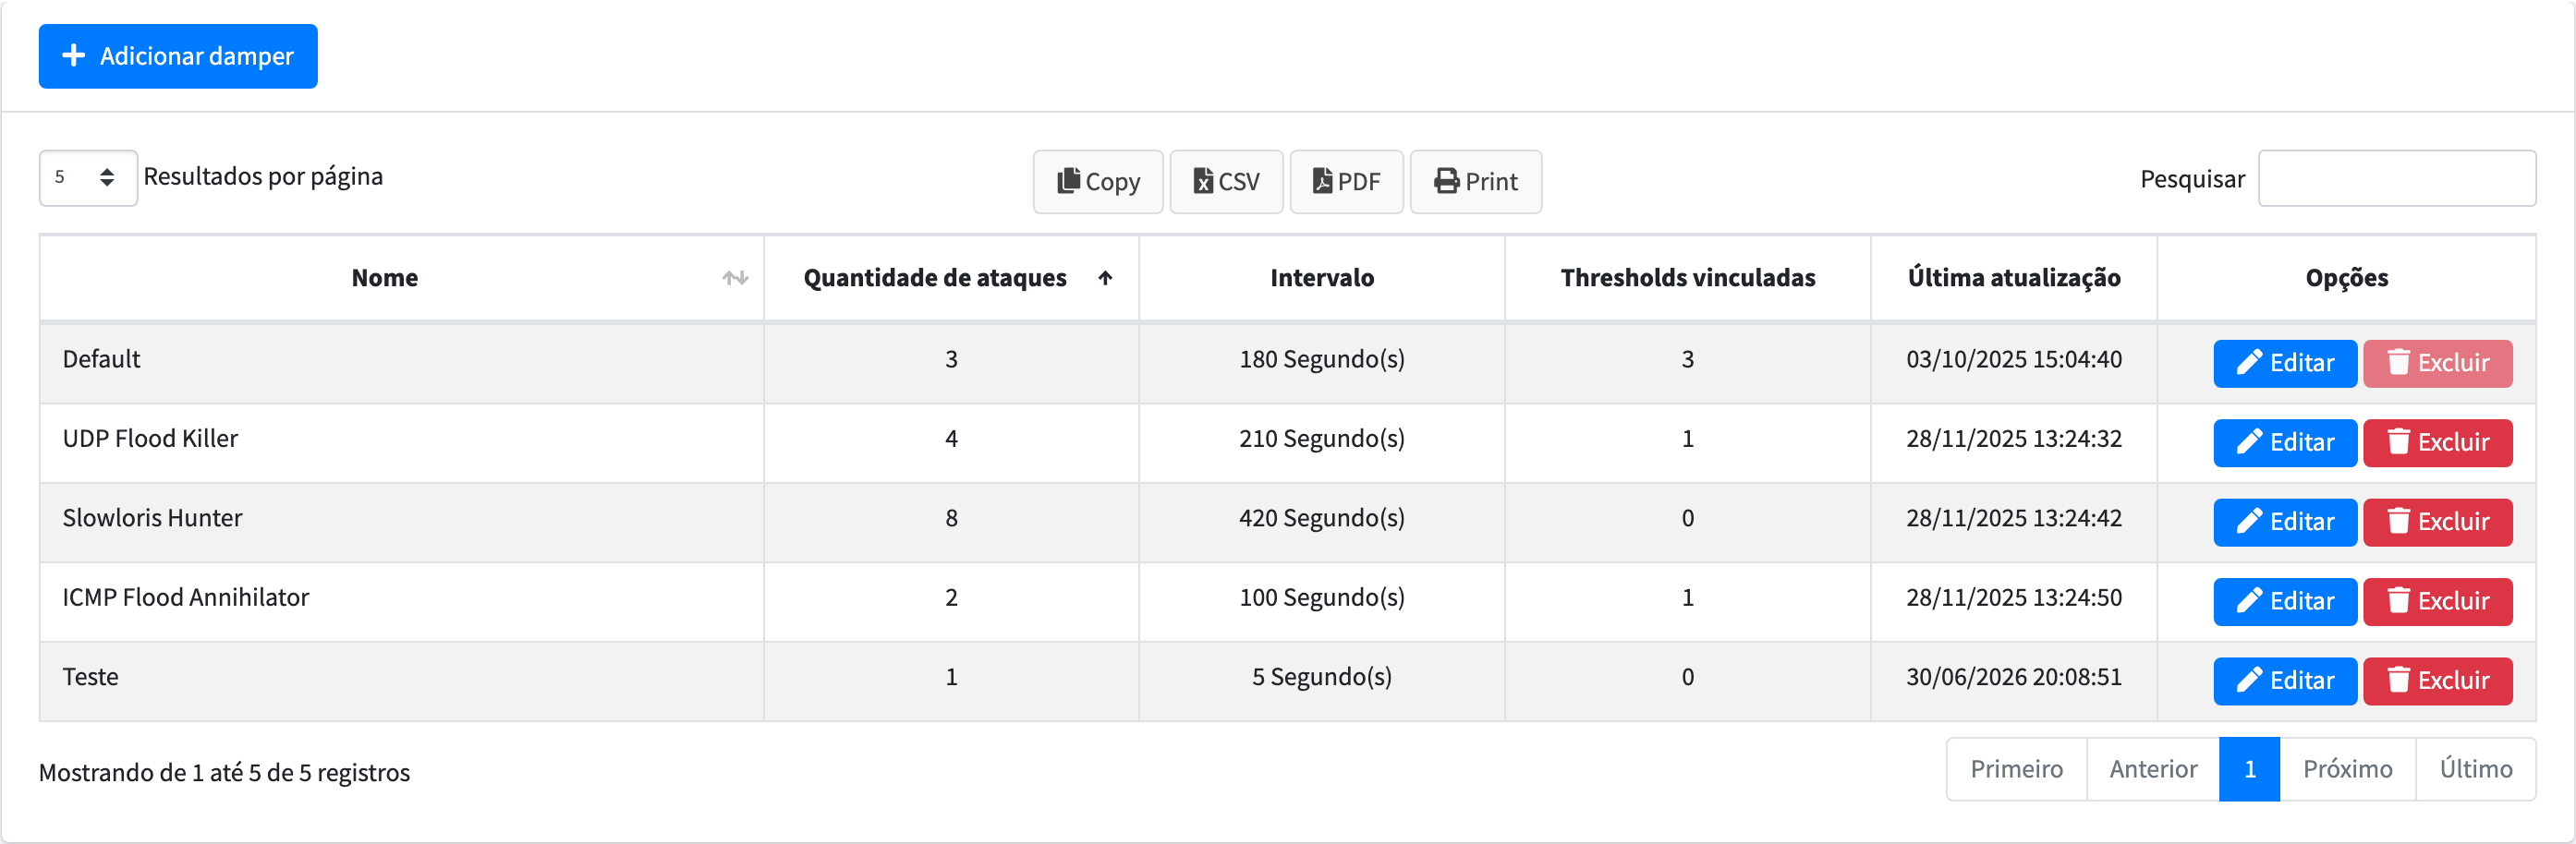
O damper é o filtro que separa um pico isolado de um ataque real. Ele define quantos ataques precisam acontecer dentro de um intervalo de tempo para que uma anomalia seja aberta.
A tabela mostra o Nome, a Quantidade de ataques, o Intervalo, as Thresholds vinculadas e a Última atualização de cada damper.
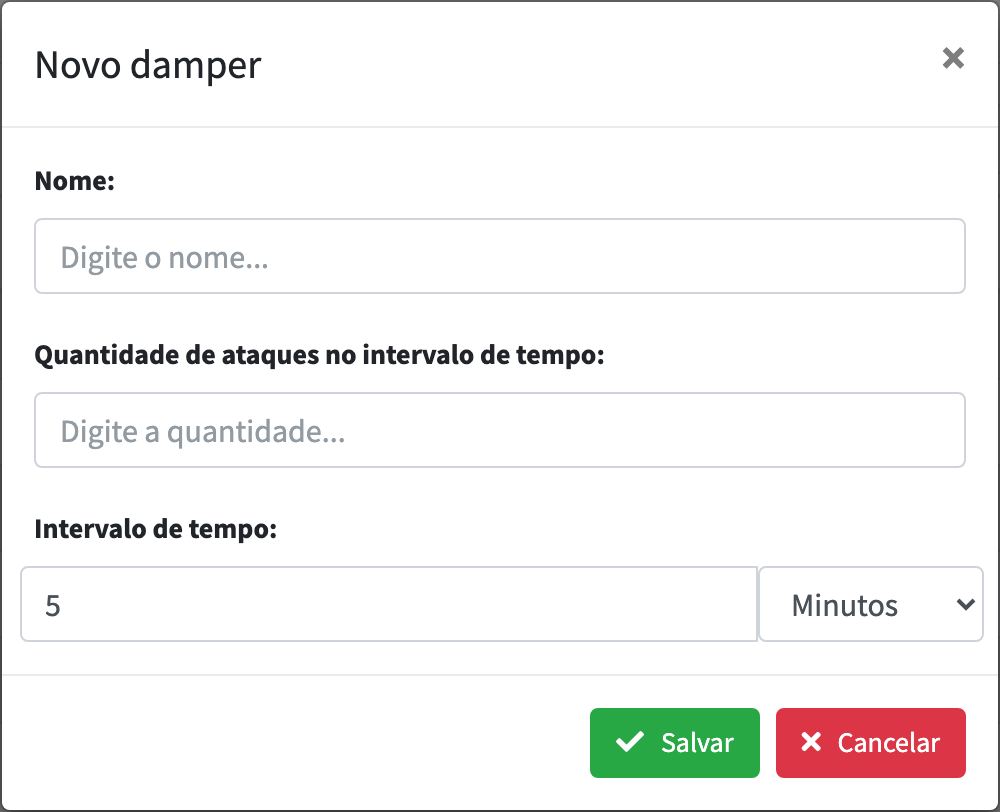
Para criar um novo, clique em Adicionar damper e informe o nome, a quantidade de ataques no intervalo de tempo e o intervalo de tempo em segundos. Depois disso, o damper pode ser selecionado no campo Damper de qualquer threshold.
Exemplos de uso:
3 ataques em 180 segundos— o padrão, equilibrado para a maioria das redes;1 ataque em 5 segundos— reação quase imediata, para ambientes de teste ou prefixos críticos;8 ataques em 420 segundos— para vetores lentos, como Slowloris, em que a detecção precisa de mais evidência.
Quantos ataques foram promovidos e quantos foram descartados por cada damper pode ser conferido no Histórico de ataques.
Política de retenção de dados
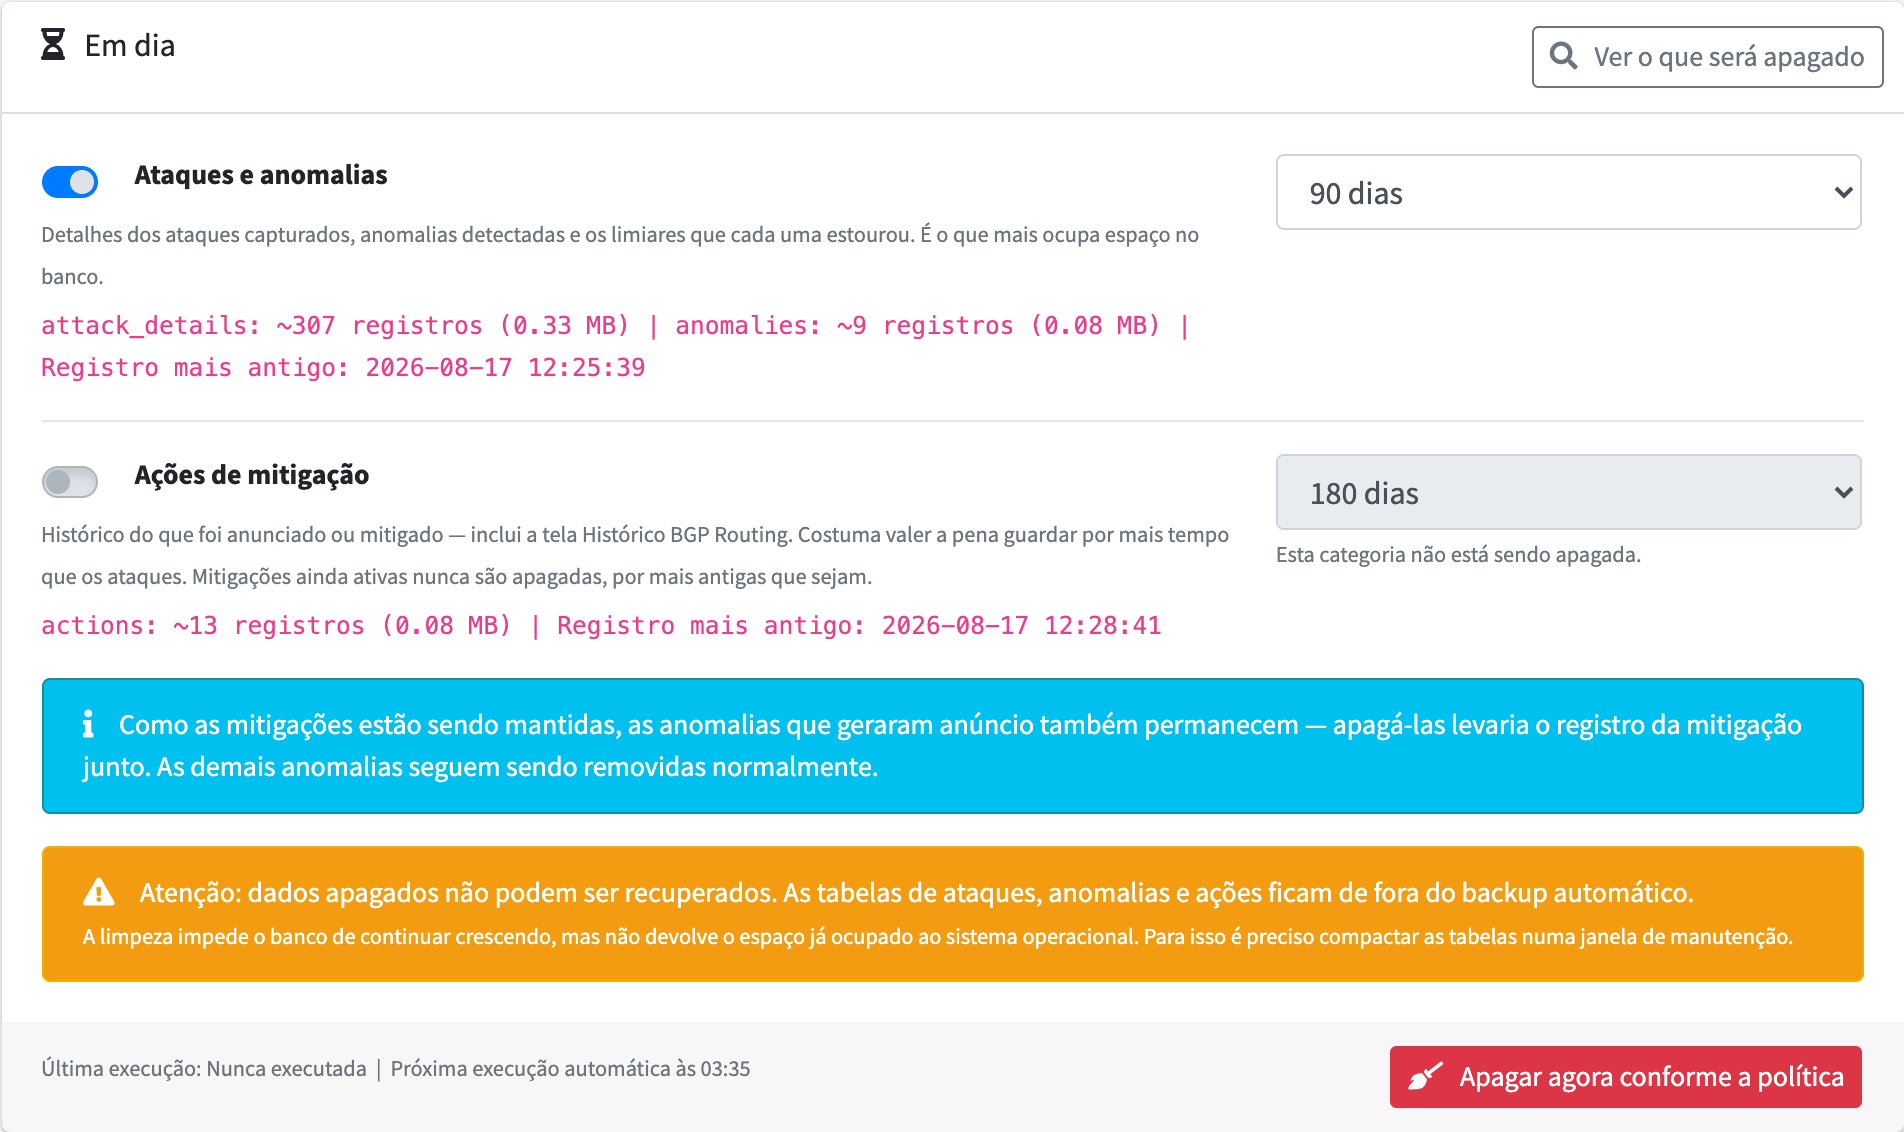
Aqui você escolhe por quanto tempo manter cada tipo de dado. O que passar do período é apagado automaticamente todos os dias, às 03:35.
São duas categorias independentes:
| Categoria | O que ela cobre |
|---|---|
| Ataques e anomalias | Detalhes dos ataques capturados, anomalias detectadas e os limiares que cada uma estourou. É o que mais ocupa espaço no banco. |
| Ações de mitigação | Histórico do que foi anunciado ou mitigado, incluindo a tela Histórico BGP Routing. Costuma valer a pena guardar por mais tempo que os ataques. |
Cada categoria tem uma chave Apagar automaticamente e um período em dias. Ao lado da descrição, o card mostra quantos registros e quanto espaço cada tabela ocupa hoje, e qual é o registro mais antigo.
- O período das ações não pode ser menor que o dos ataques.
- Mitigações ainda ativas nunca são apagadas, por mais antigas que sejam — junto com elas ficam as anomalias que as originaram, porque apagá-las levaria o registro da mitigação junto.
- Com a chave desligada, nada é removido daquela categoria e o banco volta a crescer sem limite.
Prévia e execução manual
- Ver o que será apagado abre uma prévia com a contagem por tabela. Nada é removido nesse momento.
- Apagar agora conforme a política executa a limpeza imediatamente, respeitando exatamente os períodos configurados.
- O rodapé mostra a última execução e o horário da próxima.
O indicador no topo do card informa a fase: Aguardando a primeira execução, Ativa ou Em dia.
Dados apagados não podem ser recuperados: as tabelas de ataques, anomalias e ações ficam de fora do backup automático. A limpeza também impede o banco de continuar crescendo, mas não devolve ao sistema operacional o espaço já ocupado — para isso é preciso compactar as tabelas numa janela de manutenção.
Na primeira execução nada é apagado: ela apenas informa quanto seria removido, para você conferir antes. A remoção começa na execução seguinte.
Retenções maiores mantêm mais histórico para investigação, comparação de baseline e para o relatório de efetividade das Thresholds, ao custo de disco. O uso atual pode ser acompanhado em Status do coletor e em Configuração -> Ferramenta -> Disco / Armazenamento.
Apagar dados retroativos
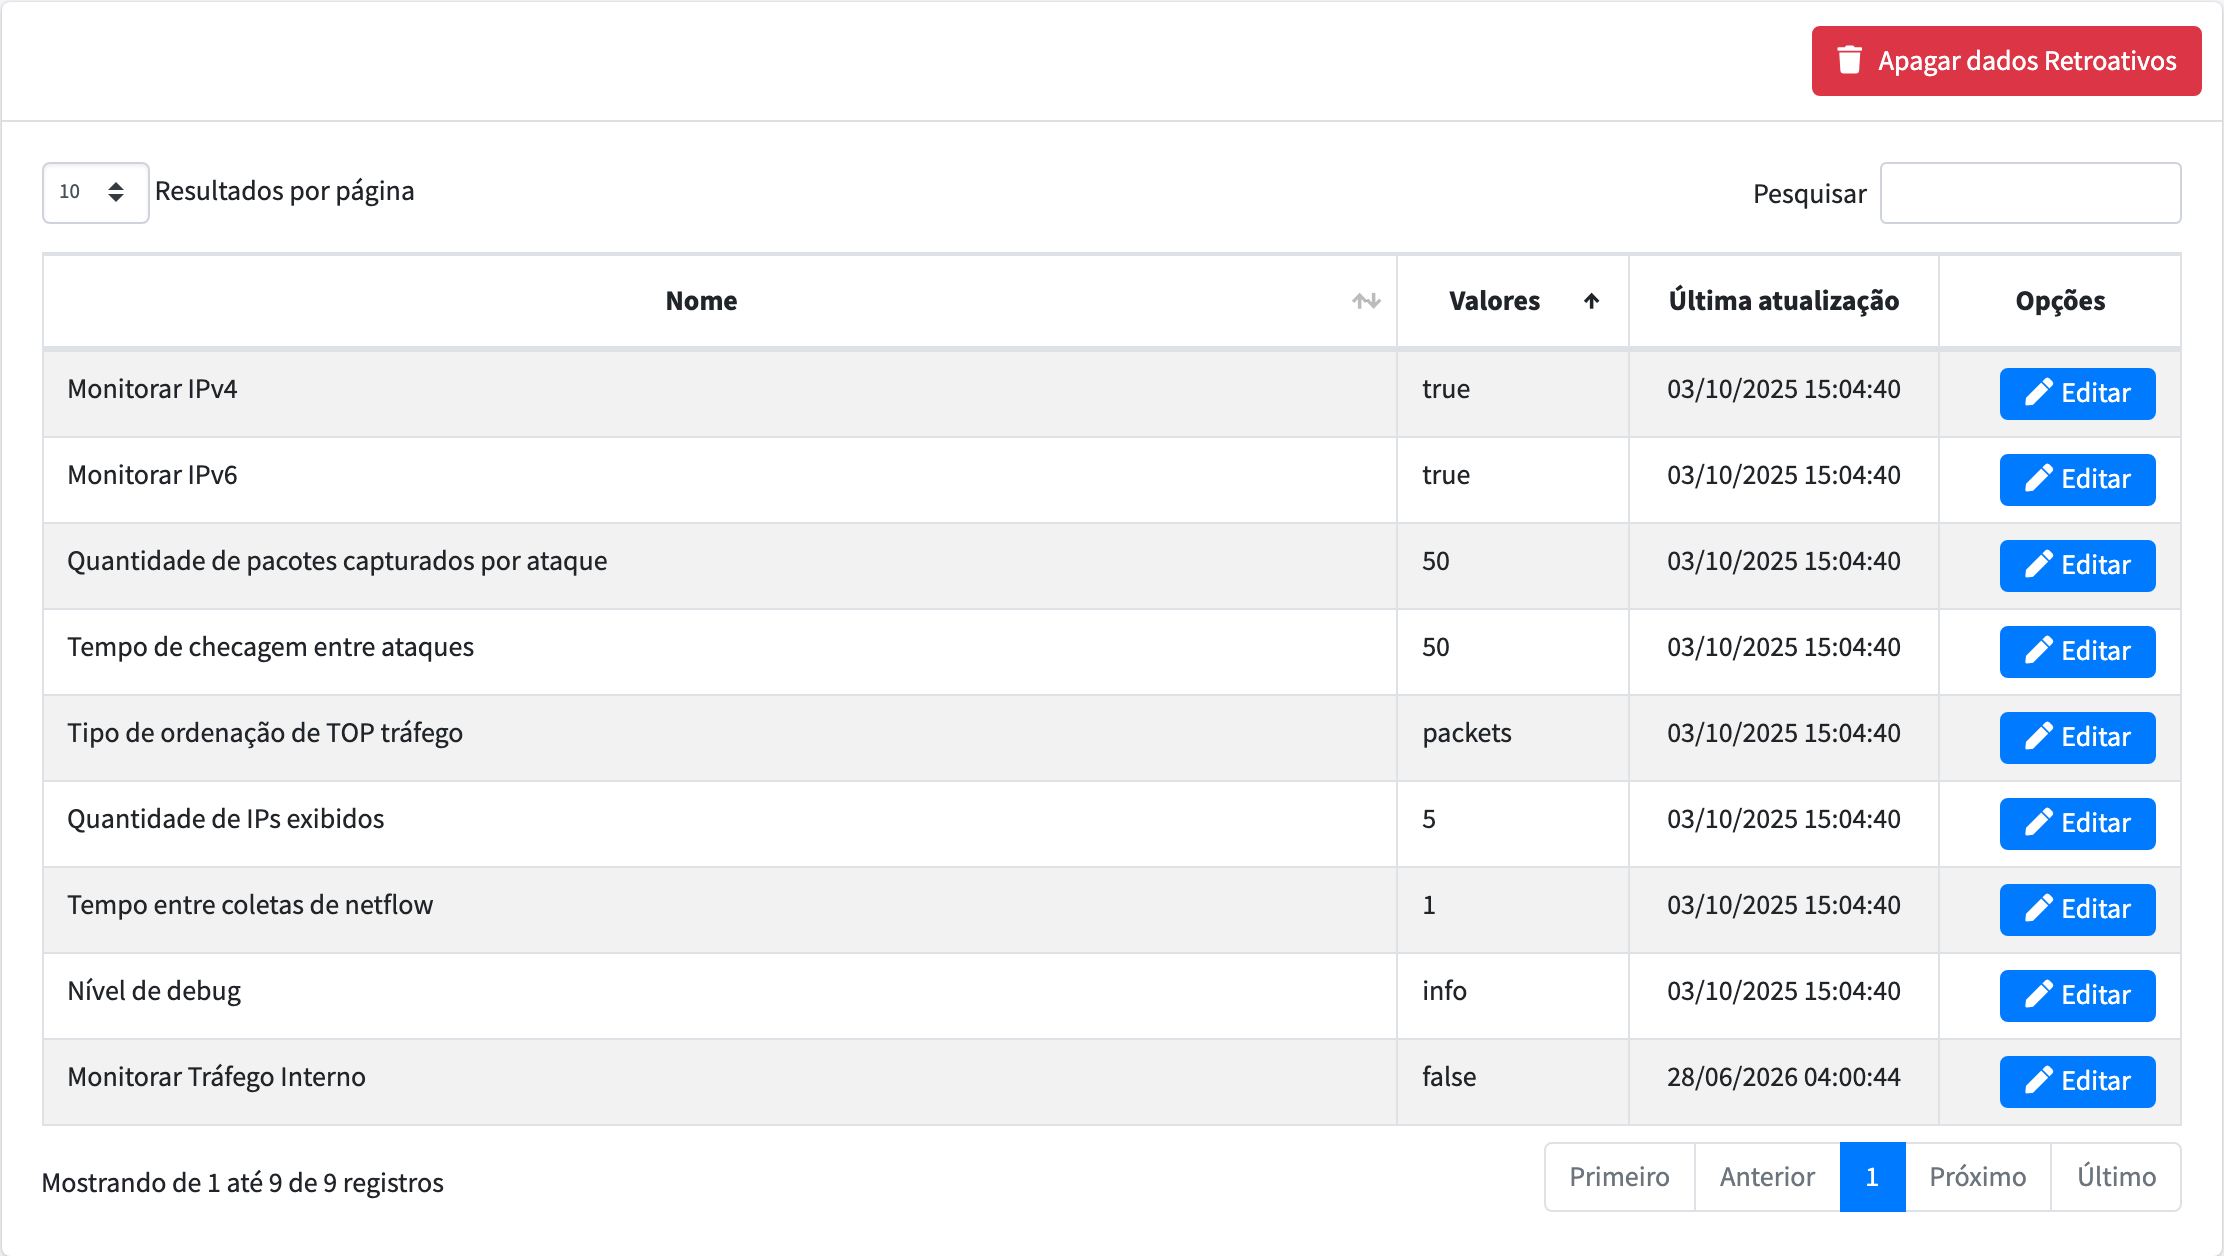
O botão Apagar dados Retroativos remove de uma vez todo o histórico do Anti-DDoS — anomalias, ataques e seus detalhes.
A operação é destrutiva e não tem desfazer. Ela é útil ao migrar o sistema de laboratório para produção, ou depois de uma bateria de testes que poluiu o histórico. Em produção, prefira ajustar a retenção. Antes de executar, gere um backup.