Histórico de ataques
Histórico de ataques individuais e o amortecedor (damper) do Anti-DDoS.
Existe uma diferença importante entre ataque e anomalia no Made4Flow:
- um ataque é cada vez que o tráfego de um alvo ultrapassa um limite da threshold;
- uma anomalia só é aberta quando esses ataques se repetem o suficiente para satisfazer o damper (amortecedor).
O Histórico de ataques mostra a camada de baixo — todos os ataques individuais, inclusive os que foram amortecidos e nunca viraram anomalia. É a tela para entender por que uma detecção aconteceu (ou por que não aconteceu).
Ela fica em Dashboard -> Histórico de ataques:
Ataques com anomalia x amortecidos
O seletor no topo da tabela escolhe o que listar:
- Ataques com anomalia/amortecidos — todos;
- Ataques com anomalia — os que passaram pelo damper e geraram uma anomalia, com as respostas de mitigação correspondentes;
- Ataques amortecidos — os que foram detectados mas descartados pelo damper, por não terem se repetido o bastante.
Uma proporção alta de amortecidos costuma indicar limite baixo demais na threshold; uma proporção baixa, com anomalias sendo abertas por picos isolados, indica um damper permissivo.
O link Alterar parâmetros de amortecimento, no canto do card, leva direto às Configurações do Anti-DDoS, onde os dampers são cadastrados. Um damper é definido por quantidade de ataques dentro de um intervalo de tempo — por exemplo, 3 ataques em 180 segundos.
Por que amorteceu?
Disponível a partir da versão 2.14.0.
Nos ataques amortecidos, a coluna Anomalia traz o botão Por que amorteceu?:
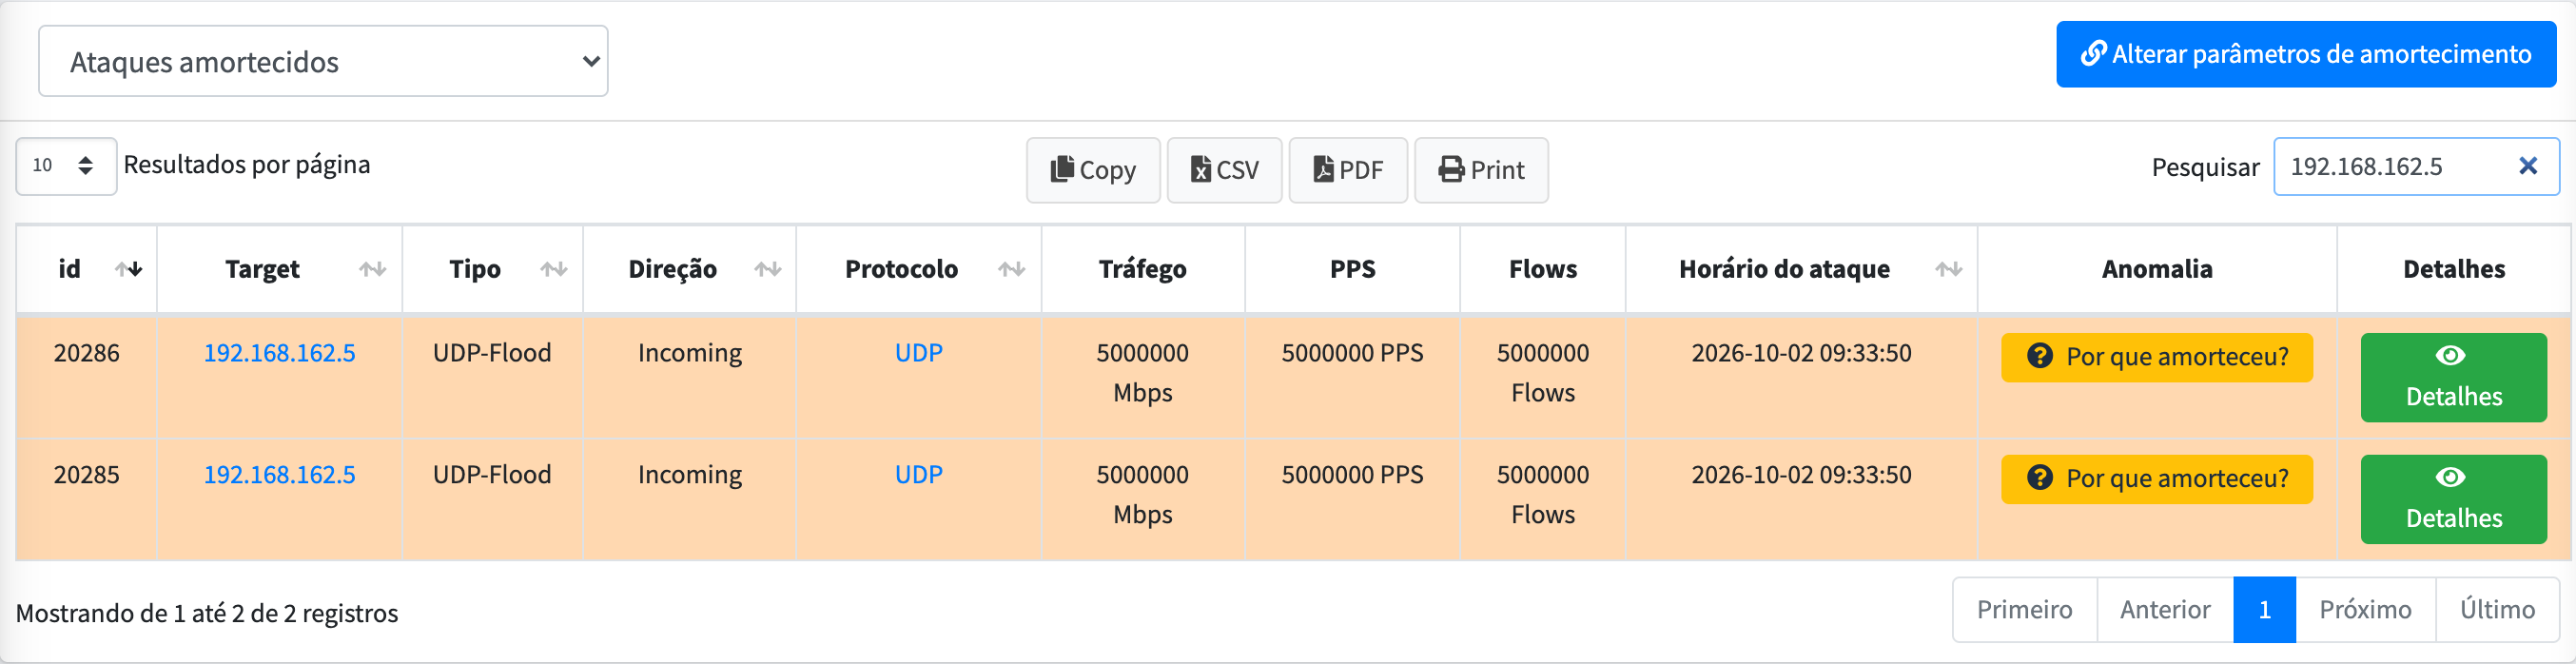
Ele abre uma explicação da decisão do damper para aquele ataque. O título diz qual dos três motivos levou ao amortecimento:
| Motivo | O que significa | O que o modal mostra |
|---|---|---|
| Nenhum threshold monitora este alvo | O alvo não está em nenhum prefixo monitorado por um threshold com banimento habilitado. O ataque foi apenas registrado. | O alvo. Para virar anomalia, o prefixo precisa estar em um threshold. |
| Nenhum decoder atingiu o limite | Um threshold monitora o alvo, mas nenhum decoder habilitado atingiu o seu limite. | O threshold e o decoder que chegou mais perto: nome, direção, valor, limite e o percentual do limite. Quando nenhum decoder se aplica ao ataque (tipo de ataque, direção ou detecção por IP único num ataque de subnet), o modal diz isso. |
| O damper ainda não atingiu a quantidade de ataques | Decoders foram ultrapassados, mas o damper ainda não tinha a quantidade de ataques exigida ao mesmo alvo dentro do intervalo. | O threshold, o damper, a barra x / y e as tabelas abaixo. |
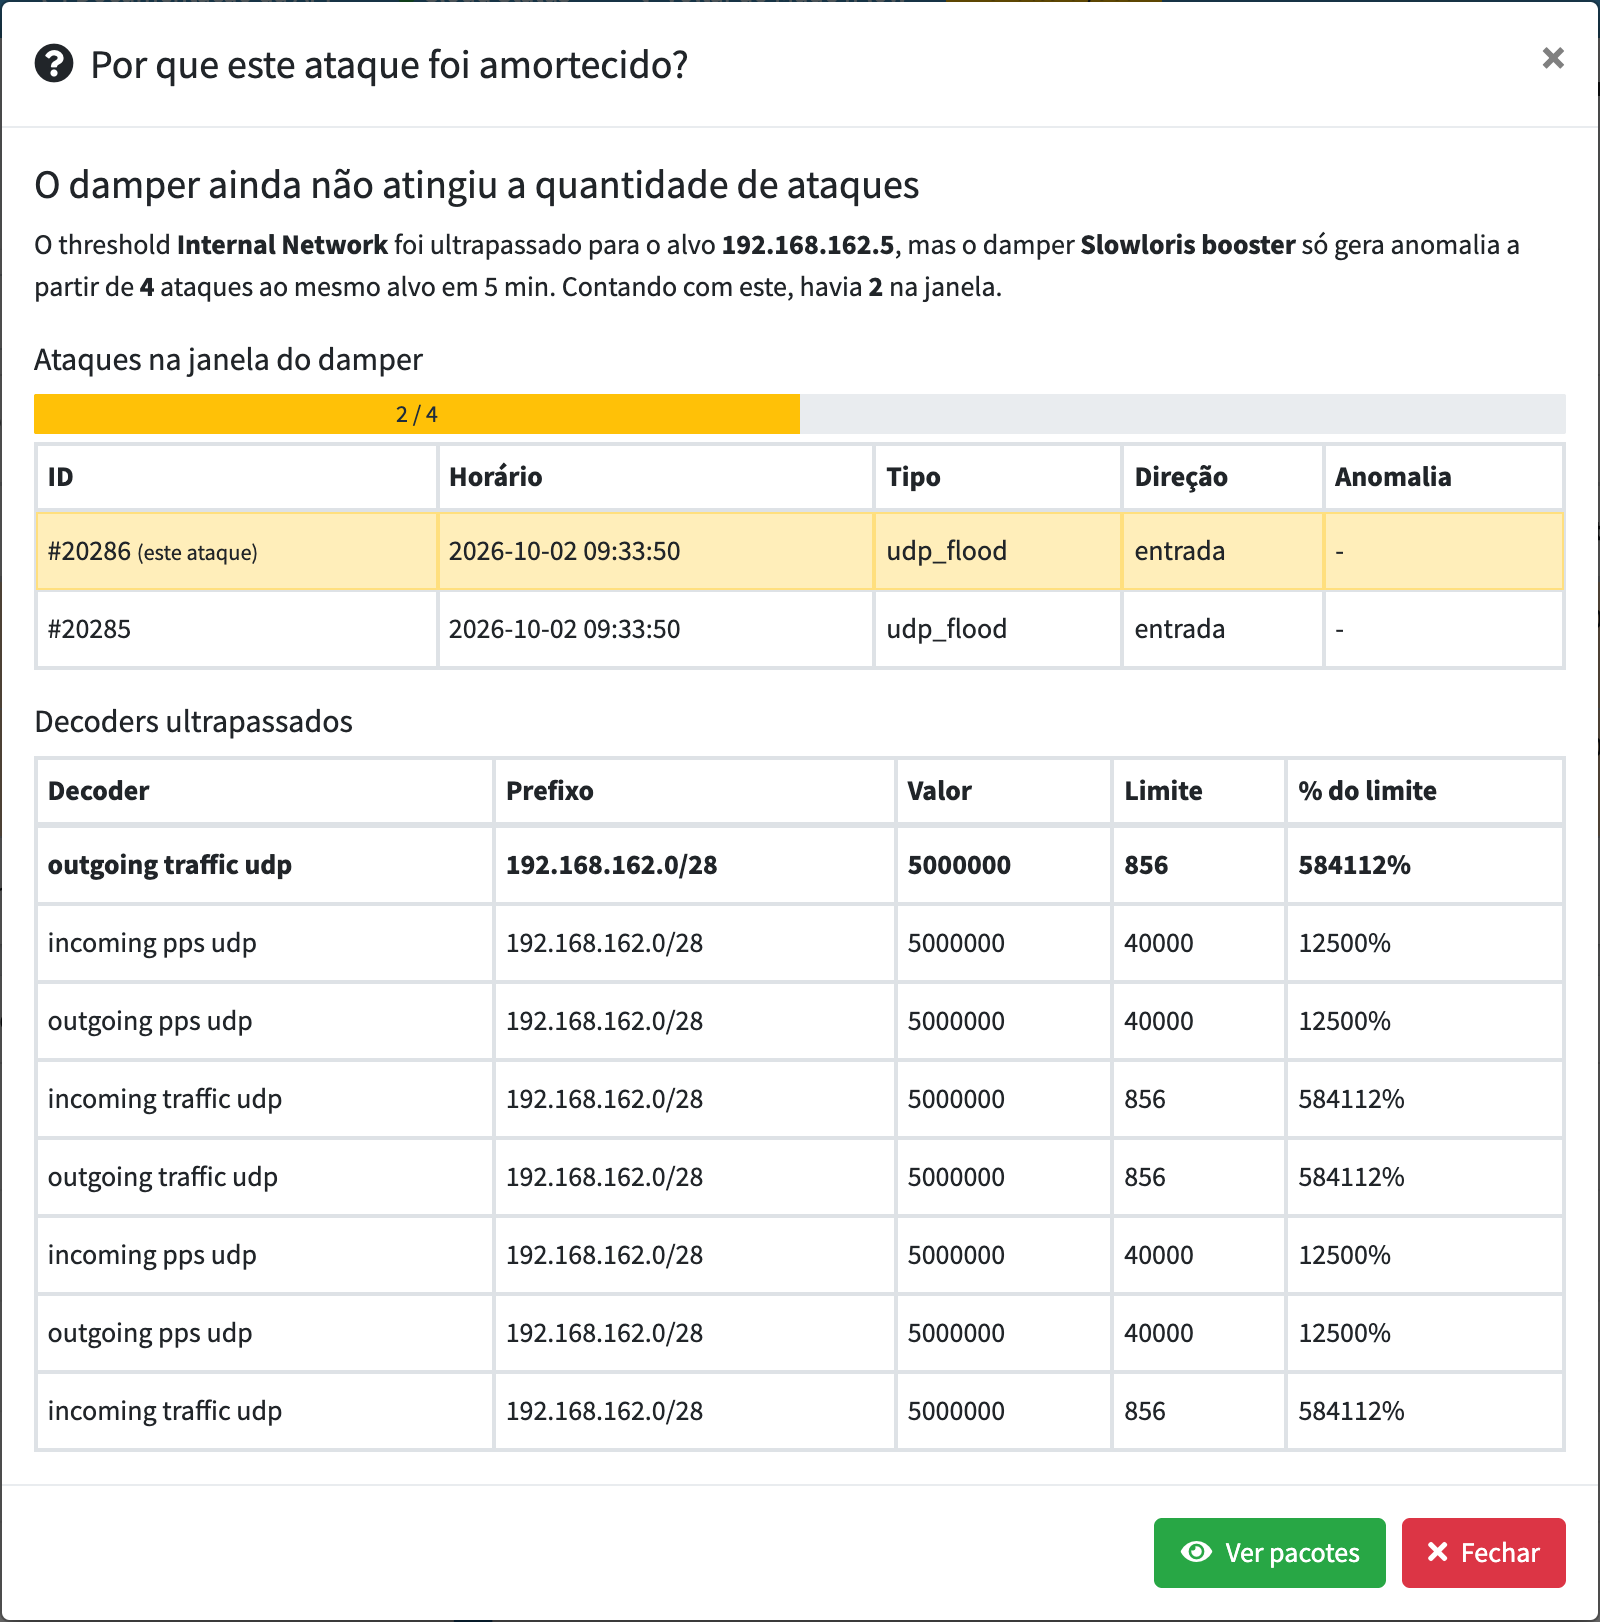
No terceiro caso, o modal traz:
- Ataques na janela do damper — a barra com quantos ataques havia na janela e quantos o damper exige (2 / 4), e a lista desses ataques, com o atual destacado como este ataque;
- Decoders ultrapassados — cada decoder que passou do limite, com o prefixo da threshold, o valor medido, o limite e o % do limite.
Outras situações que o modal indica:
- o ataque foi incorporado depois a uma anomalia, quando o damper atingiu a quantidade no ataque seguinte — o modal mostra o número da anomalia;
- o damper foi alterado depois da decisão — o modal mostra a configuração da época e avisa qual é a atual;
- ataques anteriores à versão 2.14.0 não têm a decisão registrada — o modal avisa e mostra apenas os decoders ultrapassados, quando houver.
O botão Ver pacotes, no rodapé, abre os pacotes do ataque — o mesmo conteúdo do botão Detalhes da tabela.
Muitos ataques amortecidos por Nenhum threshold monitora este alvo indicam tráfego para prefixos fora do cadastro — é configuração, não falha. Um decoder que aparece repetidamente como o que chegou mais perto, com percentual alto, está com o limite perto do tráfego real e merece revisão na threshold.
Ataques por dia
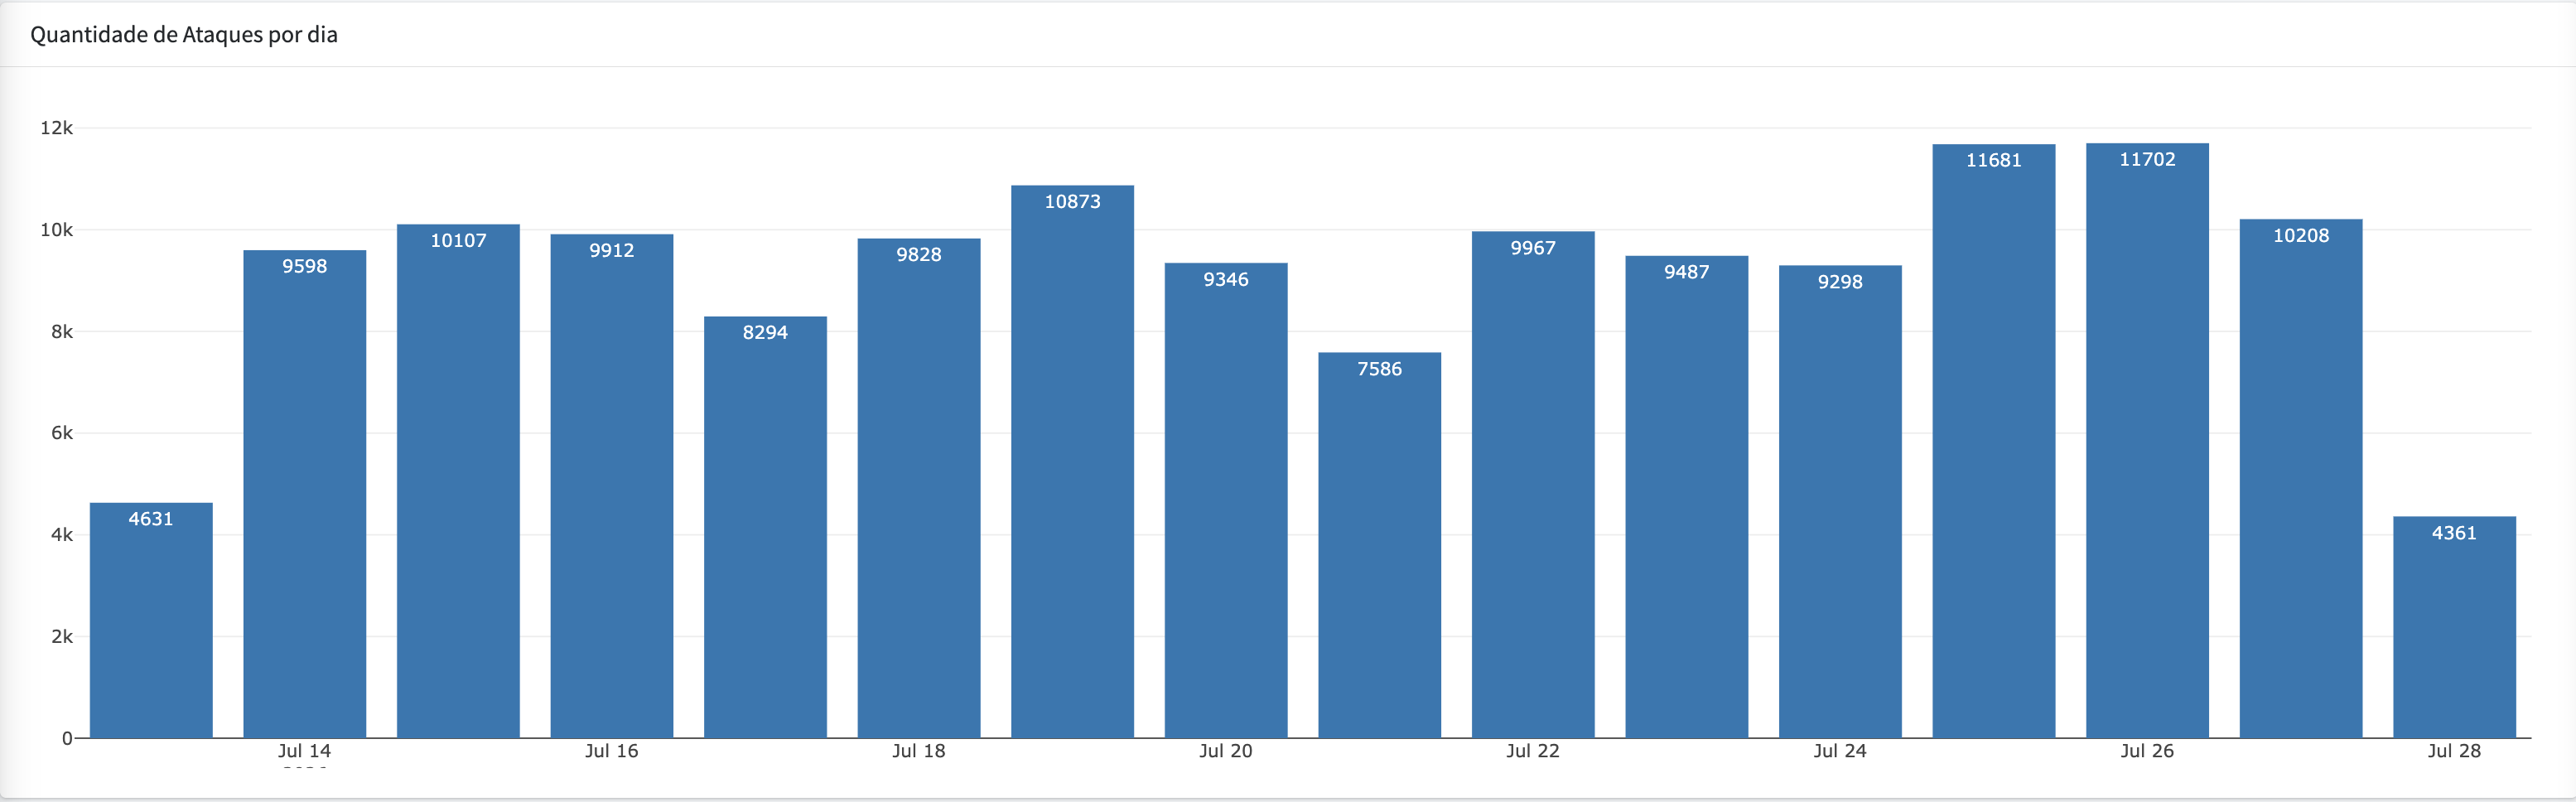
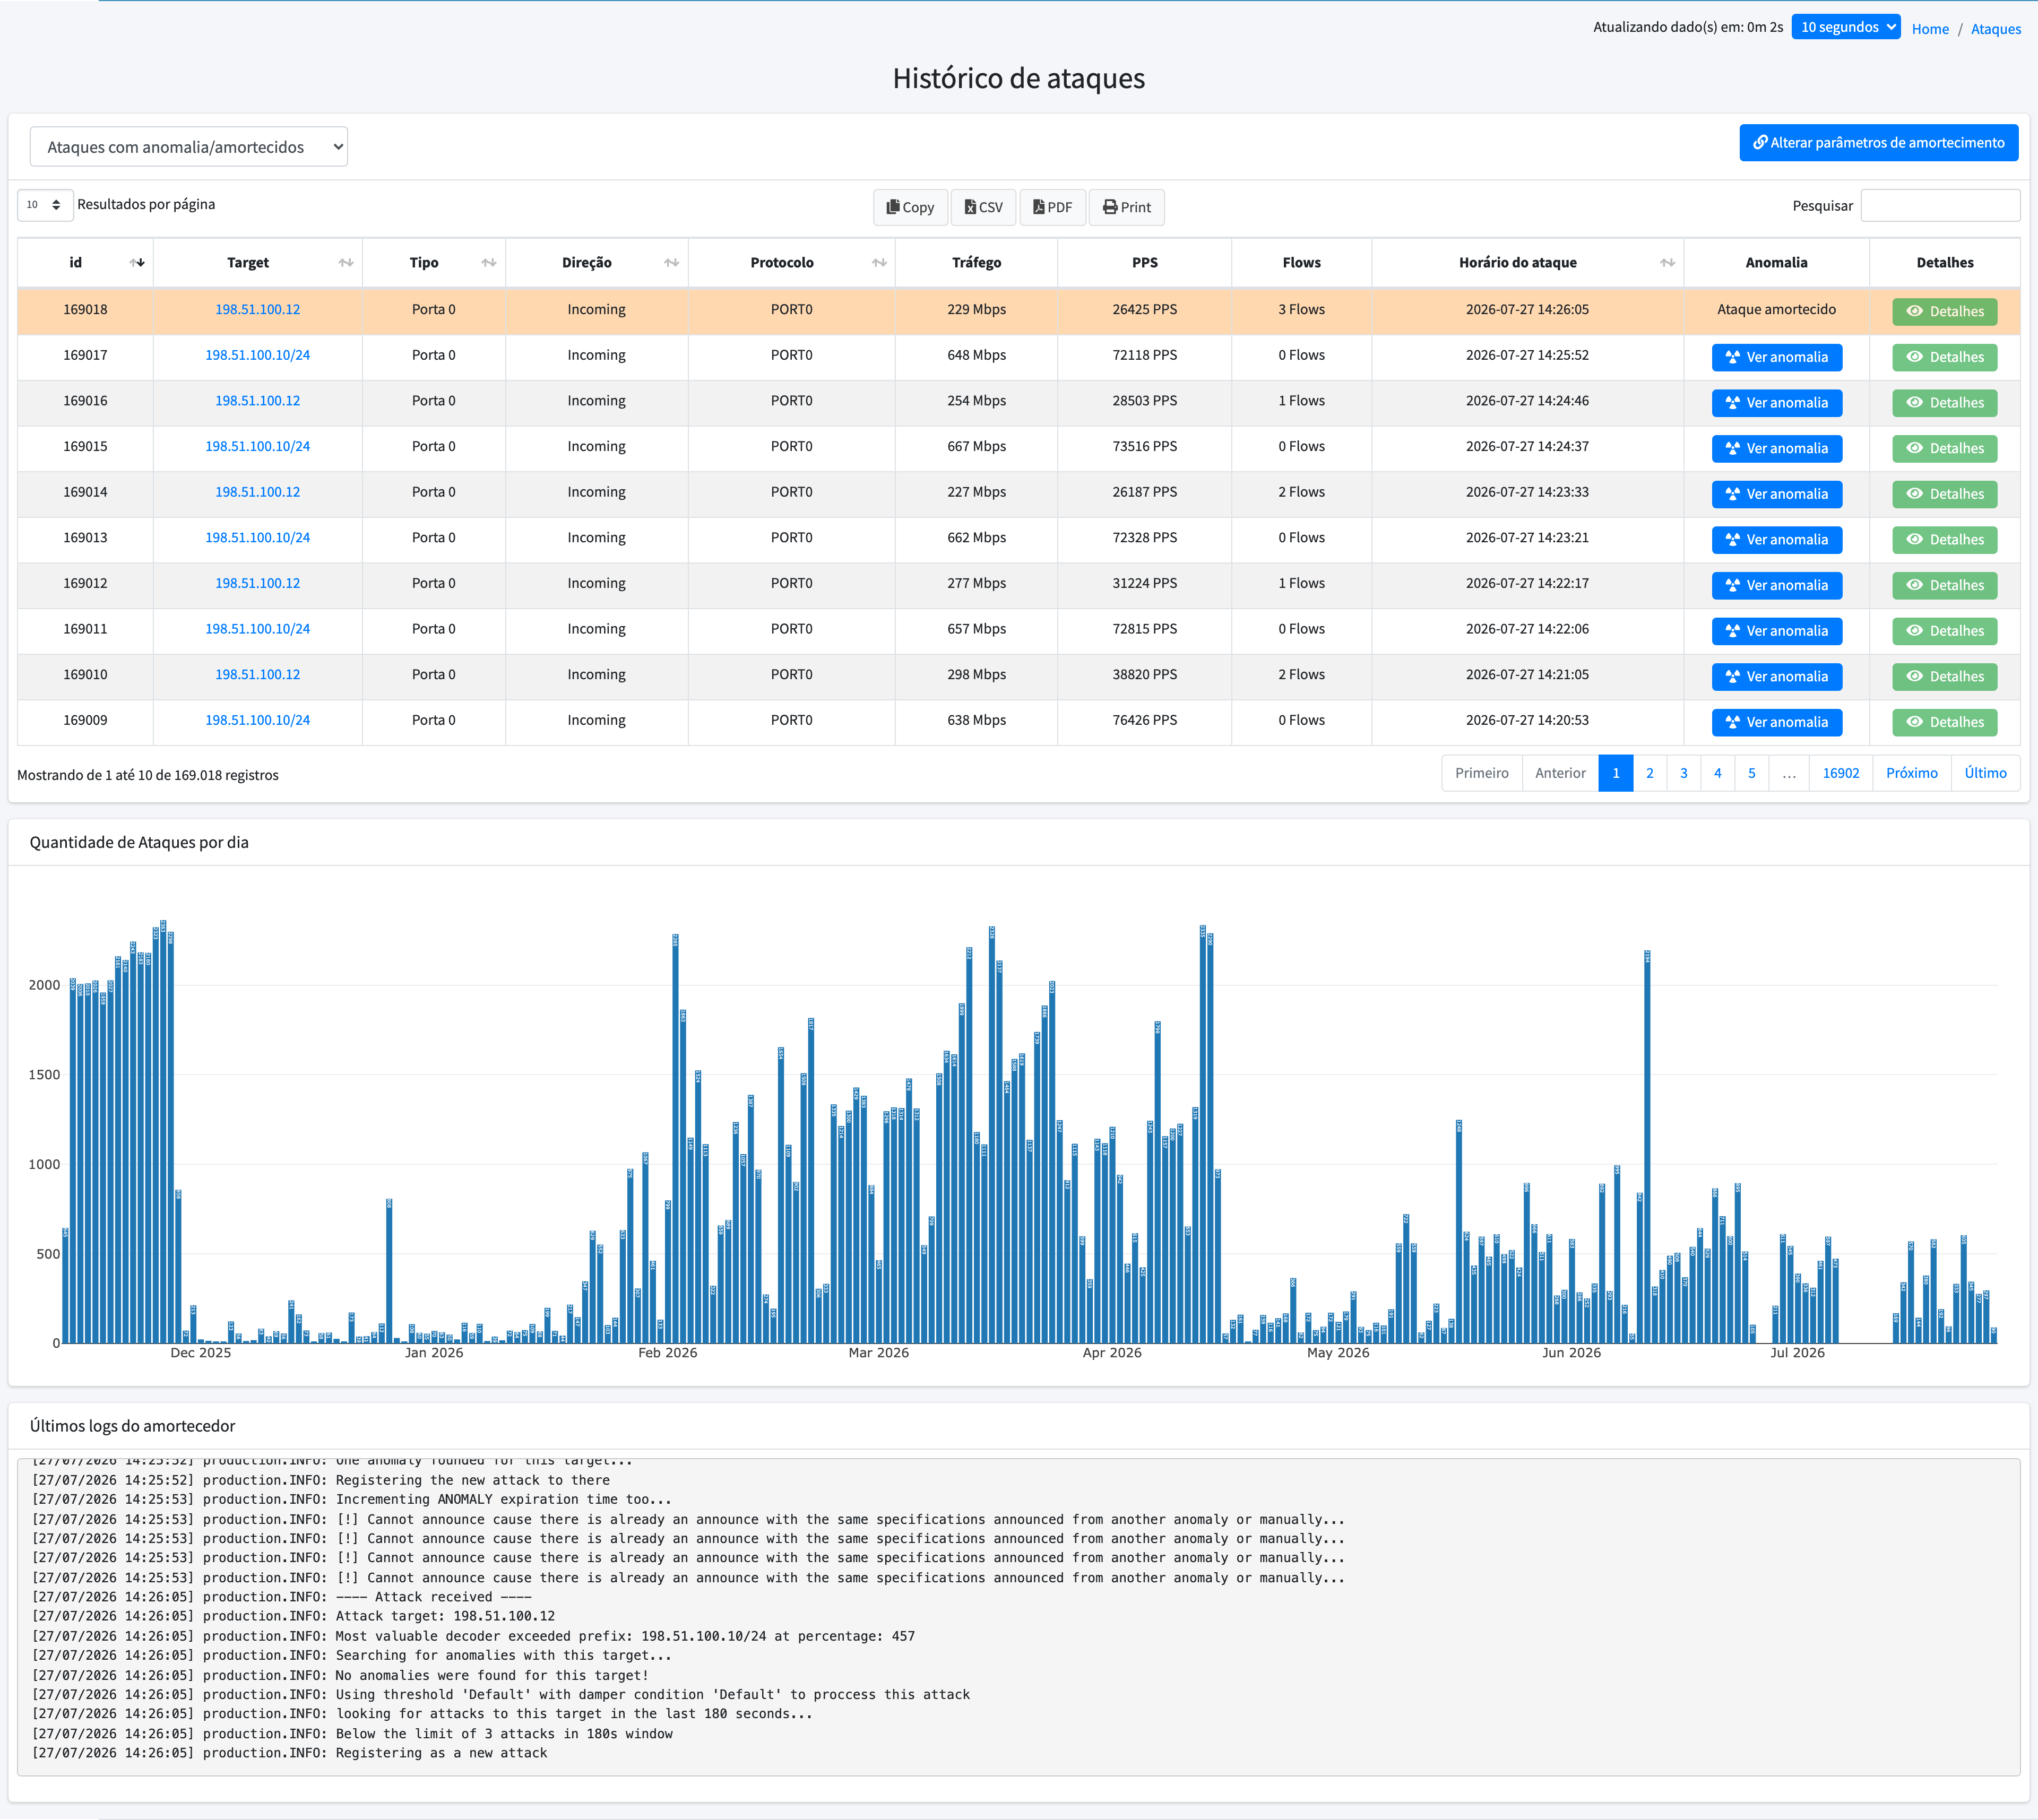
O gráfico de barras mostra o volume diário de ataques. Serve para identificar padrão de recorrência — dias da semana, horários e campanhas que voltam.
Últimos logs do amortecedor
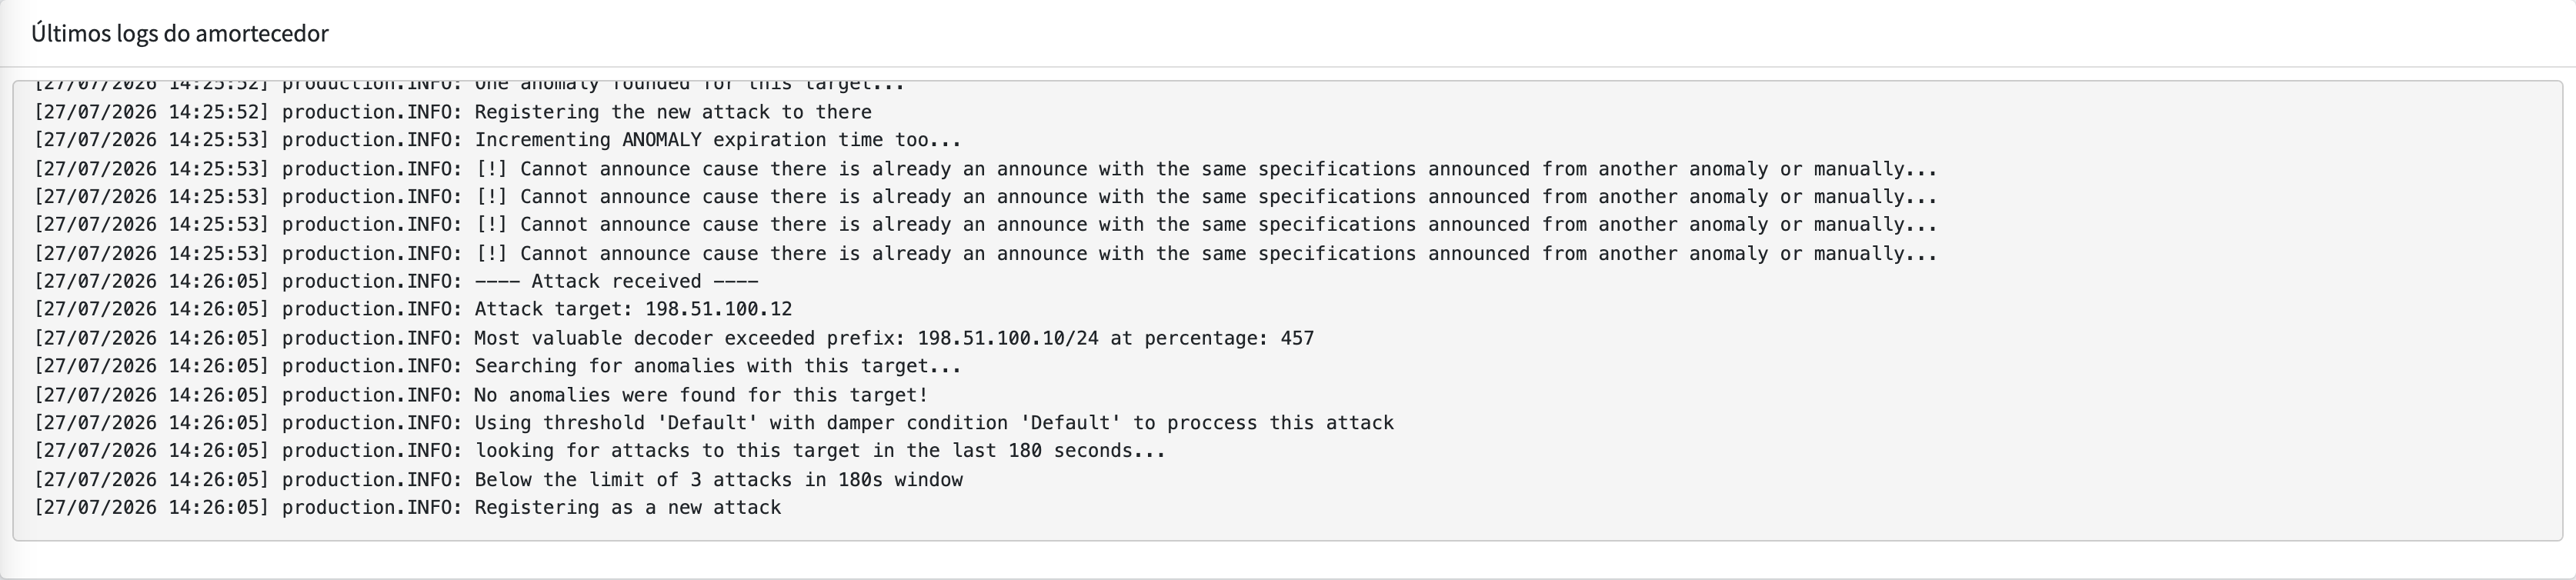
Registra as decisões recentes do damper: qual ataque chegou, qual regra foi avaliada e se ele foi promovido a anomalia ou descartado. É o lugar para conferir se o comportamento está de acordo com o esperado depois de mudar uma threshold.
A tabela de ataques
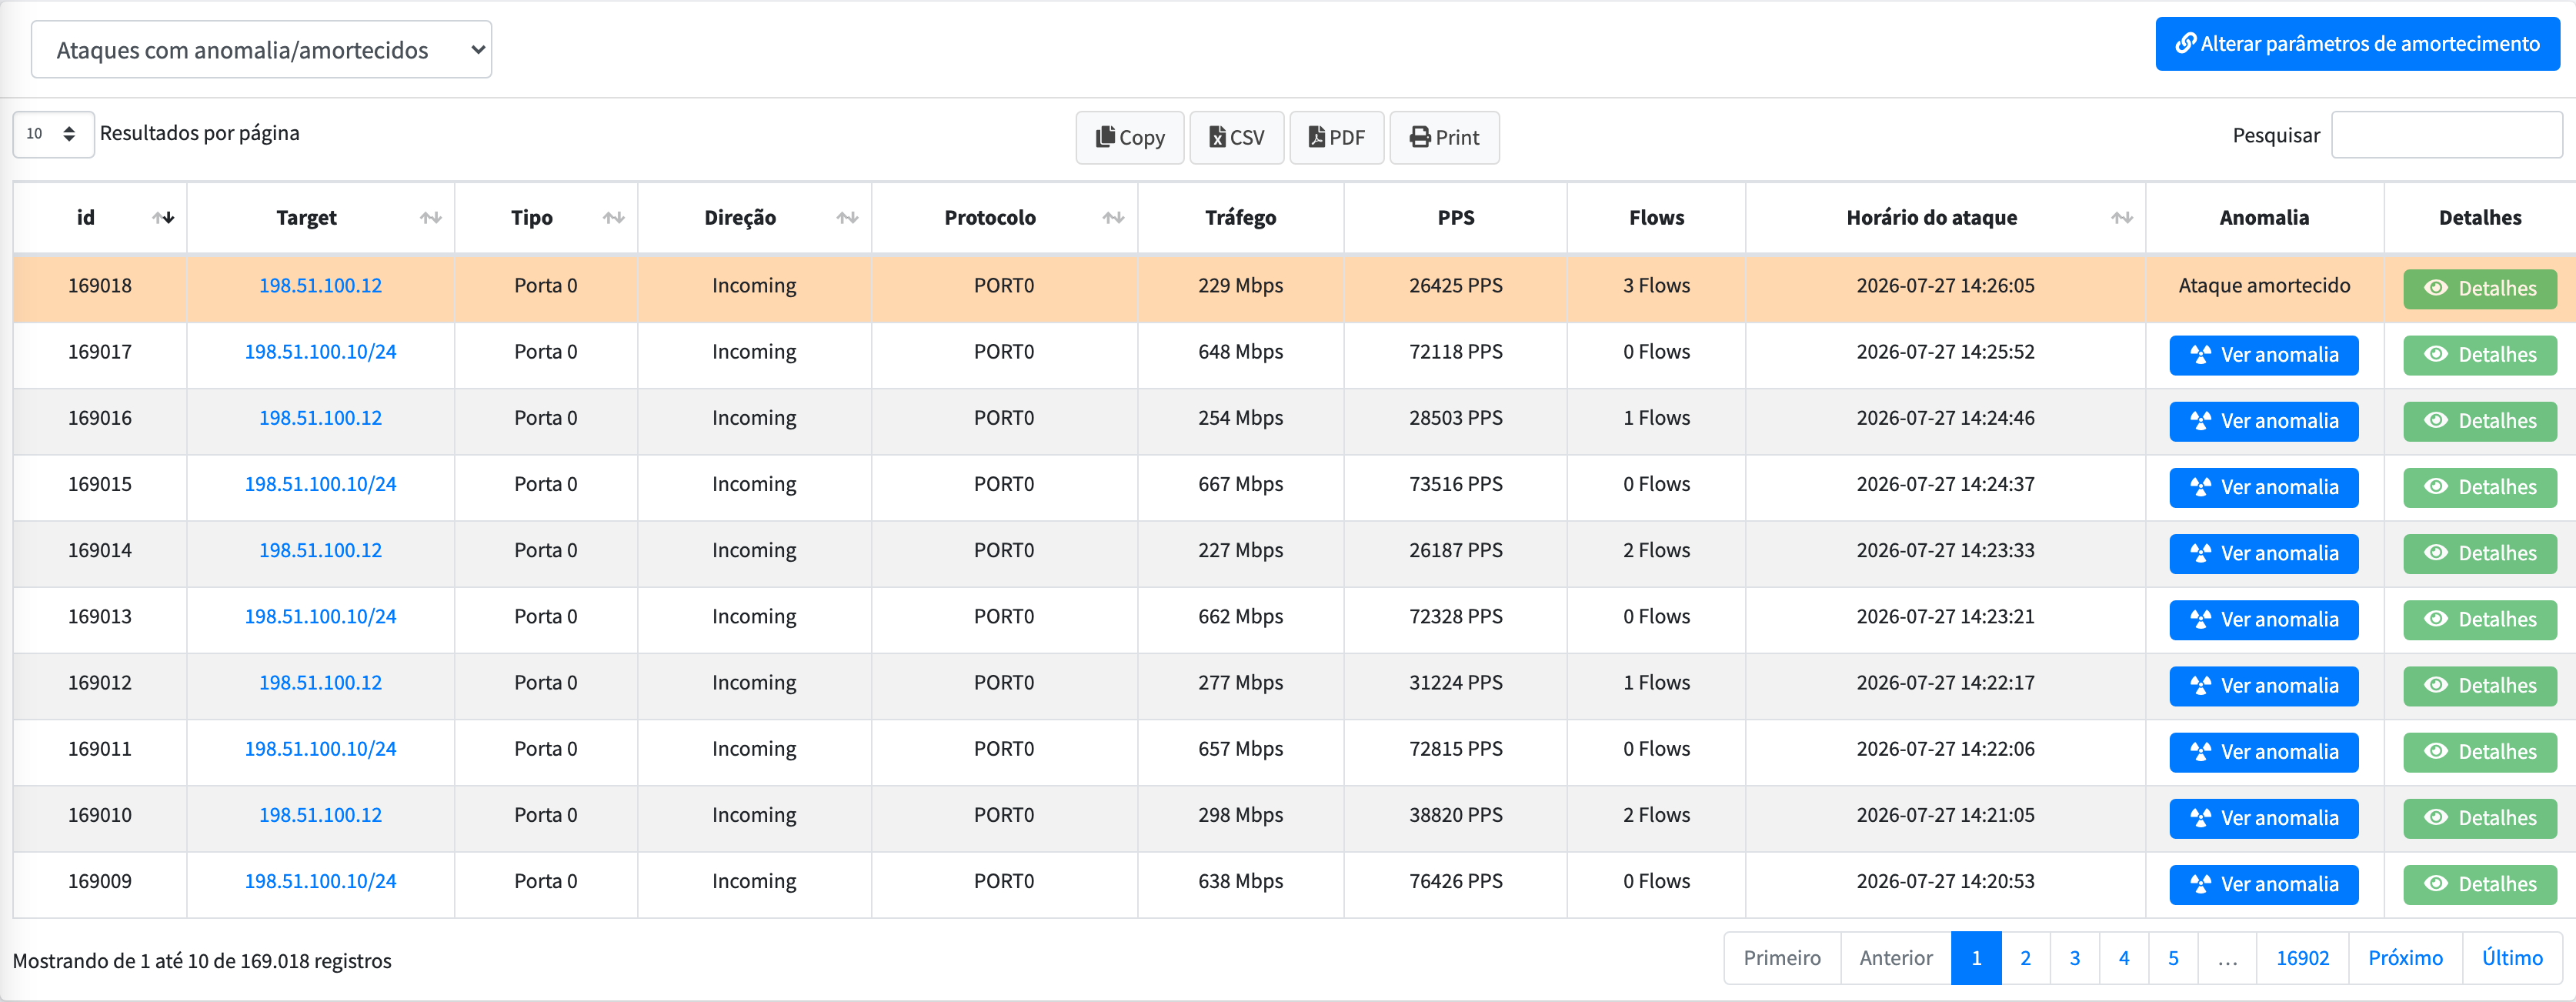
Cada linha é um ataque individual:
| Coluna | O que mostra |
|---|---|
| id | Identificador do ataque. |
| Target | IP ou subnet alvo. |
| Tipo | O vetor identificado. |
| Direção | Sentido do tráfego. |
| Protocolo | Protocolo predominante. |
| Tráfego / PPS / Flows | Volume, taxa de pacotes e quantidade de fluxos. |
| Horário do ataque | Quando foi detectado. |
| Anomalia | A anomalia que o agrupou, se houver; nos ataques amortecidos, o botão Por que amorteceu?. |
| Detalhes | Abre os pacotes do ataque (IPs e portas), buscados no Flow Raw. Para ataques antigos, cujos arquivos de fluxo já saíram da retenção, pode não haver dados. |
A tabela pode ser exportada em Copy, CSV, PDF e Print, e o campo Pesquisar filtra por qualquer coluna.
Para investigar por qual interface um ataque entrou, use o construtor de filtros do histórico de anomalias — ele combina interface, prefixo, porta e protocolo na mesma pesquisa. A interface é descoberta a partir dos ataques desta tela, então uma anomalia é encontrada quando algum dos ataques dela passou pela interface pesquisada.