Como identificar tráfego anormal
Documentação: How To Identify An Abnormal Traffic.
Como identificar tráfego anormal ou um ataque DDoS
Explicando formas de identificar um tráfego anormal ou um ataque DDoS.
Para identificar um tráfego anormal ou um ataque DDoS, podemos usar vários gráficos e informações dentro do Made4Flow.
Alguns exemplos de tráfego anormal são:
-
Um tráfego incomum em uma interface
-
Um aumento de tráfego inesperado
-
Ataque de negação de serviço (DDoS)
Para a identificação podemos usar os seguintes gráficos e informações:
-
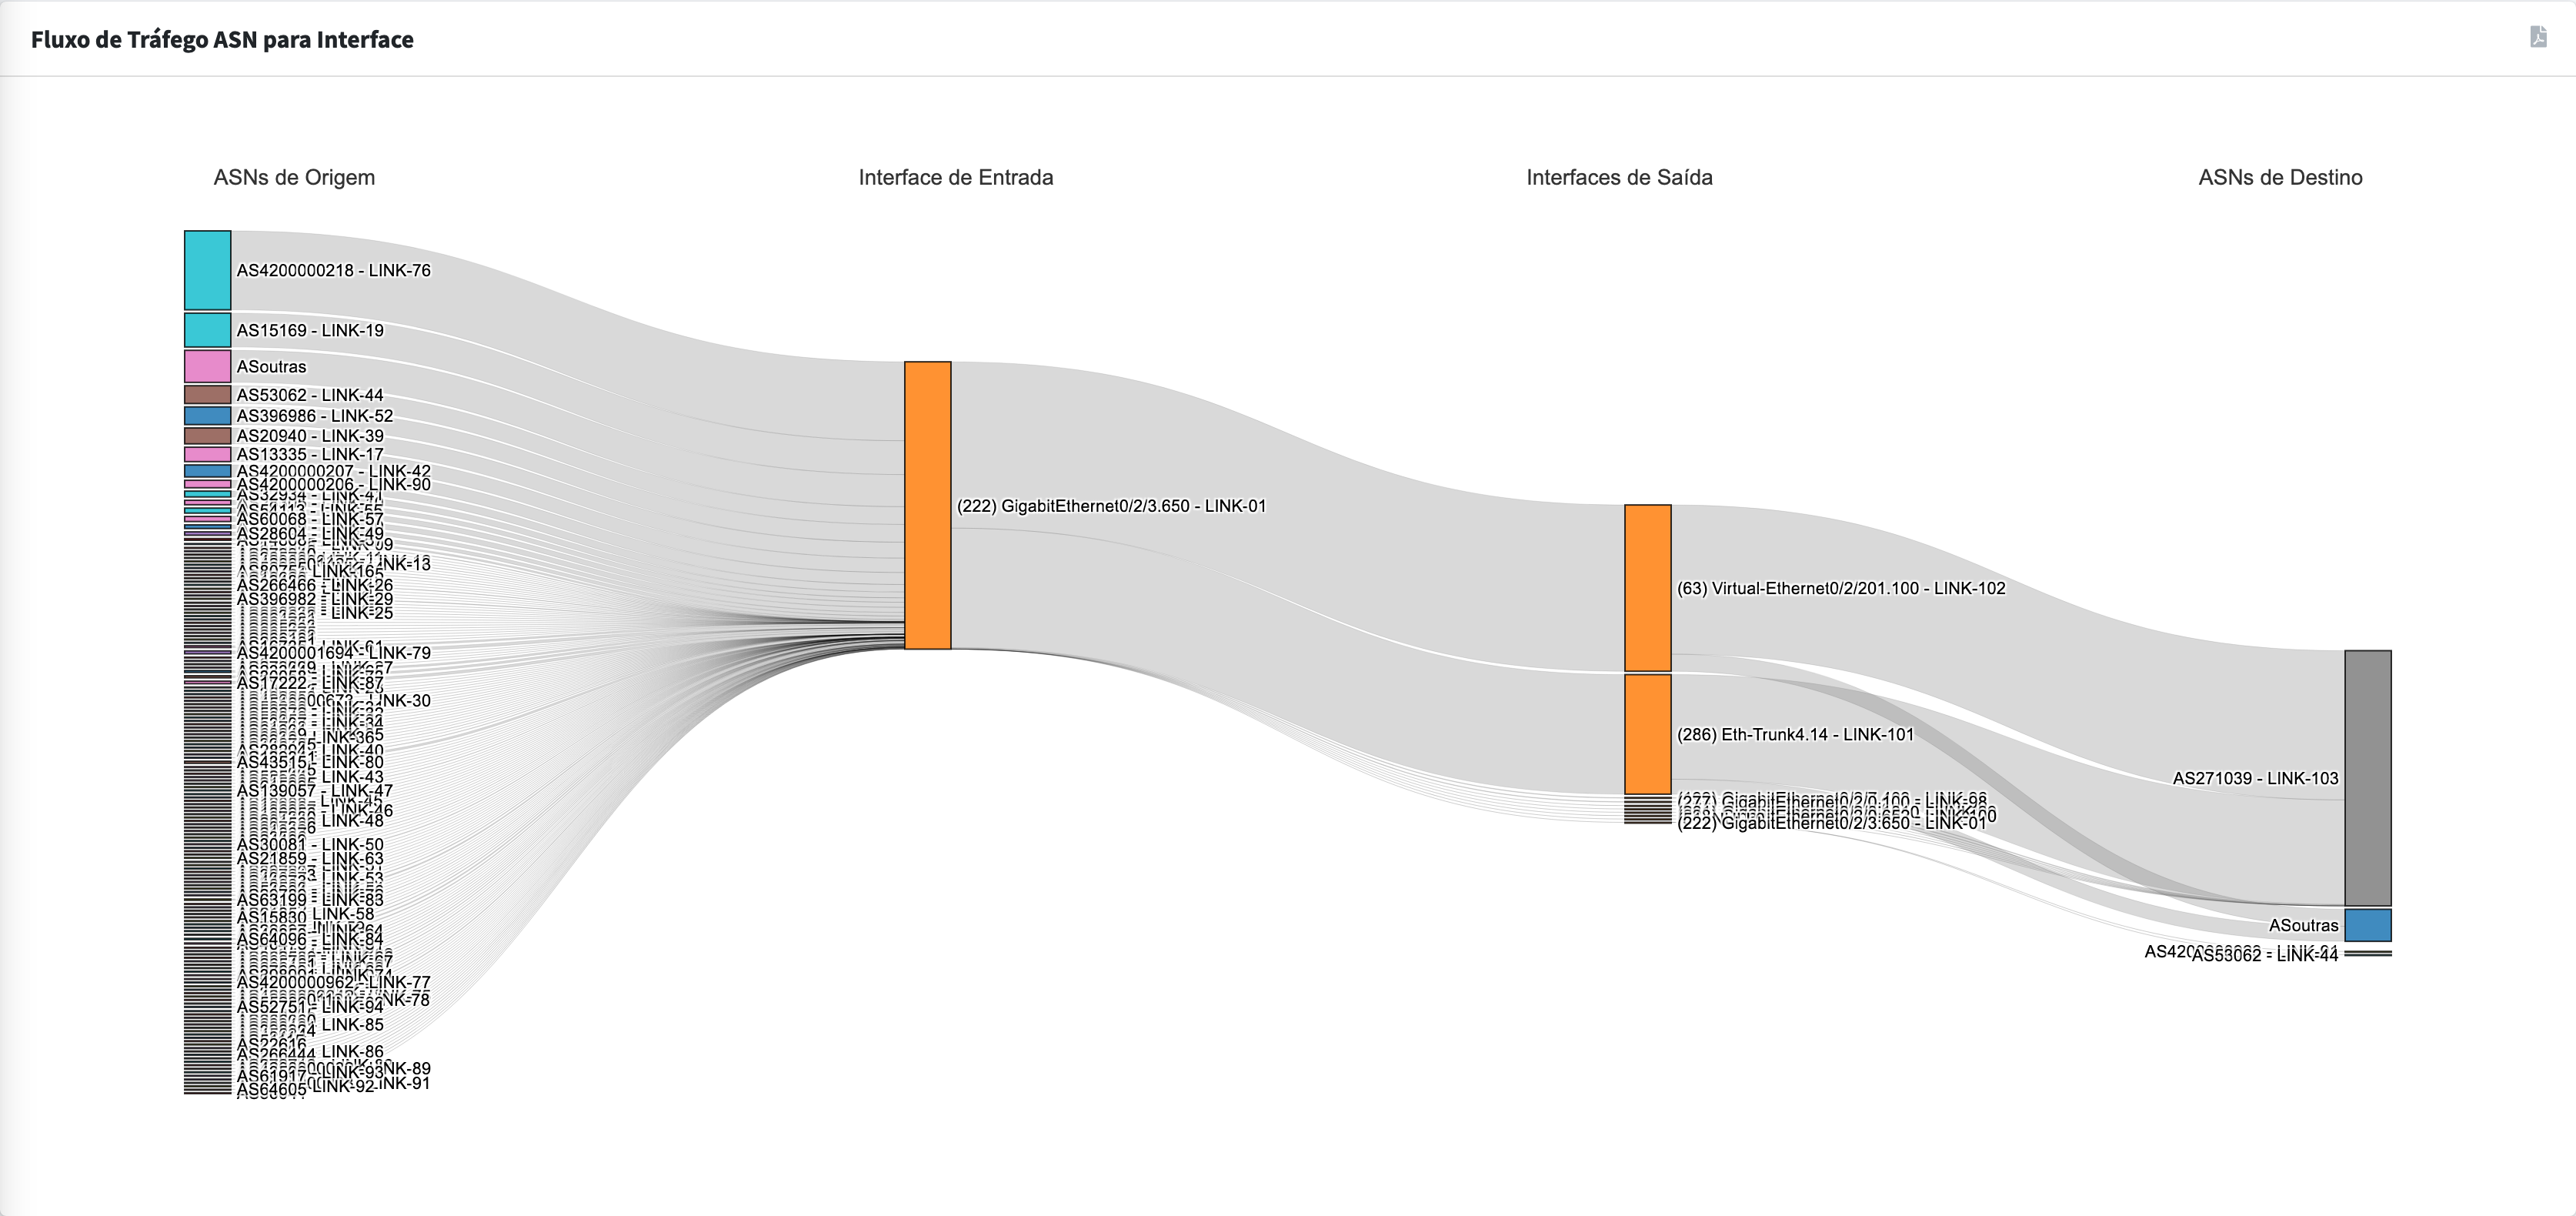
ASN x Interface, para localizar o ASN de origem ou de destino
-
Interface por interface, para identificar para qual interface o tráfego está saindo
-
Dados brutos, com as informações detalhadas do tráfego
ASN x Interface
Este gráfico fica em Análises -> ASN x Interface. Antes de gerar, escolha os filtros da consulta — o roteador, as interfaces e o intervalo:

Use o filtro de tipo como Origem para saber os ASNs de origem do tráfego, ou como Destino para saber o ASN de destino do tráfego anormal. Deixar as interfaces monitoradas e não monitoradas selecionadas faz o gráfico apresentar todos os ASNs:
Interface por interface
Com o gráfico de interface por interface é possível observar para qual interface o tráfego foi encaminhado, o que ajuda a entender o caminho que a anomalia percorreu na sua rede.
Dados brutos
Se essas visualizações não derem uma informação precisa o bastante, use os dados brutos, onde é possível verificar os cabeçalhos dos pacotes que passaram pela sua rede — IPs de origem e destino, portas, protocolo e ASNs.