Visão geral do Anti-DDoS
Painel inicial do módulo Anti-DDoS.
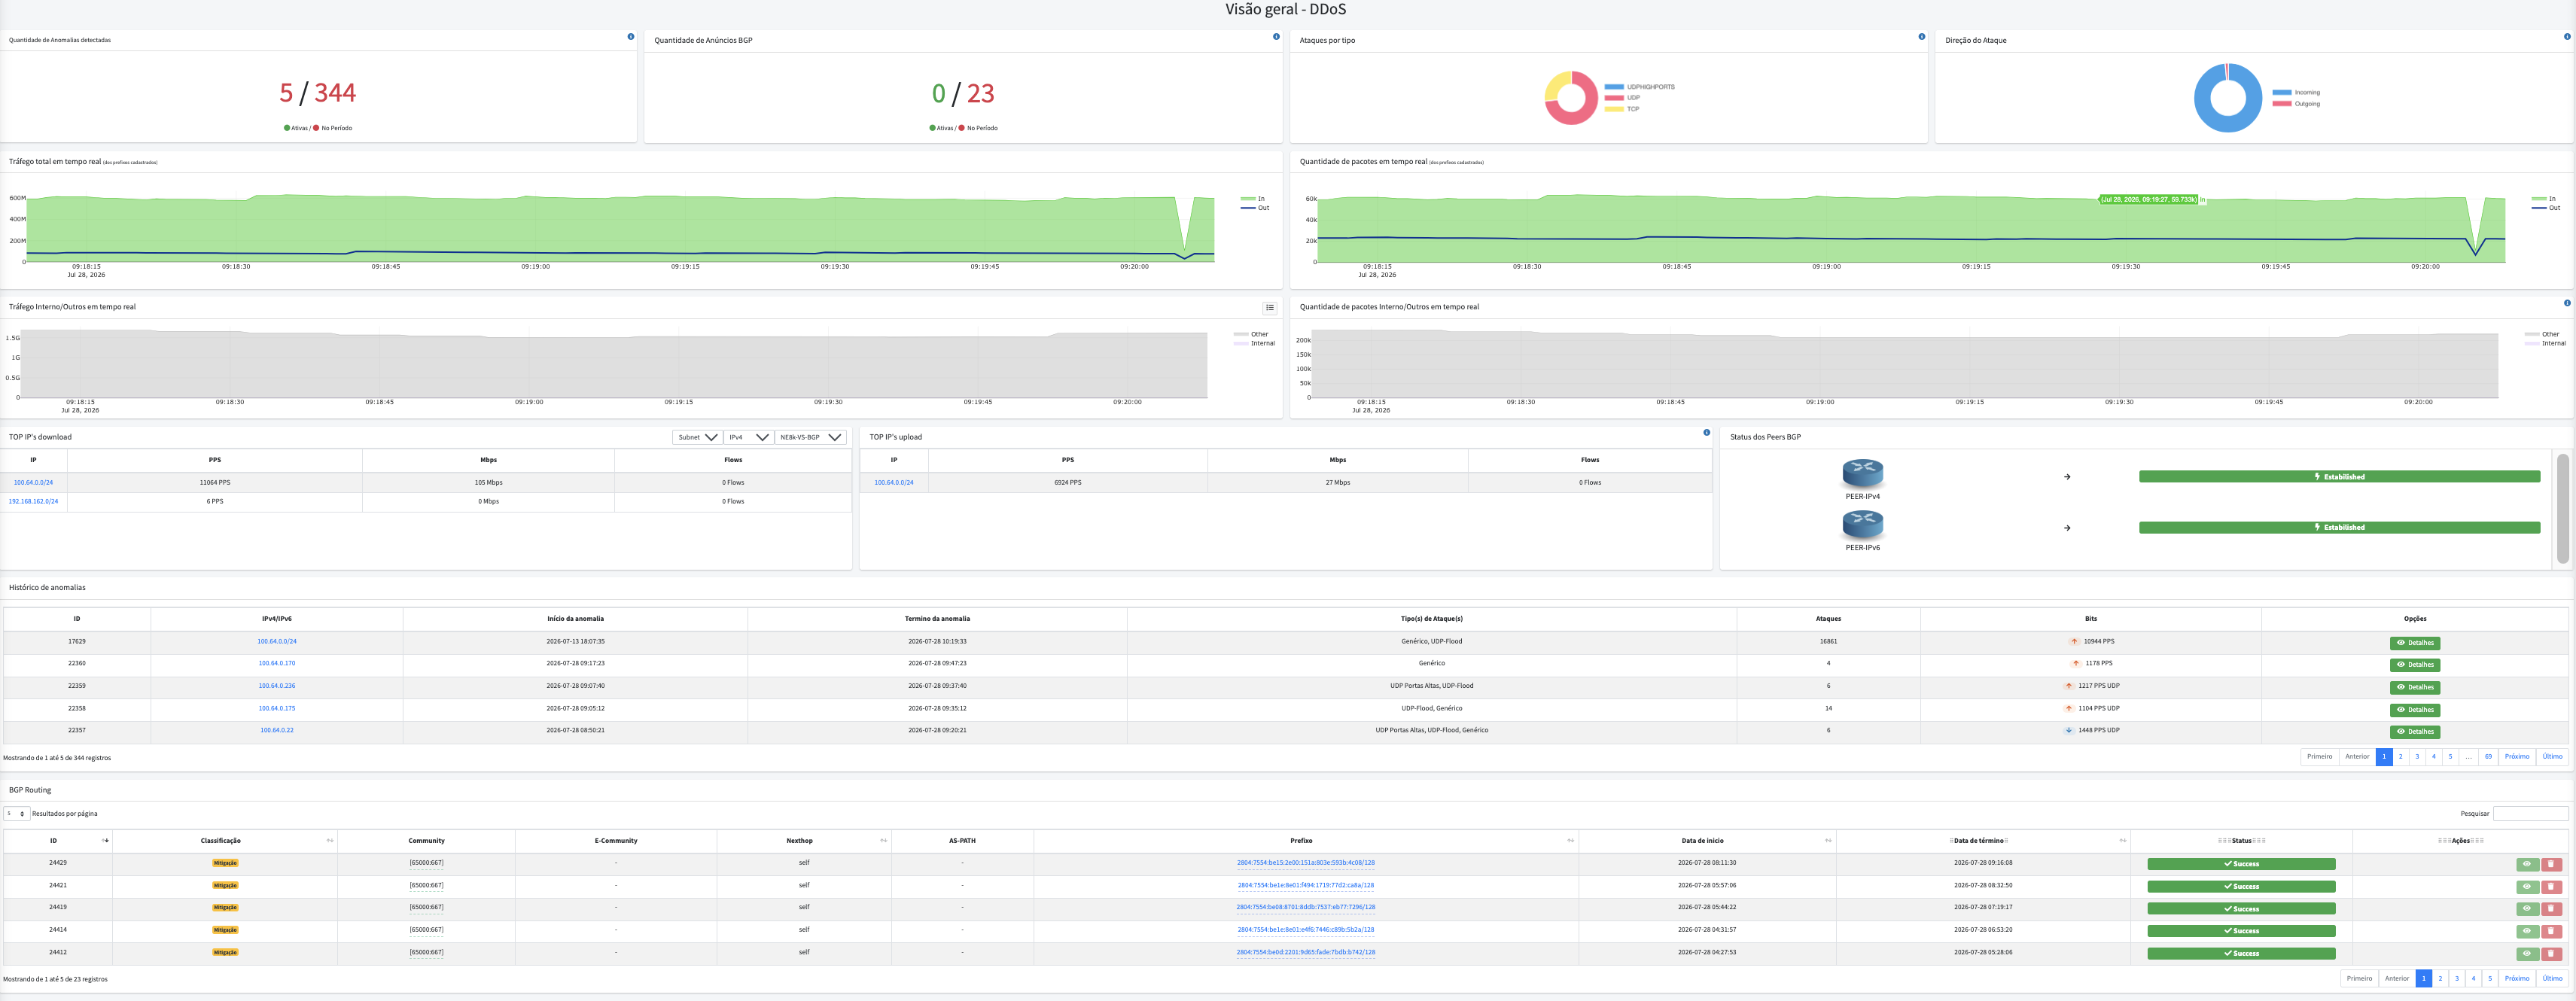
A Visão geral é a primeira tela do módulo Anti-DDoS e concentra, em um único painel, o que está acontecendo agora na sua rede: anomalias detectadas, anúncios BGP em vigor, tráfego em tempo real dos prefixos monitorados e o estado das sessões BGP.
Para chegar nela, clique em Anti-DDoS no menu lateral do Made4Flow. Dentro do módulo, a tela fica em Dashboard -> Visão geral:
Período e atualização automática
No topo da tela existem dois seletores que valem para o painel inteiro:
- Intervalo — o período analisado (30 minutos, 1 hora, 2, 4, 6, 12 horas, 24 horas, 2 e 3 dias, última semana, último mês, últimos 3 meses, último ano ou um intervalo Personalizado).
- Atualizando dado(s) em — de quanto em quanto tempo o painel se recarrega sozinho (de 10 segundos a 5 minutos).
Contadores
Os dois primeiros cartões resumem o período escolhido no formato Ativas / No Período:
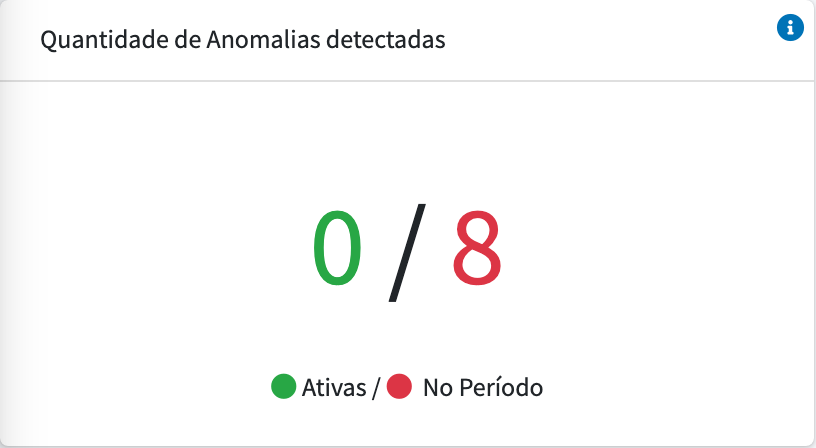
- Quantidade de Anomalias detectadas — quantas anomalias estão abertas neste momento e quantas ocorreram no período.
- Quantidade de Anúncios BGP — quantas rotas o sistema mantém anunciadas agora e quantas foram anunciadas no período.
Ao lado deles, Ataques por tipo e Direção do Ataque mostram a distribuição das anomalias ativas no momento por vetor (Genérico, Porta 0, UDP Portas Altas, TCP Portas Altas, etc.) e por sentido do tráfego. Esses dois gráficos não seguem o Intervalo — por isso as contagens deles não batem com as do painel abaixo.
Distribuição das anomalias
Disponível a partir da versão 2.14.0.
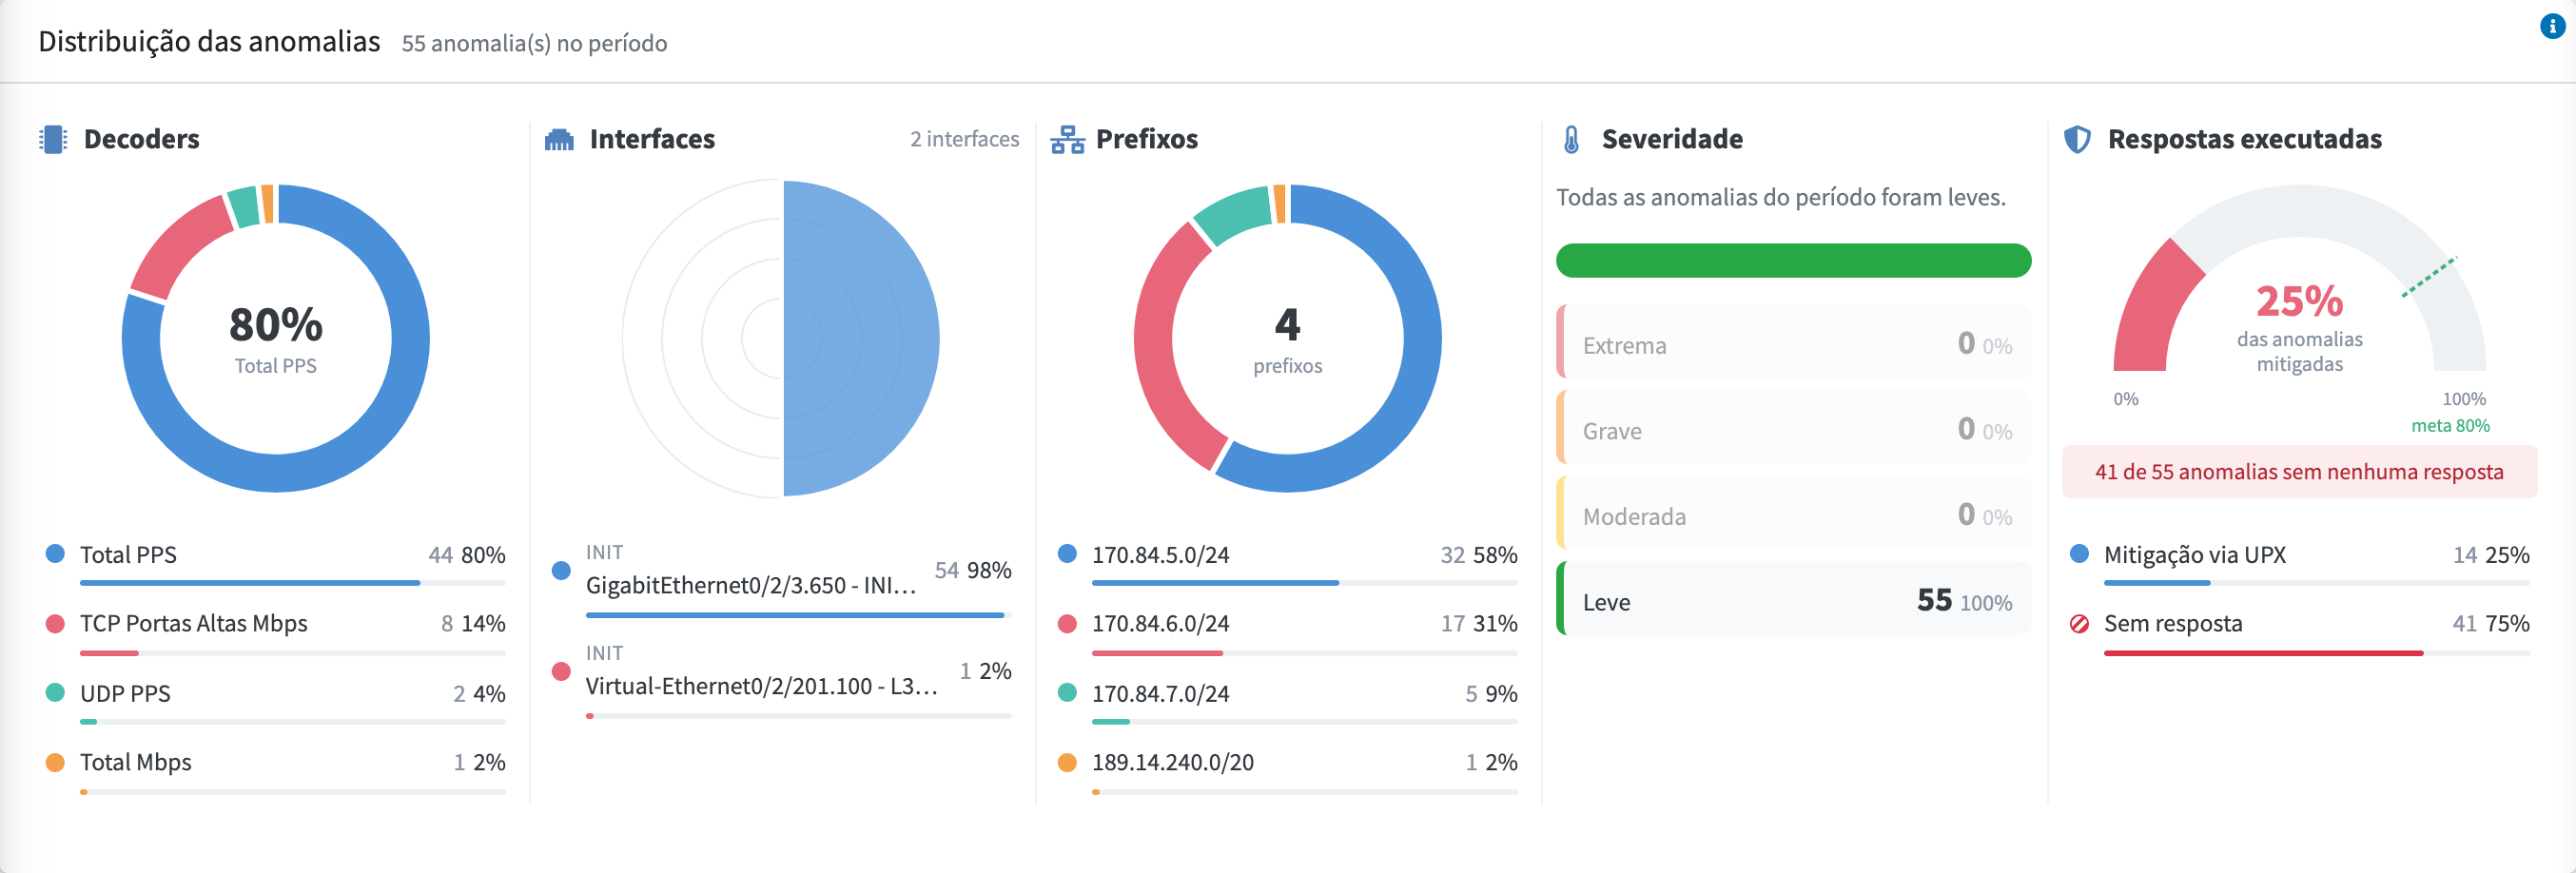
Logo abaixo dos contadores, o painel Distribuição das anomalias mostra como as anomalias do período escolhido em Intervalo se dividem. Ao lado do título aparece o total — 55 anomalia(s) no período —, que é o mesmo número do No Período de Quantidade de Anomalias detectadas. Detecções de botnet ficam de fora.
| Gráfico | O que mostra |
|---|---|
| Decoders | Qual decodificador disparou cada anomalia. O centro do anel mostra o percentual do decoder líder. |
| Interfaces | Por qual interface do roteador o ataque entrou, com o roteador acima do nome da interface. O número ao lado do título é a quantidade de interfaces distintas. Anomalias cuja interface ainda não foi identificada não viram fatia: aparecem no rodapé como aguardando identificação ou sem interface identificada. |
| Prefixos | O prefixo da threshold que disparou. O centro do anel mostra quantos prefixos distintos houve. |
| Severidade | Uma barra com as faixas Extrema, Grave, Moderada e Leve, e uma frase-resumo ("Todas as anomalias do período foram leves." ou o percentual de graves ou extremas). A severidade é o quanto o tráfego passou do limite, com as mesmas faixas do selo nos detalhes da anomalia. |
| Respostas executadas | Quais respostas agiram, mais a fatia Sem resposta. O medidor mostra o percentual das anomalias que tiveram ao menos uma resposta executada, com a meta de 80% marcada no arco, e logo abaixo quantas ficaram sem nenhuma resposta. |
Como ler os números:
- Cada fatia conta anomalias distintas, mas uma mesma anomalia pode cair em mais de uma fatia — um ataque que chegou por dois uplinks conta nas duas interfaces, e uma anomalia com duas respostas conta nas duas. Por isso o percentual é sobre a soma das fatias, não sobre o total de anomalias.
- Decoders, interfaces, prefixos e respostas mostram as 8 maiores fatias; o resto vira Outros.
- Em Respostas executadas, só contam as ações que de fato rodaram. Um alerta por e-mail ou Telegram que falhou, por exemplo, não conta como resposta.
- Uma anomalia nova pode levar até 1 minuto para aparecer nos gráficos.
Uma fatia grande de Sem resposta significa anomalias detectadas sem nenhuma ação executada. Vale conferir as respostas associadas às thresholds desses prefixos.
Tráfego em tempo real
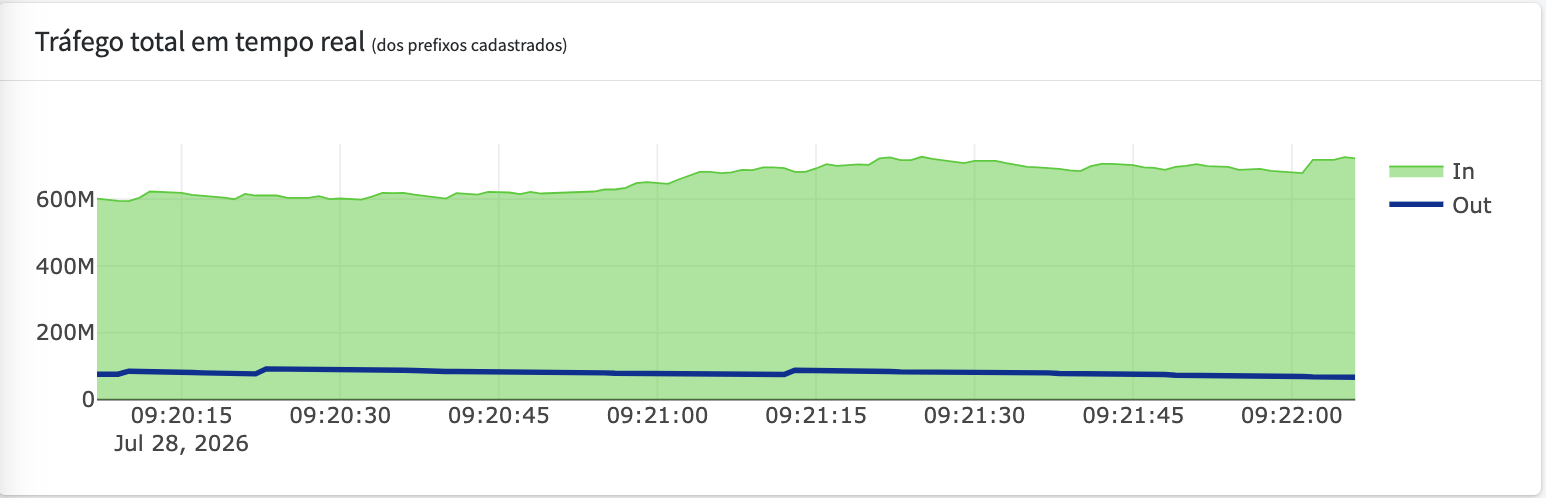
Os gráficos ao vivo são divididos em dois pares:
- Tráfego total e Quantidade de pacotes em tempo real — somente o tráfego dos prefixos cadastrados no Anti-DDoS, separado em In e Out.
- Tráfego Interno/Outros e o gráfico de pacotes correspondente — o que não pertence aos prefixos monitorados. O botão Detalhes do tráfego Interno/Outros abre um resumo explicando cada uma dessas duas categorias.
Essa separação é útil para conferir se o cadastro de prefixos está completo: tráfego que deveria ser seu aparecendo como Outros costuma indicar prefixo faltando.
TOP IPs
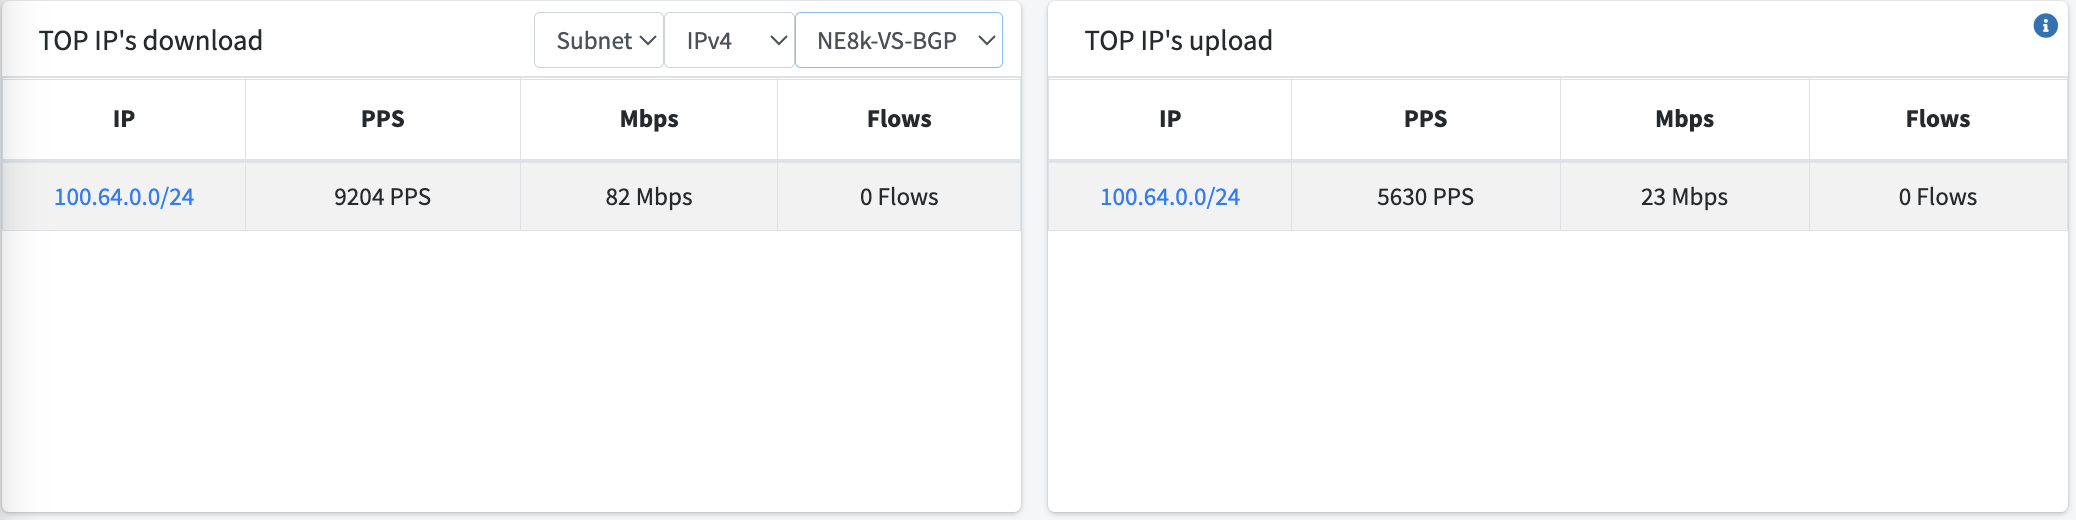
As tabelas TOP IP's download e TOP IP's upload listam os IPs com maior volume no momento, com PPS, Mbps e Flows. Os botões acima da tabela alternam entre:
- Unique / Subnet — agrupar por IP individual ou pela subnet;
- IPv4 / IPv6 — a família de endereços;
- o roteador de onde vêm os dados.
Status dos Peers BGP
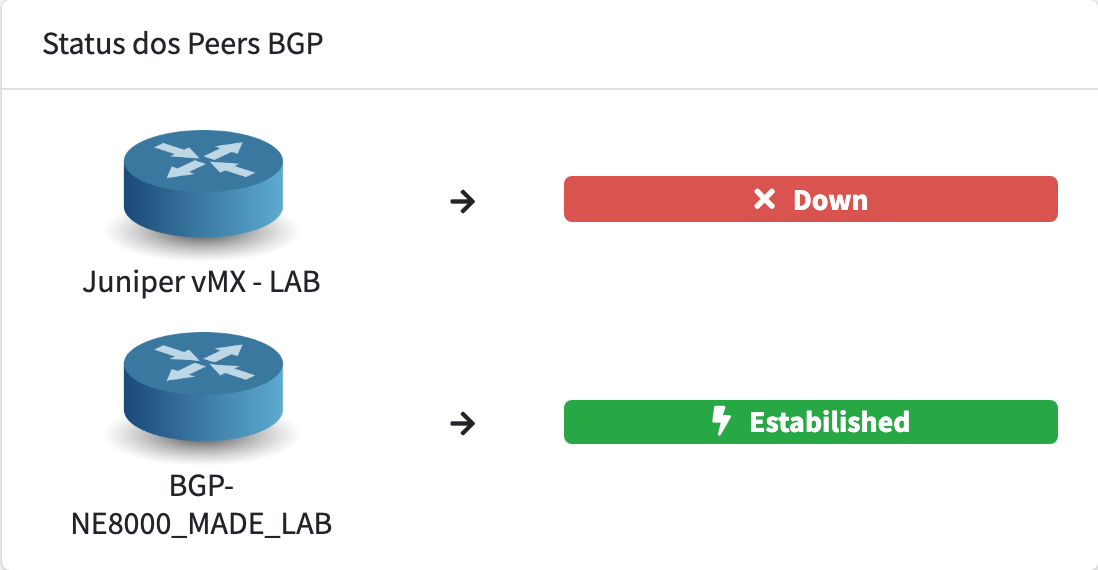
Lista cada sessão BGP configurada e o seu estado (Established, Down). Uma sessão em Down significa que as respostas automáticas de mitigação não conseguirão anunciar rotas por aquele peer — vale conferir a configuração da sessão BGP.
Anomalias e anúncios recentes
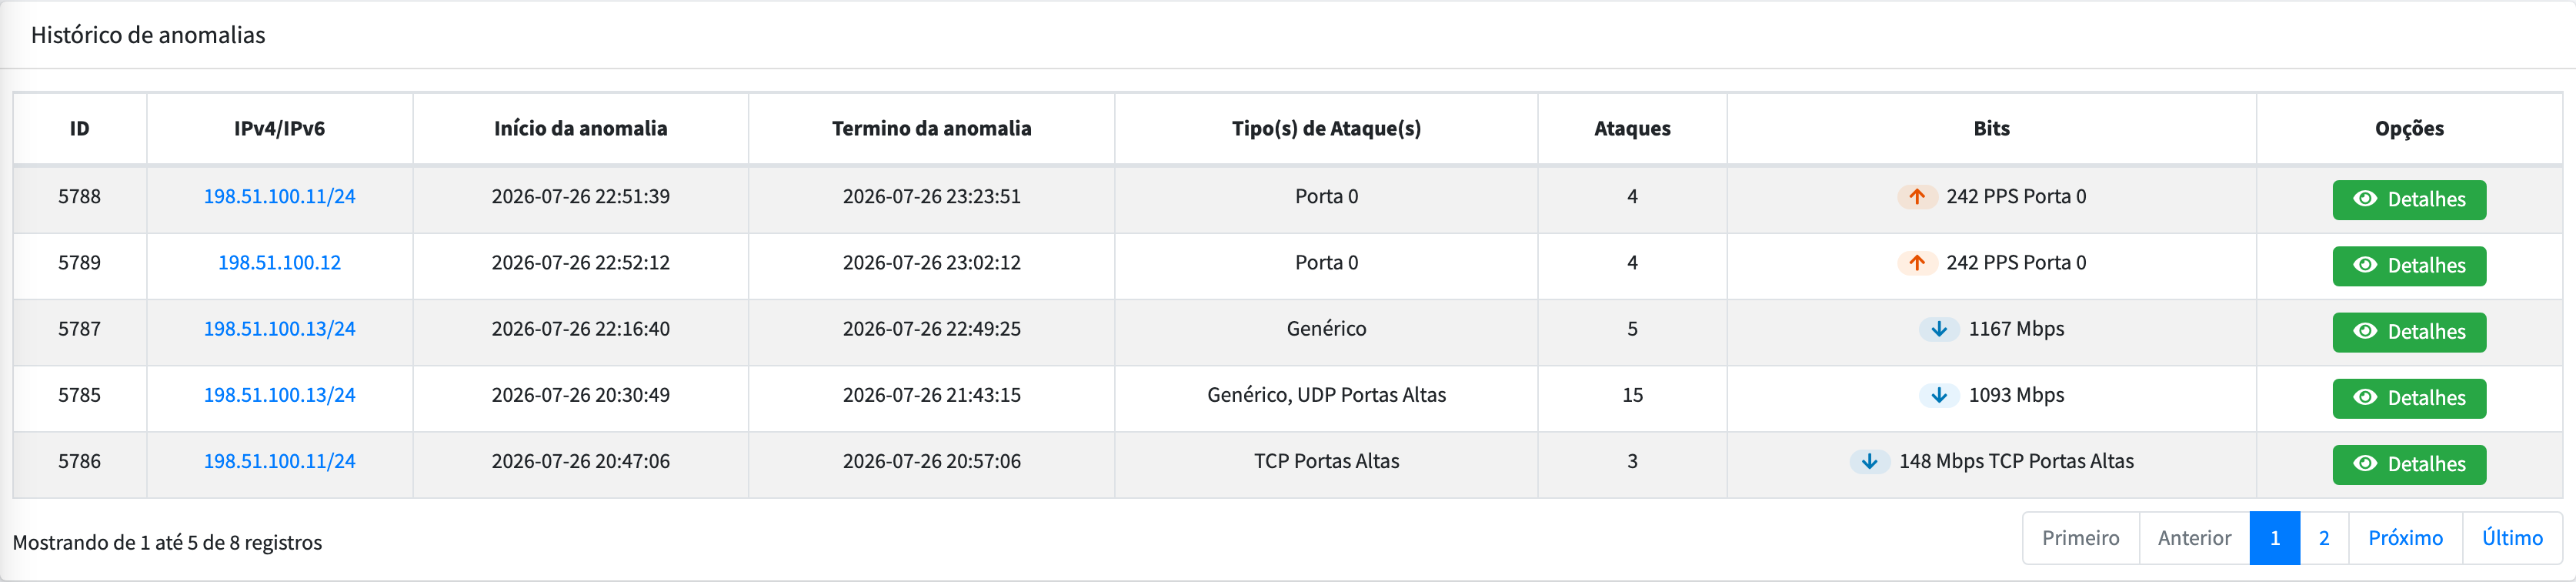
No fim da tela ficam duas tabelas de apoio:
- Histórico de anomalias — as anomalias mais recentes com ID, IP ou subnet, início e término, tipos de ataque, quantidade de ataques e o valor que estourou o limite. O botão Detalhes abre a análise completa da anomalia.
- BGP Routing — os anúncios recentes com classificação, community, e-community, nexthop, AS-PATH, prefixo, datas e status. A tela completa está em BGP Routing.