Integração com o Made4Graph
Identifique o assinante infectado por botnet na Análise de Ameaças e abra alertas no Made4Graph.
A integração com o Made4Graph responde à pergunta que vem logo depois de uma detecção de botnet: qual cliente estava com aquele IP no momento do tráfego? Com ela ativa, o Made4Flow pergunta ao Made4Graph quem era o assinante de cada IP detectado, mostra o nome na Análise de ameaças e, se você quiser, abre alertas de botnet no próprio Made4Graph.
Disponível a partir da versão 2.13.0.
Como funciona
A cada 15 minutos o Made4Flow varre os arquivos de fluxo já fechados à procura de tráfego com endereços de botnet. Para cada fluxo encontrado:
- o sistema decide qual das duas pontas é da sua rede. Valem os prefixos cadastrados em Cadastros essenciais -> Prefixos, os prefixos do Anti-DDoS e, automaticamente, o bloco de CGNAT
100.64.0.0/10; - pergunta ao Made4Graph de quem era aquele IP no horário do fluxo;
- grava o resultado, que é o que a tela de ameaças passa a exibir.
Fluxos em que nenhuma ponta é sua (trânsito de terceiros) ou em que as duas pontas são suas (tráfego interno) não geram consulta.
A identificação usa o horário do fluxo para achar a sessão certa do assinante. Mantenha o NTP sincronizado nos dois sistemas: com relógios diferentes, o IP pode ser atribuído à sessão errada. O teste de conexão avisa quando detecta essa diferença.
Configurando
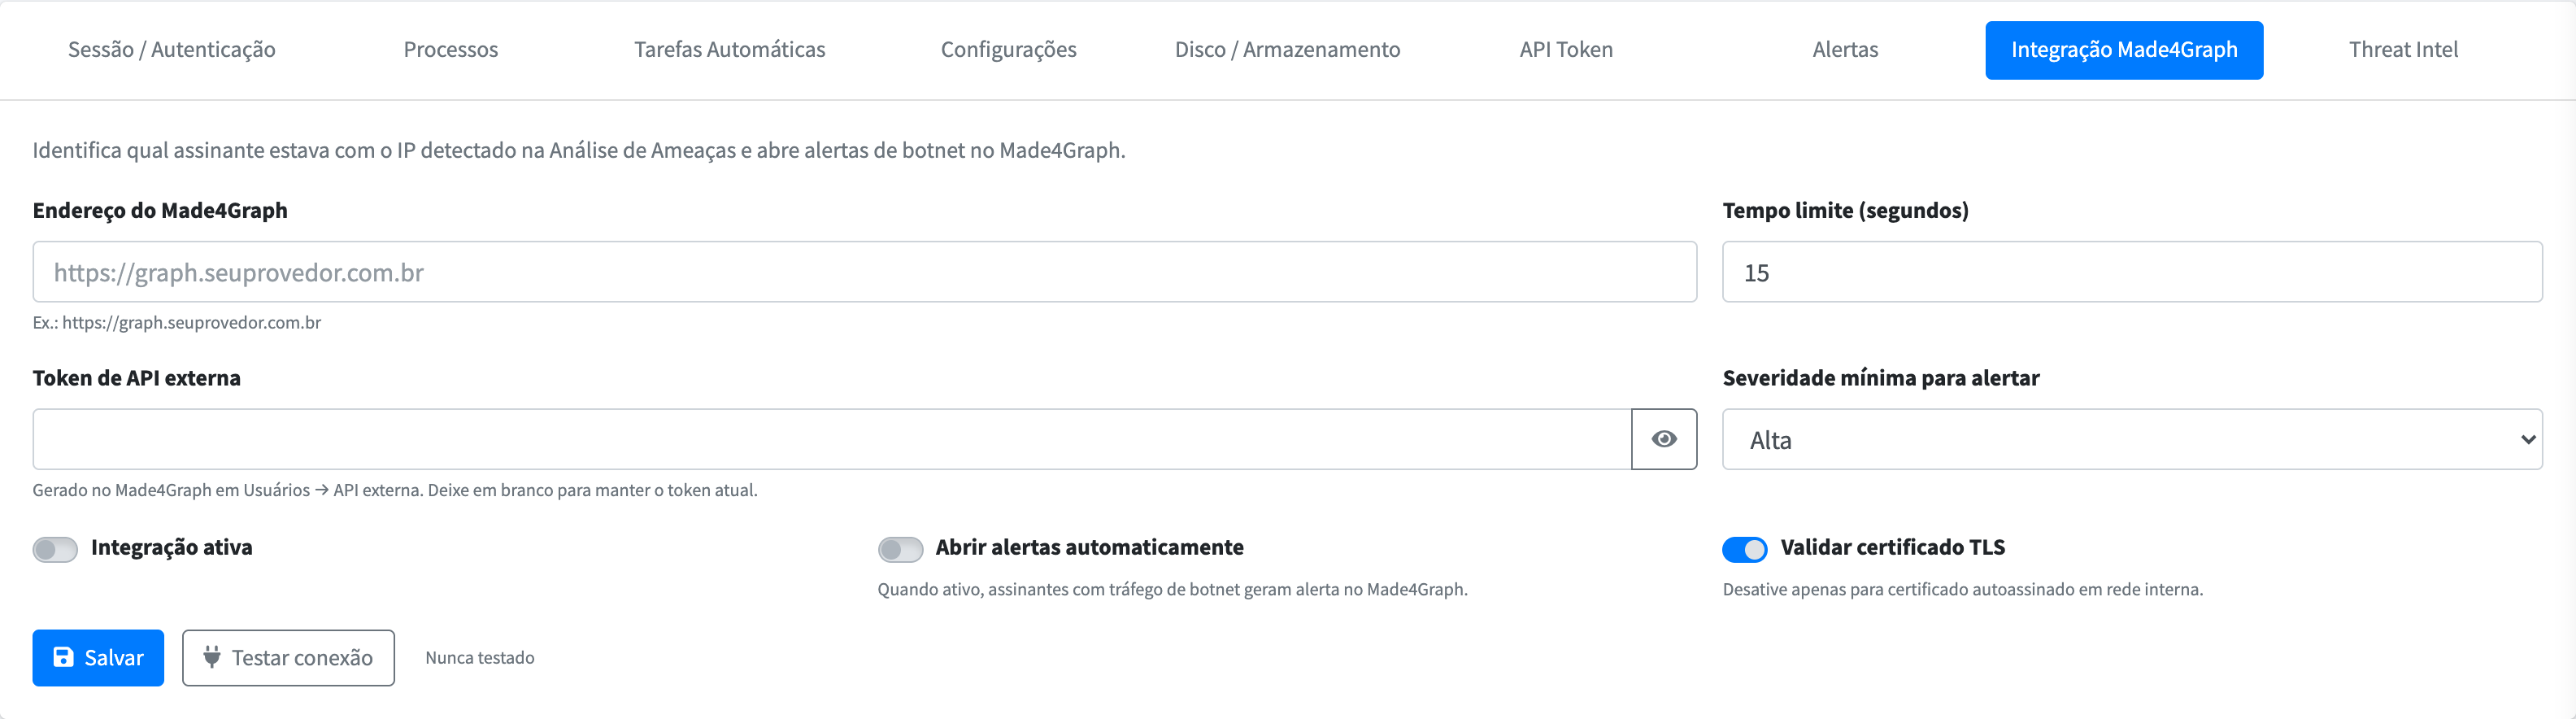
A configuração fica em Configuração -> Ferramenta, aba Integração Made4Graph. Apenas administradores têm acesso.
| Campo | O que é |
|---|---|
| Endereço do Made4Graph | A URL da sua instalação do Made4Graph, com http:// ou https://. Ex.: https://graph.seuprovedor.com.br. |
| Tempo limite (segundos) | Quanto tempo esperar pela resposta, entre 1 e 30 segundos. O padrão é 15. |
| Token de API externa | Gerado no Made4Graph em Usuários -> API externa. Ao editar, deixe em branco para manter o token atual. |
| Severidade mínima para alertar | A partir de qual severidade um alerta é aberto no Made4Graph. O padrão é Alta. |
| Integração ativa | Liga a identificação do assinante. Exige o token. |
| Abrir alertas automaticamente | Quando ativo, assinantes com tráfego de botnet geram alerta no Made4Graph. |
| Validar certificado TLS | Desative apenas para certificado autoassinado em rede interna. Para usar http:// sem TLS, é obrigatório desativar esta opção — assim fica explícito que o token trafega sem criptografia. |
Use Testar conexão antes de Salvar. As respostas possíveis:
| Mensagem | O que fazer |
|---|---|
| Conexão estabelecida | Tudo certo; o tempo de resposta aparece em milissegundos. |
| Token inválido ou sem permissão de API externa no Made4Graph | Gere um novo token ou habilite a API externa para o usuário. |
| O usuário do token não tem a permissão threats.ingest no Made4Graph | Conceda essa permissão ao usuário do token no Made4Graph. |
| Não foi possível alcançar o Made4Graph | Verifique endereço, rota e firewall entre os dois servidores. |
| Conexão OK, mas os relógios diferem em N segundos | Sincronize o NTP. |
O resultado do último teste fica registrado ao lado do botão.
O que aparece na Análise de ameaças
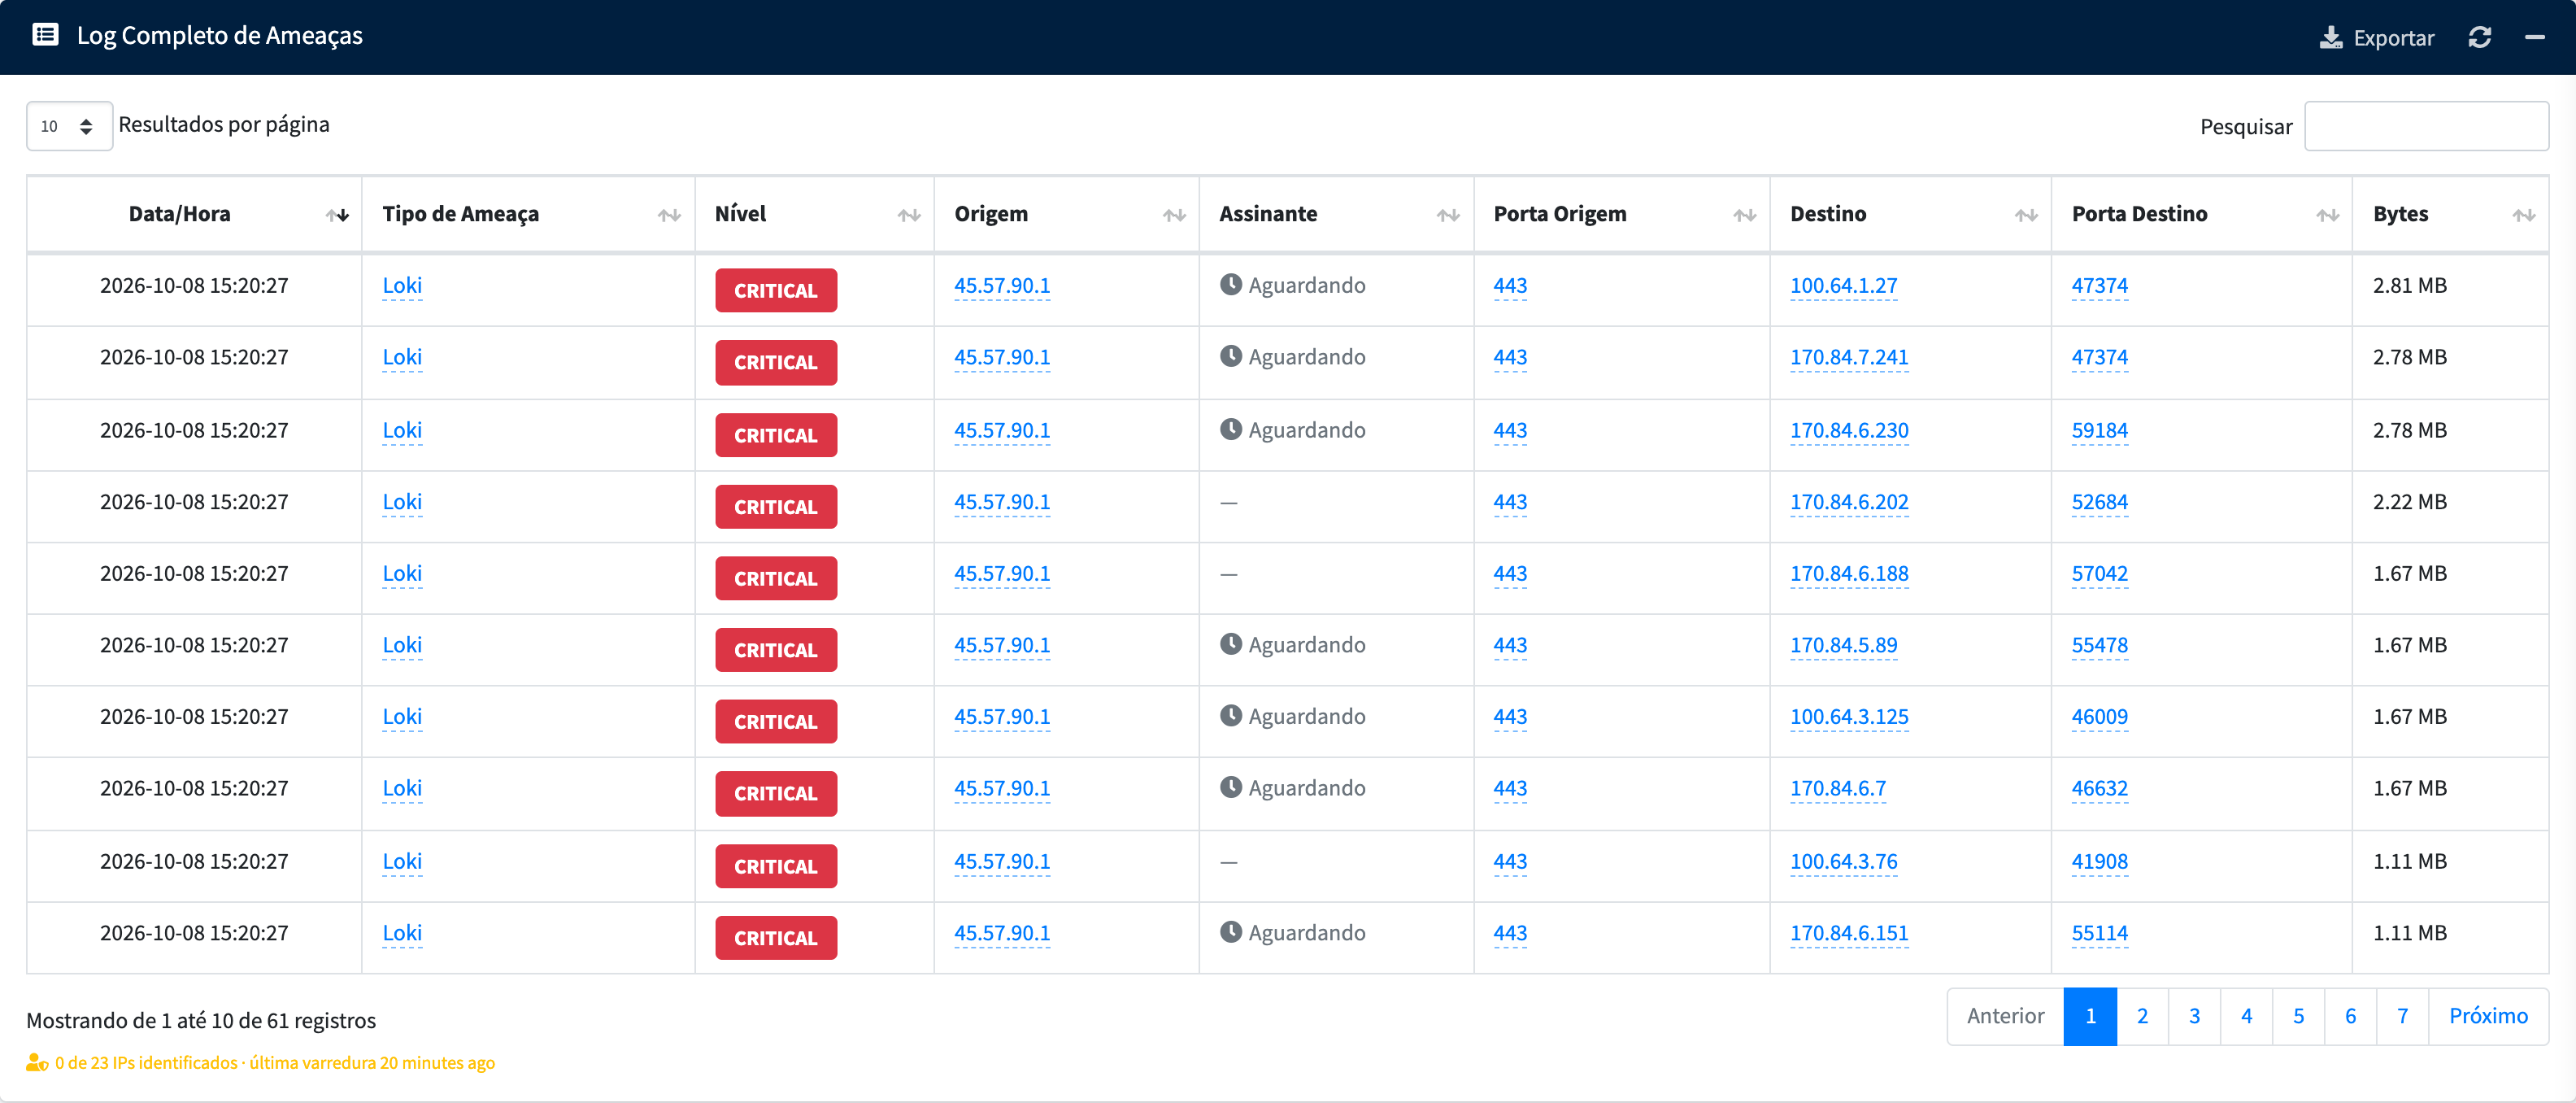
No Log Completo de Ameaças surge a coluna Assinante:
| Valor | Significado |
|---|---|
| Nome do assinante | O login do cliente que estava com o IP. Passe o mouse para ver o nome do cliente cadastrado no Made4Graph. |
| Múltiplos | Mais de um assinante usou o IP na janela. O sistema não escolhe, para não acusar o cliente errado. |
| Aguardando | O IP ainda não foi identificado — a varredura não passou por ele, a integração está desligada ou o Made4Graph não respondeu. |
| — | Não há assinante a identificar (por exemplo, a ponta não pertence à sua rede) ou o Made4Graph não encontrou ninguém. |
Abaixo da tabela, um rodapé resume quantos IPs foram identificados e quando rodou a última varredura — por exemplo, "3 de 23 IPs identificados · última varredura há 5 minutos". Se nenhum IP for identificado mesmo com a varredura rodando, o rodapé fica em amarelo: normalmente faltam prefixos cadastrados ou o roteador exporta os fluxos depois do CGNAT, quando o IP do assinante já não aparece.
A coluna Assinante também entra na exportação do log.
Alertas no Made4Graph
Com Abrir alertas automaticamente ligado, cada varredura envia ao Made4Graph as detecções identificadas, agrupadas por assinante e família de malware. Cada alerta leva o período da atividade, o volume total, os IPs do assinante envolvidos e os endereços de C2 contatados, com porta e país.
- A severidade do alerta é calculada pelo volume somado do grupo, não por uma detecção isolada: vários fluxos pequenos do mesmo bot somam. Só é enviado o que atingir a Severidade mínima para alertar.
- Reenviar a mesma janela não duplica o alerta: o Made4Graph reconhece a detecção repetida e decide se cria um alerta novo ou atualiza o existente.
- Apenas detecções com assinante identificado geram alerta.
Relação com o bloqueio automático
O bloqueio automático de C2 via FlowSpec usa as mesmas detecções, mas não depende desta integração: ele bloqueia pelo IP da sua rede, mesmo quando o assinante não foi identificado. O nome do assinante serve para avisar o cliente, não para localizá-lo.