Fontes de ameaça e Threat Intel
De onde vêm os endereços de botnet usados na Análise de Ameaças e como ativar o ThreatFox.
As detecções de botnet da Análise de ameaças, da integração com o Made4Graph e do bloqueio automático de C2 dependem de uma lista de endereços de servidores de comando e controle (C2). Esta página explica de onde essa lista vem e como acrescentar a ela os indicadores do ThreatFox.
A fonte Threatview e a integração com o ThreatFox (aba Threat Intel) estão disponíveis a partir da versão 2.13.0. Os nomes corretos das fontes na coluna Fonte vieram na 2.14.0.
A lista da Made4it
A Made4it publica uma lista auditada de endereços de C2, montada a partir das fontes abaixo. Ela chega aos coletores sem nenhuma configuração do seu lado.
| Fonte | O que traz |
|---|---|
| C2IntelFeeds | IPs e portas de C2 publicados no projeto C2IntelFeeds. |
| Deepfield | IOCs por família de malware publicados pela Deepfield. |
| Synthient | Tabelas de IOCs publicadas pela Synthient (famílias como Kimwolf, Popa, GhostSocks e outras). |
| Cereal | C2 ativos e relays publicados por cereal.botnet.cl. |
| Threatview | C2 de Cobalt Strike de alta confiança publicados pelo threatview.io, apenas com detecções dos últimos 12 meses. |
| Made4Flow | Lista curada internamente pela Made4it (por exemplo, a família Loki). |
Esses nomes são os que aparecem na coluna Fonte das regras de mitigação de botnet e no filtro Fontes do feed das políticas.
Até a versão 2.13.x a coluna Fonte mostrava um pedaço do endereço do feed — como raw.githubusercontent.com/README.md — em vez do nome da fonte. A partir da 2.14.0 o nome correto é exibido, e as detecções, regras e filtros de política gravados antes da atualização são convertidos automaticamente para os novos nomes. A exceção é o histórico marcado como Made4Flow: antes ele misturava C2IntelFeeds e Loki, e como não há como separá-los, esses registros antigos continuam como Made4Flow. Políticas que filtravam por Made4Flow passam a incluir também C2IntelFeeds, para continuarem disparando para os mesmos C2.
ThreatFox (aba Threat Intel)
O ThreatFox, do abuse.ch, é uma base colaborativa de indicadores de comprometimento (IOCs). Como o abuse.ch proíbe uso comercial com credencial compartilhada, cada cliente usa a própria chave, gratuita.
A configuração fica em Configuração -> Ferramenta, aba Threat Intel. Apenas administradores têm acesso.
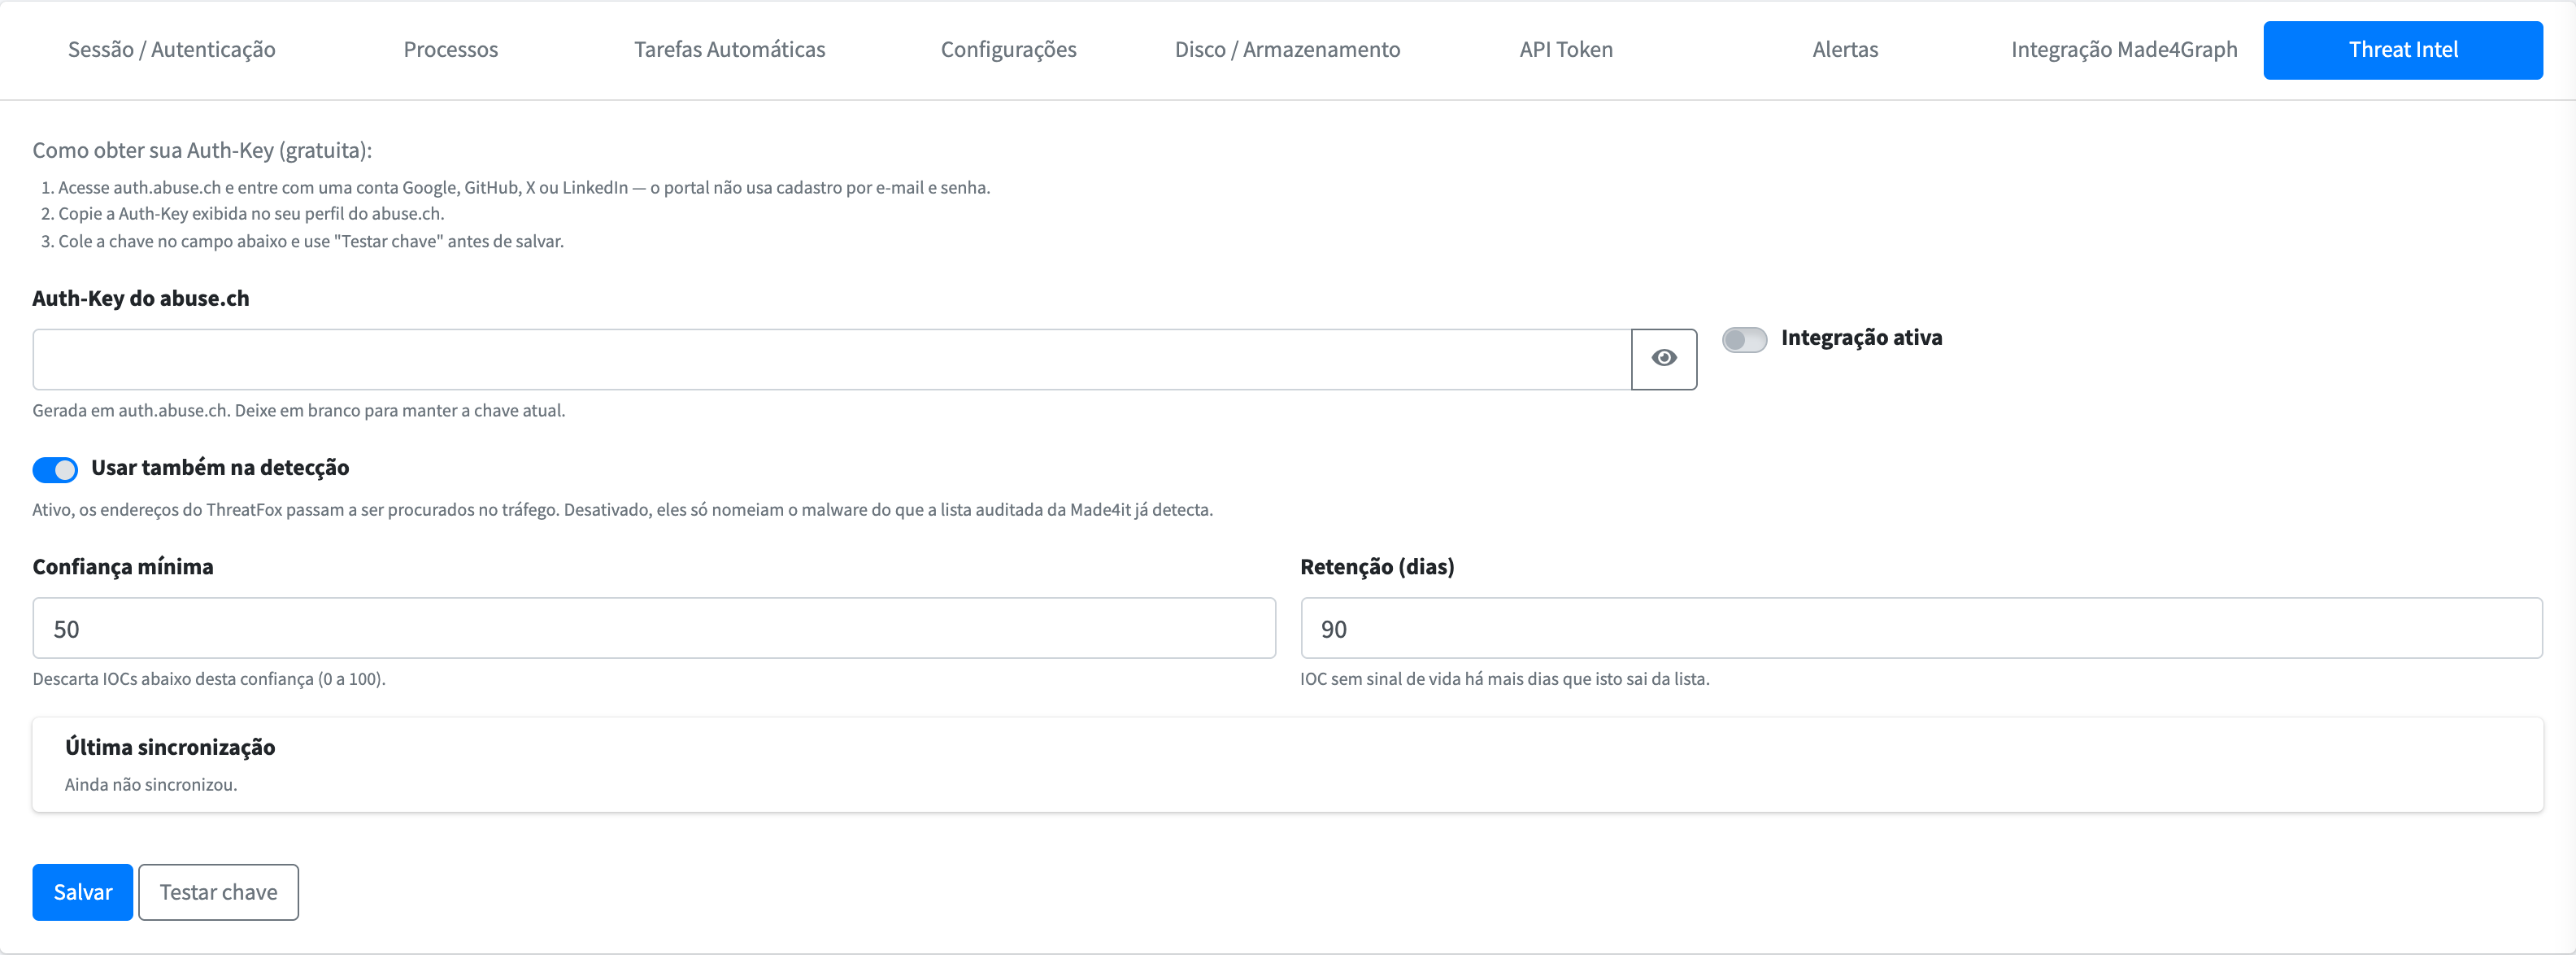
Obtendo a chave
- Acesse auth.abuse.ch e entre com uma conta Google, GitHub, X ou LinkedIn — o portal não usa cadastro por e-mail e senha.
- Copie a Auth-Key exibida no seu perfil do abuse.ch.
- Cole a chave no campo Auth-Key do abuse.ch e use Testar chave antes de salvar.
Os campos
| Campo | O que é |
|---|---|
| Auth-Key do abuse.ch | A chave gerada em auth.abuse.ch. Ao editar, deixe em branco para manter a chave atual. |
| Integração ativa | Liga a sincronização com o ThreatFox. Exige a chave. |
| Usar também na detecção | Ativo (padrão), os endereços do ThreatFox passam a ser procurados no tráfego. Desativado, eles só dão nome ao malware do que a lista da Made4it já detecta. |
| Confiança mínima | Descarta IOCs abaixo desta confiança, de 0 a 100. O padrão é 50. |
| Retenção (dias) | IOC sem sinal de vida há mais dias que isto sai da lista, de 7 a 180. O padrão é 90. |
O teste responde Chave aceita pelo abuse.ch, com a quantidade de IOCs das últimas 24 horas, ou informa que o abuse.ch não foi alcançado ou recusou a consulta.
Como a sincronização funciona
- Com a integração ativa, o Made4Flow consulta o ThreatFox a cada hora e envia a lista resultante aos coletores.
- Entram apenas IOCs de servidores de C2 de botnet do tipo IP ou IP:porta, com endereço IPv4 público e confiança igual ou maior que a mínima configurada.
- A API do ThreatFox devolve só os últimos 7 dias. O Made4Flow guarda um acumulado local, que é o que dá cobertura real; a Retenção define quando um IOC antigo sai dele.
- O card Última sincronização mostra quando foi a última execução e quantos IOCs há na lista local. Logo depois de ativar, ele avisa que a carga completa está pendente e será feita na próxima execução.
- Ao desligar a integração, os IOCs do ThreatFox são removidos dos coletores na sincronização seguinte.